

A Mozilla bejelentette, hogy a Firefox stabil verziójának felhasználói számára aktiválta az ECH (Encrypted Client Hello) támogatását, amely továbbfejleszti az ESNI (Encrypted Server Name Indication) technológiát, és célja a TLS munkamenetek paramétereivel kapcsolatos információk, például a kért domain név titkosítása. Az ECH kezelésére szolgáló kód először a Firefox 85-ös kiadásába került be, de alapértelmezés szerint ki volt kapcsolva. A Chrome-ban fokozatosan kezdték el aktiválni az ECH támogatását a Chrome 115-ös verziójától kezdődően.
Mivel a szerverrel kért domainekhez kapcsolódó adatok DNS-en keresztül szivárognak, a teljes körű védelemhez az ECH mellett a DNS over HTTPS vagy a DNS over TLS technológia alkalmazása is szükséges a DNS forgalom titkosításához. A Firefox nem fogja használni az ECH-t, amíg a DNS over HTTPS nincs engedélyezve a beállításokban. Az ECH támogatását a böngészőben a következő oldalon lehet ellenőrizni.
Az ECH Firefoxba való alapértelmezett aktiválásának egyik tényezője a Cloudflare által a napokban bejelentett ECH támogatás a tartalom-eljuttató hálózatában. Gyakorlatilag, mivel az ECH használatakor a kért hostokra vonatkozó adatok rejtve maradnak az elemzés elől, a Cloudflare CDN-t használó nem kívánt webhelyek kiszűréséhez és blokkolásához mostanra szükség van a Cloudflare teljes hálózatának blokkolására, az ECH-vel érkező összes kérés blokkolására, vagy HTTPS lehallgatásának megszervezésére hamis gyökér tanúsítványok segítségével a felhasználó rendszerén.
Eredetileg az egy IP-címen több HTTPS-webhely működésének megszervezésére a TLS kiterjesztés SNI-t használták, amelynél a kért host neve a ClientHello üzenetben volt megadva, még a titkosított kapcsolat létrejötte előtt. Ez a sajátosság lehetővé tette a kapcsolatok korai feldolgozása során a kérések virtuális hosztok közötti elosztását, de ugyanakkor az internet szolgáltatók számára lehetővé tette a HTTPS forgalom szelektív szűrését, és a felhasználó által megnyitott webhelyek elemzését, ami nem tette lehetővé a teljes titkosság elérését HTTPS használata mellett.
A kérdés megoldása érdekében és a kért webhelyre vonatkozó információk szivárgásának elkerülése érdekében, később javasolták az ESNI kiterjesztést, amely a hosztnevek titkosítását valósítja meg. Az ESNI bevezetése során kiderült, hogy a javasolt mechanizmus nem fedi le az összes lehetséges információszivárgási forrást, és alkalmazása nem elegendő a HTTPS-munkamenetek teljes titkosságának biztosításához. Különösen a korábban létrehozott munkamenetek megújítása során a domain név nyílt formában továbbra is megjelent a TLS-kiterjesztés PSK (Pre-Shared Key) paraméterei között. Ezenkívül az ESNI bevezetési kísérletei kompatibilitási és skálázhatósági problémákat tártak fel, amelyek akadályozták az ESNI elterjedését.
Figyelembe véve az ESNI azonosított hátrányait, kidolgoztak egy új, univerzális ECH mechanizmust, amely lehetővé teszi bármely TLS-kiterjesztés paramétereinek titkosítását. Technikai szempontból az ECH fő eltérése az ESNI-től az, hogy ahelyett, hogy különálló mezők titkosítanának, az egész ClientHello üzenet egyszerre titkosításra kerül. Az ECH azt feltételezi, hogy a ClientHello-t két külön üzenetre bontják — a titkosított ClientHelloInner (SNI Inner) üzenetre és az alap nélküli ClientHelloOuter (SNI Outer) üzenetre. Az alap nélküli SNI Outer azon adatokat közvetíti, amelyek nem befolyásolják a titkosságot, mint például a TLS verziója és az alkalmazott titkosítások listája, valamint az összesített domain név, amely nem ütközik a ténylegesen kért domain névvel. Például, a Cloudflare összes ügyfele számára az alap nélküli SNI Outer a "cloudflare-ech.com" közös hosztot adja meg, míg a ténylegesen kért hoszt neve titkosítva kerül átadásra az SNI Inner-ben, és nem elérhető elemzésre.
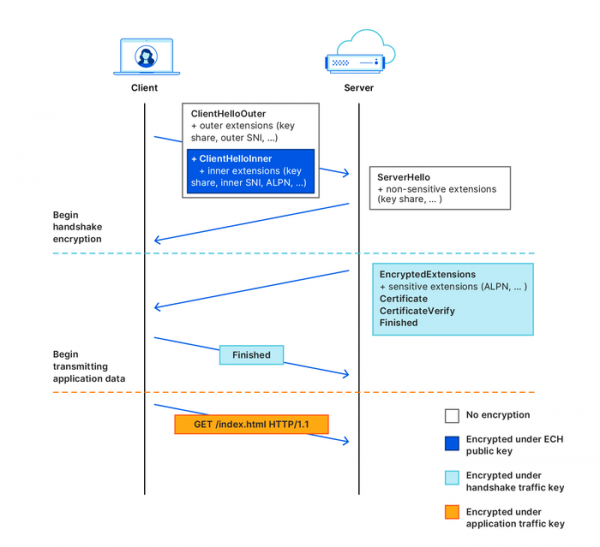
Az ECH más titkosítási kulcs-elosztási sémát is használ — a nyílt kulcs információit a HTTPSSVC DNS-bejegyzésekben továbbítják, nem pedig TXT típusú bejegyzésben. A kulcs megszerzésére és titkosítására a HPKE (Hybrid Public Key Encryption) mechanizmuson alapuló hitelesített végpont közötti titkosítást alkalmazzák. Az ECH támogatja a biztonságos kulcsszolgáltatást a szerverről is, ami a kulcsok rotálása esetén alkalmazható. szerveren és a DNS gyorsítótárából származó elavult kulcsokkal kapcsolatos problémák megoldására.
Forrás: opennet.ru
