

A Google kiadta a Chrome 119 web böngésző verzióját. Ezzel egy időben elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző eltér a Chromiummal szemben a Google logók használatában, a rendszeres összeomlásról szóló értesítések küldésében, a digitálisan védett videoinformációk (DRM) lejátszási moduljaiban, az automatikus frissítések telepítési rendszerében, a Sandbox izoláció folyamatos aktív használatában, a Google API-hoz való kulcsok biztosításában, valamint a keresések során az RLZ-paraméterek átadásában. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatva van az Extended Stable ág, amely 8 hétig tart. A következő Chrome 120 kiadására december 5-én kerül sor.
A Chrome 119 főbb változásai:
- Rövidült a kiadási ciklus, csökkent a szakasz létrehozásának és a béta tesztelés megkezdésének közötti idő. A béta verzió mostantól két nappal a szakasz létrehozása után készül el, nem pedig nyolc nappal. A béta verzió stabilizálása továbbra is négy héten keresztül történik. Így az új kiadások előkészítési ciklusa egy héttel rövidebb lett.
- Lehetővé vált a böngészőlapok csoportjainak mentése. A felhasználók mostantól menthetik egy csoport lapjait, majd bezárhatják azokat, hogy ne terheljék a rendszert. Később, ha szükséges, a mentett csoport lapjait vissza lehet állítani, és megnyithatók más szinkronizált eszközökön is. E funkció jelenleg néhány felhasználó számára elérhető, a kötelező aktiváláshoz a „chrome://flags/#tab-groups-save” beállítás áll rendelkezésre.
- A felhasználói felületen megváltozott a törléshez és az adatok elvesztéséhez kapcsolódó műveletek és beállítások megfogalmazása. Az „tisztítás” (Clear) kifejezés helyett az ilyen műveletekben mostantól az „eltávolítás” (Delete) szót használják, mivel az egyes felhasználók számára a „tisztítás” kifejezés nem volt egyértelmű a végleges adatról való lemondás szempontjából.
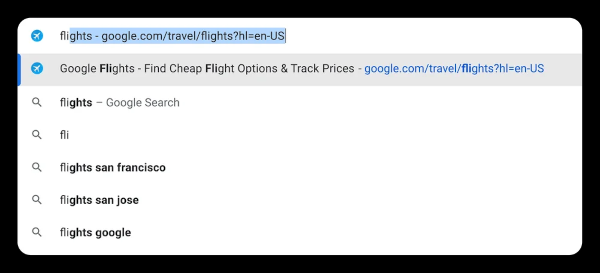
- URL automatikus kiegészítésekor mostantól figyelembe veszik bármely kulcsszót, amelyet korábban a webhely keresésére használtak, nemcsak a cím elejével megegyező szavakat. Például az „https://www.google.com/travel/flights” cím automatikus kiegészítése nemcsak a „google” szó beírásakor működik, hanem a „flights” beírásakor is.

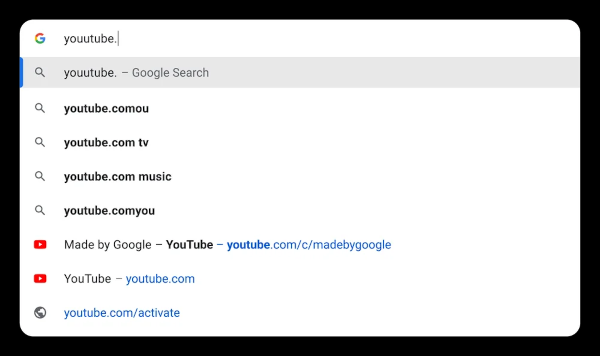
- Megvalósult a webcímen történő gépeléskor elkövetett elgépelések automatikus javítása, és releváns javaslatok megjelenítése, amelyek figyelembe veszik a felhasználó által korábban megnyitott webhelyeket. Például, ha beírja a „youutube” szót, felajánlja, hogy nyissa meg a YouTube.com-ot.

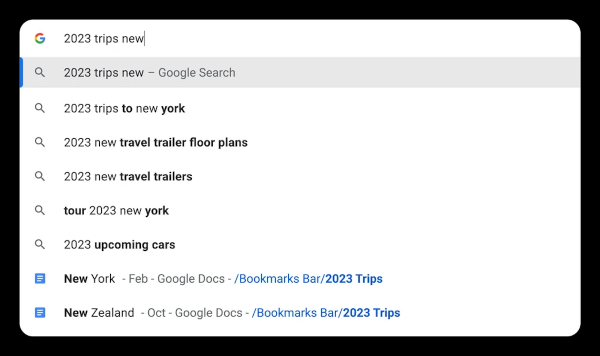
- Lehetőséget kapott a könyvjelzők közötti keresés az адресная строка segítségével. Például meg lehet adni a könyvjelzők elnevezését, és a Chrome javaslatokat ad az erre a szóra vonatkozó linkekre. Például, ha beírja a „поездки 2023 Нью” kifejezést, a Chrome a „поездки 2023” könyvjelzők közül ajánl linkeket, amelyek New Yorkkal kapcsolatosak.
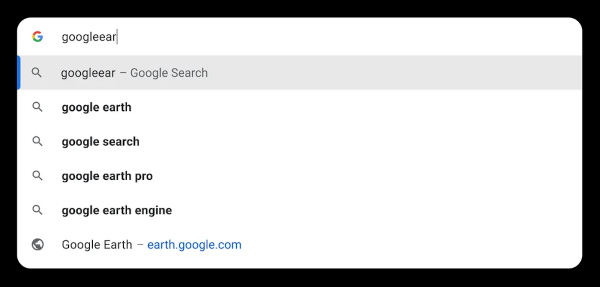
- Megvalósult népszerű webhelyek javaslatainak megjelenítése, még akkor is, ha a felhasználó korábban nem látogatta meg őket, vagy hibát vétett az URL megadásakor. Például, ha valaki azt javasolja, hogy nyissa meg a Google Earth-ot, és a felhasználó elkezd „googleear” beírni anélkül, hogy ismerné a pontos címet, a böngésző ajánlja, hogy lépjen az earth.google.com-ra.

- A asztali Chrome-hoz javult az információk olvashatósága az адресная строка-ban, és nőtt a felhasználói felület válaszkészsége – az eredmények most az адресная строка elkezdését követően azonnal megjelennek.
- Az API Fetch specifikációjának megváltoztatásával garantált a HTTP Authorization fejléc eltávolítása, amikor más domainre irányítunk át (cross origin).
- A helymeghatározás és értesítések beállításaiban hozzáadták a lehetőséget, hogy aktiválják a kérésmenedzsment engedélyezési javaslatok szolgáltatását (Permission Suggestions Service). Választható módok:
- mindig mutassa a kérésseket az értesítésekhez és a helymeghatározáshoz;
- automatikusan figyelmen kívül hagyni a spam kérdéseket az engedélyek megszerzésére, a Permission Suggestions Service mechanizmusának felhasználásával;
- mindig ignorálni minden értesítési kérdést;
- mindig blokkolni minden engedélykérést az értesítések megjelenítéséhez és a helymeghatározáshoz.
- Android platformra készült verziókban, a böngésző standard védelme (Safe Browsing > Standard protection) bekapcsolása mellett valós időben biztosított a nyitott URL címek biztonsági ellenőrzése, ami a szerverek A Google felé részleges hash-eket küldenek a felhasználó által megnyitott URL-ekről. A felhasználó és a hash összepárosításának elkerülése érdekében az adatokat egy köztes proxy-n keresztül továbbítják. Korábban a vizsgálat helyi példány letöltésével történt a felhasználó rendszerére a nem biztonságos URL-ek listájából. Az új módszer lehetővé teszi a rosszindulatú URL-ek gyorsabb blokkolását. IP address A felhasználó és a hash esetében az adatok egy köztes proxy-n keresztül kerülnek továbbításra. Korábban a helyi biztonsági URL-lista másolaton keresztüli feltöltéssel végeztek ellenőrzést a felhasználói rendszeren. Az új rendszer lehetővé teszi a kártékony URL-ek gyorsabb blokkolását. Asztali rendszerek számára ez a mód a legutóbbi verzióban került bevezetésre.
- A hosztnévben szereplő nem alfanumerikus karakterek URL-funkció hívásakor való kódolása az új specifikációval összhangba került. Például az 'URL("http://exa(mple.com;")' hívás korábban az 'http://example.com/' értéket adta vissza, most azonban hibát ad: "Érvénytelen URL".

- Minden korábban mentett sütire időkorlátot alkalmaztak, hasonlóan ahhoz, amit a Chrome 104 kiadása óta alkalmaznak az új és frissített sütiknél. A létező sütik élettartama 400 napra lesz csökkentve a Chrome 119 kiadásának publikálása óta.
- A CSS-ben új pszeudo-osztályokat javasoltak bevezetni, mint például a «:user-valid» és «:user-invalid», amelyek a formák olyan elemeit reprezentálják, amelyek értékei teljesítik vagy nem teljesítik a validációt. ellentétben a «:valid» és «:invalid» új pszeudo-osztályok kizárólag felhasználói interakció után aktiválódnak.
- A CSS színállítása során engedélyezett, hogy az értékek más színparaméterekhez viszonyítva legyenek megadva. Például az «oklab(from magenta calc(l * 0.8) a b)» megadása egy 80%-kal világosabb árnyalatot eredményez a bíborhoz képest.
- A CSS clip-path tulajdonság, amely lehetővé teszi, hogy egy elemet meghatározott területen belül láthatóvá tegyünk, támogatását kapott egy értékkel az egyedi kivágási területek megadásához. Emellett lehetőséget kínál az xywh() és rect() funkciók használatára a téglalapok vagy lekerekített területek egyszerűbb megadásához.
- A WebSQL API támogatása leállításra került, helyette a Web Storage és az Indexed Database API használatát javasoljuk. A WebSQL kezelője az SQLite könyvtár kódján alapul. A WebSQL API-t nem támogatták más böngészők, külső könyvtár API-jához kötődött, és növelte a biztonsági problémák kockázatát (a WebSQL-t a támadók az SQLite sérülékenységeinek kihasználására használhatták). A WebSQL visszaállítására a vállalati felhasználók számára a WebSQLAccess politikát meghagytuk, amelyet a Chrome 123-ban eltávolítanak.
- Ideiglenesen eltávolították az API HTML Sanitizert, amely lehetővé tette a tartalom olyan elemeinek eltávolítását, amelyek befolyásolják a megjelenítést és a feldolgozást a setHTML() metódus használatakor. Ezt az API-t a XSS-támadások elkerülésére fejlesztették ki az HTML-címkék által. Az eltávolítás oka a specifikáció befejezetlensége, amely a Sanitizer Chrome-ba való beillesztése óta jelentősen megváltozott. A specifikáció befejezése után az API vissza lesz állítva.
- Eltávolították a nem szabványos shadowRoot attribútumot, amely lehetővé tette, hogy a saját elemei külön gyökérhez férjenek hozzá a Shadow DOM-ban, az állapottól függetlenül. A shadowRoot helyett a Chrome 111-ben a shadowRootMode attribútumot javasolták, amely bekerült a web szabványba.
- Fejlesztették az "<fencedframe>" HTML elemet, amely a "iframe"-re hasonlít, és lehetővé teszi harmadik féltől származó tartalom beágyazását az oldalra. A különbségek a beágyazott tartalom és az oldal közötti DOM és attribútum szintű interakció korlátozására vonatkoznak. Például a news.example oldal, amelyen a fencedframe használatával beágyaztak egy reklámblokkot a shoes.example webhelyről, nem tud hozzáférni a shoes.example adataihoz, és Fordítva, a shoes.example oldal kódja sem tudja elérni a news.example-hez kapcsolódó adatokat. Az új verzióban támogatást kaptak az API Protected Audience keretében megjelent makrók a reklámblokk méretével kapcsolatban, például: "https://ad.com?width={/_WIDTH%}&height={/_HEIGHT%}".
- A getDisplayMedia() metódushoz hozzáadták a monitorTypeSurfaces paramétert, amelyet a képernyő megosztásának letiltására lehet használni.
- A window.open() metódushoz egy kísérleti (origin trial) fullscreen paramétert adtak hozzá, amely lehetővé teszi az ablak azonnali megnyitását teljes képernyős módban.
- Az AudioEncoderConfig API-hoz hozzáadták a "bitrateMode" zászlót, amellyel a folyamatos (constant) és változó (variable) bitrét kiválasztására van lehetőség.
- A TLS-ben megtalálható a kulcsok kapszulázását megvalósító mechanizmus (KEM, Key Encapsulation Mechanism), amely az X25519Kyber768 hibrid algoritmust alkalmazza, amely ellenáll a kvantumszámítógép alapú támadásoknak. A TLS-kapcsolatokban használt session kulcsok előállításához mostantól a kvantum-ellenálló Kyber-768 algoritmus, amely a rácsok elméletén alapul, és az elliptikus görbék X25519 kulcscserélő mechanizmusával kombinálható.
- Alapértelmezés szerint engedélyezve van a WasmGC kiterjesztés támogatása, amely megkönnyíti a szemétgyűjtő (Kotlin, PHP, Java stb.) programozási nyelveken írt programok WebAssembly-be való portolását. A WasmGC új típusú struktúrákat és tömböket ad hozzá, amelyekhez nemlineáris memóriaallokáció alkalmazható.
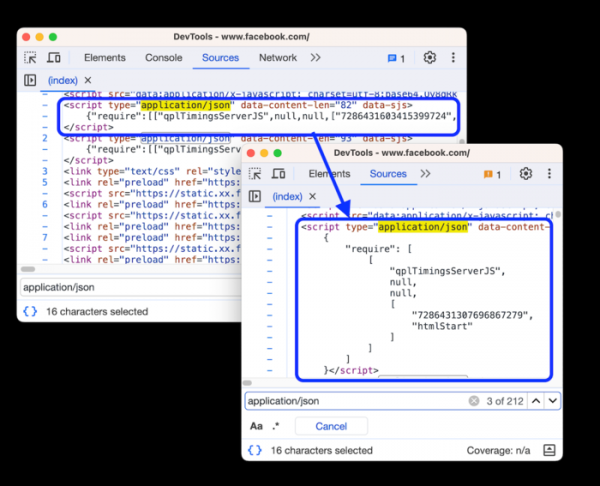
- Fejlesztések történtek a webfejlesztői eszközökben. Lehetőség van CSS „@property” szabályok szerkesztésére és figyelmeztetések megjelenítésére a helytelen definiálásuk esetén. Frissítették az emulált eszközök listáját (például hozzáadták az iPhone 14-et és a Pixel 7-t). A webkonzolban megvalósították a privát mezők automatikus kiegészítését. JSON adatok formázása, amelyek a blokkban találhatók.

Az új verzióban a funkciók és hibajavítások mellett 15 sebezhetőséget is orvosoltak. Sok sebezhetőséget automatizált tesztelési eszközök, mint például az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL azonosítottak. Kritikus problémát, amely megkerüli a böngésző összes védelmi szintjét és kódot futtat a rendszeren kívül, nem találtak. A sebezhetőségek felfedezéséért pénzjutalmat kínáló program keretében a Google 13 prémiumot fizetett ki az aktuális kiadásra összesen 40,5 ezer dollár értékben (egy prémium $16000, $11000, $2000 és $500, három prémium $3000 és két prémium $1000 értékben). Négy prémium mértéke még nem határozott meg.
Forrás: opennet.ru
