

A RedHunt Labs által végzett érzékeny adatok kiszivárgásának vizsgálata során a GitHub repóiban egy nyilvános repóban API-token publikálását fedezték fel, amely korlátlan hozzáférést biztosít a Mercedes-Benz belső repóihoz, amelyek a GitHub Enterprise Server platformon vannak elhelyezve. Feltételezhető, hogy a tokent a Mercedes-Benz egyik alkalmazottja véletlenül publikálta a GitHubon található nyilvános kód között.
A token 2023. szeptember 29. óta van a repóban és 2024. január 11-én azonosították. Miután a céget a történtekről értesítették január 24-én, a tokent visszavonták. A Mercedes-Benz képviselőinek nyilatkozata szerint a nyilvánosságra került token segítségével nem lehetett hozzáférni a teljes forráskódhoz, szerveren, csak a cég egyes belső repóihoz. Ugyanakkor azoknak a kutatóknak a közleményében, akik felfedezték a tokent, említést nyer, hogy a nyilvános repókhoz való csatlakozással elérhető belső repók között olyan zárt technikai dokumentációk és kereskedelmi titkok találhatók, valamint érzékeny adatok, mint például az adatbázis-kapcsolati hitelesítési adatok, felhőszolgáltatásokhoz való hozzáférési kulcsok, API-hozzáférési kulcsok és szolgáltatáskapcsolati jelszavak.
Továbbá megemlíthetjük, hogy az Escape cég egy milliót szkennelve domainok ellenőrizte az nyilvános elérhetőséget kulcsok és API-tokenek szempontjából. A szkennelés során, amelyben 189,5 millió URL-t elemeztek, 18458 beágyazott kulcsot és tokent találtak az oldalakra, amelyek közül 41% kritikus fontosságú, vagyis elvesztésük jelentős pénzügyi kockázatot jelent. Például a kutatók becslése szerint az API Stripe-ra vonatkozó érintett tokent használva hozzáférhetővé váló források értéke körülbelül 20 millió dollár.
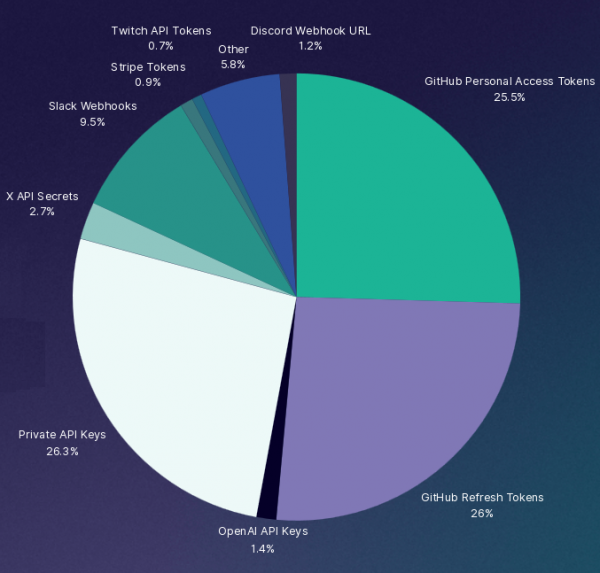
A felfedezett bizalmas adatok között említésre kerültek a GitHub-hoz való hozzáférési tokenek (51,5%), GitLab, Stripe (0,9%), OpenAI (1,4%), AWS, Twitch (0,7%), Coinbase, X/Twitter (2,7%), Slack (9,5%) és Discord (1,2%), valamint privát RSA-kulcsok (26,3%). A felfedezett kulcsok és tokenek 35%-a JavaScript-fájlokban található. Az esetek 2,1%-ában bizalmas adatokat találtak a JavaScript-kód egy fájlba való fordításából származó fájlokban.
Forrás: opennet.ru
