Megjelent a Chrome OS 121 operációs rendszer, amely a Linux kernelre, upstart rendszerkezelőre, ebuild/portage build rendszere, nyílt komponensekre és a Chrome 121 web böngészőre épül. A Chrome OS felhasználói környezete a web böngészőre korlátozódik, és a hagyományos programok helyett webes alkalmazásokat használ. Ennek ellenére a Chrome OS teljes értékű, több ablakos felhasználói felületet, asztalt és tálcát kínál. A forráskód az Apache 2.0 szabad licenc alatt terjeszthető. A Chrome OS 120 kiadás elérhető a legtöbb aktuális Chromebook modell számára. Hagyományos számítógépeken a Chrome OS Flex kiadást ajánlják.
A Chrome OS 121 főbb változásai:
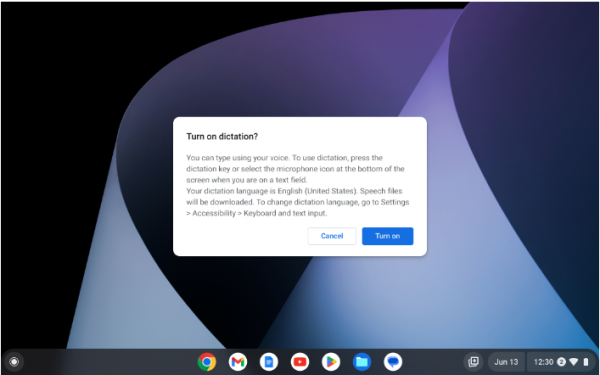
- Hozzáadódott a Voice Input aktiválásának támogatása a Search + D billentyűkombinációval vagy egy külön gomb segítségével, amely néhány Logitech billentyűzeten található.

- Lehetővé vált a ChromeVox képernyőolvasó használata az App Streaming módban futó alkalmazásokkal való interakcióhoz (ez lehetővé teszi az Android alkalmazások távoli használatát, amelyek külön ablakban jelenítik meg a telefon interfészét).
- Az első indításkor a Google Asszisztens leállította a felhasználói üdvözlő üzenetek megjelenítését.
- Új kezelőmozdulat került hozzáadásra, amely lehetővé teszi a felugró értesítések touchpaddel történő bezárását.
- Hozzáadódott a margók nélküli nyomtatási mód támogatása, amely például fényképek teljes terjedelmű nyomtatásához használható.
- A ChromeOS Flex nem támogatja többek között a következő eszközöket: HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630, és Dell Optiplex 980.
- Összesen 7 sebezhetőséget javítottak ki, ebből 6 közepes fokú veszélyt jelent:
- A CVE-2024-25556, CVE-2024-1280 és CVE-2024-1281 sebezhetőségek adatok írásához vezetnek a kijelölt puffer határain kívül, és érintik a CAMX illesztőprogramot, a cam_lrme_mgr_hw_prepare_update funkciót és a PhysmemCreateNewDmaBufBackedPMR funkciót.
- A CVE-2024-25557 sebezhetőség a fizikailag már felszabadított memóriacímek eléréséből (Physical Pages use-after-free) származik az GPU PowerVR oldalán, és lehetővé teszi az adatok olvasását és írását a fizikai memóriába a felhasználói térből.
- A CVE-2024-25558 sebezhetőség egész szám túlcsordulásból adódik a GPU PowerVR illesztőprogramban, és lehetővé teszi az adatok írását a puffer határain kívülre.
- A CVE-2023-6817 és CVE-2023-6932 sebezhetőségek a Linux kernelben találhatók.
- Sebességvizsgálat (még nincs CVE, magas veszélyességi szinttel) az Ash ablakkezelőben, amelyet a memória felszabadítása utáni hivatkozás okoz.
Forrás: opennet.ru