

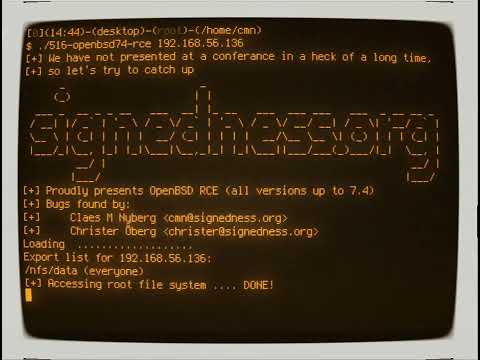
Az NFS szerver BSD rendszerekben történő megvalósításában kritikus sebezőséget (CVE-2024-29937) fedeztek fel, amely lehetővé teszi, hogy a támadó távoli kódot hajtson végre root jogosultságokkal a szerveren. A probléma minden OpenBSD és FreeBSD kiadásban megjelenik, beleértve az OpenBSD 7.4-et és FreeBSD 14.0-RELEASE-t. A sebezőség részletes információi egyelőre nem ismertek, annyit tudunk, hogy a probléma egy logikai hibából ered, ami nem kapcsolódik memória sérüléshez. Megjegyzik, hogy a sebezőség könnyen kihasználható és támadásokra használható olyan rendszerek ellen, ahol NFS működik, de a videódemonstráció alapján a sebezőség teljes hozzáférést biztosít a gyökér fájlrendszerhez. a szerver és kihasználásához NFS fájlrendszerhez való csatolás jogai szükségesek. A sebezőség lényegéről szóló jelentést április 18-án a T2’24 konferencián fogják bemutatni.
Forrás: opennet.ru
