

A svájci Zürichi Műszaki Egyetem kutatói kifejlesztettek egy ZenHammer támadási módszert, amely a RowHammer típusú támadások egyik változata a dinamikus RAM (DRAM) egyes biteinek tartalmának megváltoztatására, és alkalmas az AMD processzorokkal rendelkező platformokon való használatra. A korábbi RowHammer támadási módszerek Intel alapú rendszerekre korlátozódtak, de a végzett kutatás azt mutatta, hogy memória cellák torzulása az AMD memória vezérlőkkel rendelkező platformokon is elérhető.
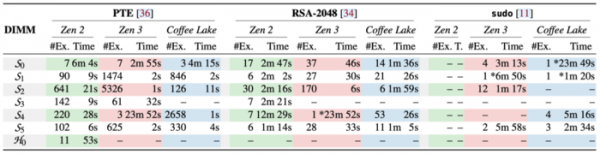
A módszer alkalmazását bemutatták az AMD Zen 2 és Zen 3 rendszereken három vezető gyártó (Samsung, Micron és SK Hynix) DDR4 memória moduljaival. A támadás sikeresen megkerüli a memóriában található TRR (Target Row Refresh) mechanizmust, amely a szomszédos sorokban lévő memória cellák torzulása ellen védené a chipet. A kutatók szerint az AMD Zen 3 CPU alapú rendszerek sebezhetősége nagyobb, mint az Intel Coffee Lake processzorral rendelkező rendszereké, és ezek támadása egyszerűbb és hatékonyabb. Az AMD Zen 2 rendszereken 10 tesztelt DDR4 chipből 7-en sikerült cellatorzulást elérni, míg a Zen 3 rendszereken 6-ból sikerült. A kutatók azt is elemezték, hogy lehetséges-e támadni az AMD Zen 4 rendszereket DDR5 memóriával, de a DDR4-re kifejlesztett támadási módszert csak 1-ből 10 tesztelt DDR5 chipen sikerült reprodukálni, és bár a támadás lehetősége nem zárható ki, fejlettebb olvasási minták kidolgozását igényli, amelyek megfelelnek a DDR5 eszközöknek.
AMD chipek esetében korábban kifejlesztett exploiteket sikerült adaptálni, amelyek megváltoztatják a memóriában lévő oldal táblázatok bejegyzéseit (PTE, page table entry), lehetővé téve a kernel privilégiumok megszerzését, megkerülve a jelszó/engedélyek ellenőrzését a sudo folyamat memóriájának módosításával és megtizedelve az OpenSSH-ben tárolt RSA-2048 nyílt kulcsot a zártkulcs rekonstrukciójához. A memóriaoldalak elleni támadást 10 tesztelt DDR4 chipből 7-en reprodukálták, az RSA kulcs elleni támadást 6 chipen, a sudo elleni támadást pedig 4 chipen, az időtartam pedig 164, 267 és 209 másodperc volt, megfelelően.
A módszer alkalmazható a rendszer böngészőkön keresztüli támadására is, hogy változtatásokat eszközöljenek a virtuális gépekhez vagy a hálózati támadás megszervezésére. A GitHubon, MIT licenc alatt található a DARE eszközkészlet forráskódja a DRAM memória címek visszafejtésére, valamint két készlet segédprogram a bitek torzítására szolgáló fuzzing teszteléshez – ddr4_zen2_zen3_pub DDR4 (Zen 2 és Zen 3) chipekhez és ddr5_zen4_pub DDR5 (Zen 4) chipekhez, amelyek használhatók a rendszerek támadásokkal szembeni ellenállásának ellenőrzésére.
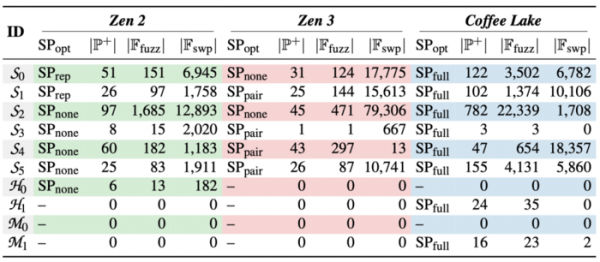
A bitek torzításához RowHammer módszert alkalmaznak, amely azon alapul, hogy a DRAM memóriában, amely egy kétdimenziós cella mátrix, kondenzátorból és tranzisztorból áll, egyazon memória terület folyamatos olvasása feszültségingadozást és anomáliákat okoz, ami a szomszédos cellák kis mennyiségű töltésvesztéséhez vezet. Ha az olvasási intenzitás nagy, a szomszédos cella elegendő töltést veszíthet, és a következő regenerációs ciklus nem képes visszaállítani az eredeti állapotát, aminek következtében megváltozik a cellában tárolt adatok értéke. A kutató felfedezte az AMD processzorokban alkalmazott fizikai memória leképezési és memóriafrissítési szinkronizálási mechanizmusok sajátosságait, amelyek lehetővé tették a DRAM alacsony szintű címzésének rekonstrukcióját, a szomszédos cellák címének meghatározását, a gyorsítótárazás megkerülésének módszereit, valamint a töltésvesztéshez vezető műveletek mintáinak és gyakoriságának kiszámítását.
A RowHammer támadásokkal szembeni védekezés érdekében a chipgyártók TRR (Target Row Refresh) mechanizmust alkalmaznak, amely blokkolja a cellák torzítását egyes esetekben, de nem véd minden lehetséges támadási forma ellen. A legszélesebb körben hatékony védekezési módszer a hibajavító kódokkal (ECC) rendelkező memória használata, amelyek jelentősen megnehezítik, de nem zárják ki teljesen a RowHammer típusú támadások végrehajtását. A memória regenerációs gyakoriságának növelése szintén csökkenti a sikeres támadás valószínűségét.
Az AMD közzétette a problémával kapcsolatos jelentését, amelyben hangsúlyozza, hogy az AMD processzorok memória-vezérlői a DDR specifikációknak megfelelően működnek. Az támadás sikeressége elsősorban a rendszer beállításaitól és a DRAM memóriától függ, ezért a problémák megoldása érdekében a memória- és rendszergyártókhoz kell fordulni. A Rowhammer típusú támadások nehezítésére javasolt módszerek között említik az ECC memória használatát, a memória regenerálási frekvencia növelését, a késleltetett regenerálási mód kikapcsolását, valamint az olyan processzorok használatát, amelyek támogatják a DDR4 (AMD EPYC „Naples”, „Rome” és „Milan” 1., 2. és 3. generáció) Maximum Activate Count (MAC) módját és a DDR5 (AMD EPYC 4. generáció) Refresh Management (RFM) módját.
Forrás: opennet.ru
