

Az ESET kutatói közzétettek egy 43 oldalas jelentést az Ebury rootkit elemzésével és a hozzá kapcsolódó tevékenységekkel kapcsolatban. Állítják, hogy az Ebury 2009 óta működik, és eddig több mint 400 000 Linux alapú szerveren, valamint több száz FreeBSD, OpenBSD és Solaris rendszeren telepítették. 2023 végéig körülbelül 110 000 szerver volt még mindig Ebury által fertőzött. A kutatás különös jelentőséggel bír, figyelembe véve, hogy az Ebury részt vett a kernel.org elleni támadásban, ami új részleteket tár fel a Linux kernel fejlesztési infrastruktúrájának kompromittálásáról, amely 2011-ben derült ki. Az Ebury-t domain regisztrátorok szerverein, kriptovaluta tőzsdéken, Tor kimeneti csomópontokon és flere host szolgáltatók, akiknek nevét nem hozzák nyilvánosságra.
Kezdetben azt feltételezték, hogy a támadók szerverek a kernel.org ellen 17 napig észrevétlenül maradtak, de az ESET adatai szerint ez az időtartam a Phalanx rootkit telepítésének pillanatától számítódik, míg az Ebury backdoor 2009 óta volt a szervereken, és körülbelül két évig használható volt a root hozzáférés megszerzésére. Az Ebury és a Phalanx rosszindulatú szoftvereket különböző támadások keretein belül telepítették, amelyek nem fedték egymást, és különböző bűnözői csoportok hajtották végre őket. Az Ebury backdoor bevezetése legalább 4 szervert érintett a kernel.org infrastruktúráján belül, kettő körülbelül két évig volt fertőzött, a másik kettő pedig hat hónapig.
A támadók hozzáfértek a /etc/shadow fájlban tárolt 551 felhasználó jelszavának hash értékeihez, beleértve a kernel minden karbantartóját (a fiókokat Git hozzáférésre használták; az incidens után a jelszavakat megváltoztatták, és a hozzáférési modellt áttekintették, digitalis aláírásokra váltottak). 257 felhasználó esetében a támadóknak sikerült tisztán azonosítaniuk a jelszavakat, feltehetően a hash értékekhez történő jelszókereséssel és az Ebury rosszindulatú összetevő általi SSH jelszavak lehallgatásával.
A káros Ebury komponens megosztott könyvtárként terjedt, amely telepítése után megfigyelte az OpenSSH által használt funkciókat, hogy távoli hozzáférést biztosítson a rendszerhez root jogosultságokkal. A támadás nem célzott volt, és a kernel.org szerverek, mint más ezer érintett hoszt, a spamküldés, hitelesítő adatok lopása más rendszerek elleni elterelés és egyéb káros tevékenységek részeként botnetként használták.
A szerverekre való behatolás során a szerver szoftverében található javítatlan sérülékenységeket, például a webhosting paneleiben lévő hibákat, vagy ellopott jelszavakat használtak (feltehetően a kernel.org szervereket egy shell-hozzáférési joggal rendelkező felhasználó jelszavának kompromittálásával törték fel). A jogosultságok emelésére olyan sérülékenységeket alkalmaztak, mint a Dirty COW.
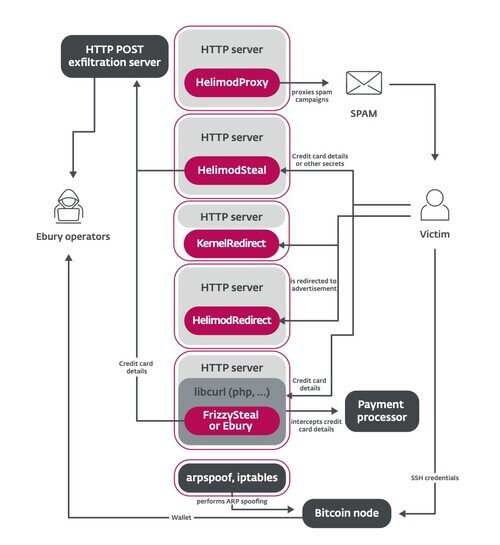
Az utóbbi években használt új Ebury verziók, a hátsóajtó mellett, olyan képességeket is tartalmaztak, mint az Apache httpd modulok forgalom proxizására, felhasználók átirányítására és bizalmas információk megfigyelésére, egy kernelmodul a tranzit HTTP-forgalom módosítására, eszközök a saját forgalom elrejtésére tűzfalak elől, valamint szkriptek AitM támadások lebonyolítására (Adversary-in-the-Middle, kéttényezős MiTM) az SSH hitelesítő adatok megszerzéséhez a hosting szolgáltatók hálózataiban.
Forrás: opennet.ru
