

Megjelent az NST 40 (Network Security Toolkit) Live disztribúciója, amely a hálózati biztonsági elemzésre és annak működésének nyomon követésére szolgál. A bootolható ISO képfájl (x86_64) mérete 5 GB. A Fedora Linux felhasználói számára egy külön repó áll rendelkezésre, amely lehetővé teszi az NST projekt keretein belül készült összes fejlesztés telepítését a már telepített rendszerre. A disztribúció a Fedora alapjaira épül, és lehetővé teszi további csomagok telepítését a Fedora Linuxszal kompatibilis külső repókból.
A disztribúció tartalmaz egy széles alkalmazásválasztékot, amely kapcsolódik a hálózati biztonsághoz (például: Wireshark, NTop, Nessus, Snort, NMap, Kismet, TcpTrack, Etherape, nsttracroute, Ettercap stb.). A biztonsági ellenőrzési folyamat kezelésére és különféle segédprogramok automatikus indítására egy külön webes felület készült, amelybe a Wireshark hálózati elemző webes frontendje is integrálva van. A disztribúció grafikus felhasználói felülete a FluxBoxra épül.
Az új kiadásban:
- A csomagbázis szinkronizálva van a Fedora 40-nel. A Linux 6.8 kernel van használatban.
- Friss kiadásokra lett frissítve az alkalmazásban található csomag.
- Bővült az NST WUI webes felületének funkcionalitása.
- A Portainer alkalmazás is be lett építve a Docker konténerek kezelésére.
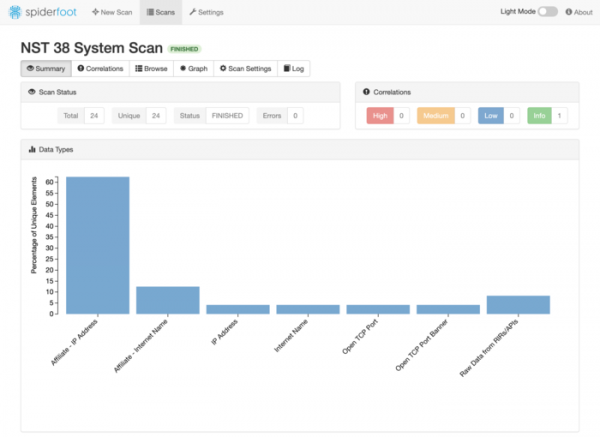
- Lehetőség nyílt Spiderfoot Docker konténer futtatására, egy OSINT eszközként (nyílt forrású információszerzés), amely további információkat szolgáltat IP-címekről, domain nevekről, e-mail címekről és egyéb adatokról több mint 100 nyílt adatforrás elemzésén keresztül.

- Docker konténer támogatás került bevezetésre a Metasploit eszközkészlet számára, amely exploitok fejlesztésére és végrehajtására szolgál külső rendszerek ellen.
Forrás: opennet.ru
