

Megjelent a Kali Linux 2024.2 disztribúciója, amely a Debian csomagbase-ája alapján készült, és a rendszerek sebezhetőségeinek tesztelésére, auditálására, a fennmaradó információk elemzésére és a kiberbűnözők által végrehajtott támadások következményeinek feltárására szolgál. Az összes eredeti fejlesztés, amely a disztribúció keretein belül készült, GPL licenc alatt terjeszthető, és elérhető a nyilvános Git-tárházon keresztül. Különböző ISO képek letöltésére van lehetőség, 495 MB és 4 GB méretben. A kiadások elérhetők az i386, x86_64, ARM (armhf és armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid) architektúrákhoz. Alapértelmezés szerint az Xfce asztali környezetet kínálják, de opcióként támogatott a KDE, GNOME, MATE, LXDE és Enlightenment e17 is.
A Kali az egyik legátfogóbb eszközkészletet tartalmazza a számítógépes biztonság szakértői számára: az webalkalmazások tesztelésétől kezdve a vezeték nélküli hálózatokba való behatolásig, egészen az RFID azonosító chipek adatainak kiolvasásáig. A csomagban található egy exploit gyűjtemény és körülbelül 400 speciális eszköz a biztonsági ellenőrzésekhez, mint például az Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Ezen kívül a disztribúció tartalmazza a jelszókeresés felgyorsítására szolgáló eszközöket (Multihash CUDA Brute Forcer) és WPA kulcsokat (Pyrit), amelyek a CUDA és az AMD Stream technológiák kihasználásával lehetővé teszik az NVIDIA és AMD grafikus kártyák GPU-jának használatát számítási műveletekhez.
Az új kiadásban:
- A 2038-as problémák megoldása érdekében a 32 bites architektúrákhoz (armhf és armel) készült csomagok 64 bites time_t típusra lettek átírva.
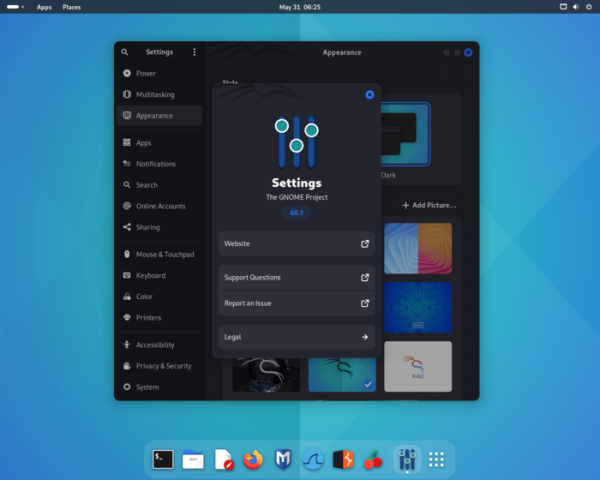
- A felhasználói környezet frissítve lett GNOME 46-ra.

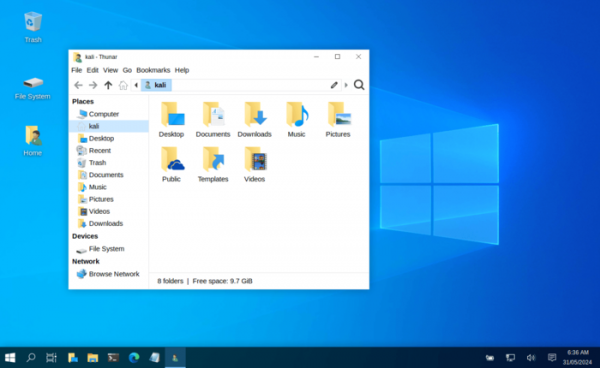
- Frissítve lett az Xfce alapú 'Kali Undercover' mód, amely a Windows megjelenését szimulálja, hogy ne keltsen gyanút a Kali használata közben nyilvános helyeken. Az Xfce teljesítménye javítva lett a nagy pixel sűrűségű képernyőkön.

- A csomag 18 új eszközt tartalmaz:
- autorecon — a hálózaton elérhető szolgáltatások azonosítására szolgáló eszköz, több szálban.
- coercer — Windows-szerver ellenőrzése 12 hitelesítési módszer segítségével.
- dploot — a SharpDPAPI analógja, Python nyelven írva.
- getsploit — exploitok keresésére és letöltésére szolgáló eszköz.
- gowitness — weboldalak képernyőképeinek készítése a Chrome motorjának felhasználásával.
- horst — vezeték nélküli hálózatok elemzője.
- ligolo-ng — forgalom alagútba helyezése szolgáló eszköz.
- mitm6 — DHCPv6-alapú támadás megvalósítása Windows rendszereken.
- netexec — eszköztár a nagy hálózatok támadási automatizálásához.
- pspy — folyamataktivitás nyomon követése Linuxban root jogosultság megléte nélkül.
- pyinstaller — Python programok átalakítása elkülönített futtatható fájlokká.
- pyinstxtractor — PyInstaller Extractor.
- sharpshooter — Payload Generálási Keretrendszer.
- sickle — Payload fejlesztő eszköz.
- snort — támadásmegelőző rendszer.
- sploitscan — információkeresés CVE azonosító alapján.
- vopono — alkalmazások indítása külön névtérben a hálózati veremhez, a forgalom alagúton keresztül történő irányításával.
- waybackpy — könyvtár és CLI a SavePageNow és CDX oldalmentési API-jának eléréséhez.
- Hozzáadva az nmap eszköz elindításának lehetősége stealt-szkennelési módban TCP SYN használatával („nmap -sS”) root jogosultság nélkül.
- Frissített mobilos környezet Android platformra — NetHunter, tesztelő eszközökkel a rendszerek sebezhetőségének ellenőrzésére. A NetHunter segítségével mobilspecifikus támadások, például USB eszközök emulálásával végzett támadások vizsgálata végezhető (BadUSB és HID Keyboard — hálózati USB adapter emulálása, amely MITM támadásokhoz használható, vagy USB billentyűzet, amely karakterek helyettesítését végzi) és hamis hozzáférési pontok létrehozása (MANA Evil Access Point). A NetHunter a Kali Linux kifejezetten adaptált verziójaként chroot képként települ az Android platform általános környezetébe. Az új verzió támogatja az Android 14 platformot, modulbetöltőt valósítottak meg, javították a hozzáférési jogok kezelését, és támogatást biztosítottak a Huawei P9 LineageOS 16, Nothing Phone 1 Android 12/13/14 és Poco F3 Android 14 eszközökhöz.
Forrás: opennet.ru
