

Megjelent a Firefox 127 webböngésző, és létrejött a hosszú távú támogatási ágra vonatkozó frissítés — 115.12.0. A Firefox 128 ág a bétatesztelési szakaszba lépett, amelynek megjelenése július 9-re van tervezve.
A Firefox 126 főbb újításai:
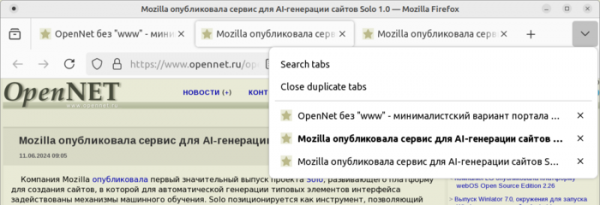
- A "V" menüben, amely az összes nyitott fület felsorolja, és a fül kontextusmenüjében megjelent egy gomb, amellyel bezárhatók az összes duplikált fül az aktuális ablakban.

- Automatikusan engedélyezve lett a HTTP protokoll HTTPS-re cserélése a címkékben található forrásokhoz <img>, <audio> és <video>, ha ezek a címkék HTTPS-en elérhető oldalon találhatók. Ha az HTTPS-en nem elérhető forrásokat próbálnak betölteni, azok mostantól nem fognak megjelenni a HTTPS-en megnyitott oldalakon.
- Hozzáadva az előzetes azonosítás támogatása IP-címek hostok esetében, anélkül, hogy a felhasználó rákattintana a linkre vagy kérné a megadott oldali erőforrást. Azokat a domaineket, amelyeket előre kell feloldani a DNS-ben, a „link” elem használatával kell megadni, a 'rel="dns-prefetch"' attribútummal.
- A felhasználók közvetett azonosításához felhasználható információ csökkentése érdekében a 32 bites x86 rendszerek User-Agent fejlécében, valamint a JavaScript API navigator.platform és navigator.oscpu a x86_64 architektúrát fogja megadni.
- A képernyőmentés eszközében megjelent a képernyőképek készítésének támogatása SVG és XML fájlokhoz, valamint az "about:" szolgáltatási oldalakhoz. Lehetővé vált a képernyőképek készítésének kezeléséhez szükséges billentyűkombinációk használata, és kompatibilitást valósítottunk meg a színformázási témákkal és a magas kontrasztú megjelenítési móddal (HCM, High Contrast Mode). Növeltük a nagy képernyőterületek mentésének teljesítményét.
- Az about:config-ben megjelentek a toolkit.scrollbox.pagescroll.maxOverlapPercent és toolkit.scrollbox.pagescroll.maxOverlapLines beállítások, amelyek lehetővé teszik az oldal eltolódásának módosítását görgetéskor, százalékban és sorokban.
- Windows platformon lehetőség nyílt a Firefox automatikus indítására a számítógép betöltése után. Az előzetes betöltésnek köszönhetően a felhasználónak nem kell várnia az alkalmazás első indításakor — a böngésző azonnal készen áll a használatra. Ez a mód a Beállítások / Általános / Indítás részben, vagy egy értesítésen keresztül aktiválható, amely hasonlít a Firefox alapértelmezett böngészőként való használatának meghívására.
- A macOS és Windows platformokon kiegészítő hozzáférésvédelem került bevezetésre az elmentett jelszavak automatikus kitöltési funkciójának használata, vagy a jelszavakat tároló menedzserben való információmegjelenítés során. Az ilyen jellegű műveletekhez a rendszerben való hitelesítést kell megerősíteni (például a rendszer jelszavának megadása, ujjlenyomat-ellenőrzés, vagy hang- és arcfelismerés).
- A macOS platformon alapértelmezetten engedélyezett a táblázat billentyűjével való navigálás a bemeneti elemek között, a macOS-specifikus billentyűzet-navigációs mód helyett, amely nem felel meg más platformok viselkedésének (a beállításokban vissza lehet állítani a régi módot).
- A WebVTT (Web Video Text Tracks Format) formátumú szövegek esetén hozzáadták a HTML címkézésben megengedett karakterek támogatását. A WebVTT-t időbeli szövegkiírásra használják, például feliratok megjelenítéséhez.
- A Clipboard API alapértelmezés szerint tartalmazza a ClipboardItem interfészt és támogatja a navigator.clipboard.read() és navigator.clipboard.write() metódusokat, amelyek lehetővé teszik a webalkalmazás számára az adatok olvasását és írását a vágólapra.
Ha a felhasználó megpróbálja elolvasni a vágólapra írt adatokat, amelyek nem a jelenlegi webalkalmazástól származnak, a művelet végrehajtása előtt egy megerősítő kérést kap a felhasználó. - Kísérleti támogatást vezettek be a szimmetrikus karakterközi távolság beállításához a CSS letter-spacing tulajdonságán keresztül. Az új módban a távolságot nem a jelenlegi és a következő karakter között állítják be, hanem két részre osztva, amelyek a karakter előtt és után alkalmazásra kerülnek. A mód a layout.css.letter-spacing.model beállítással aktiválható az about:config alatt.
- A <base> címkén belüli „href” attribútumban, amely az relatív hivatkozások alapútvonalát határozza meg, tilos a „data:” és „javascript:” sémák használata.
- A CSS-függvényekkel, mint a conic-gradient(), linear-gradient(), radial-gradient(), repeating-conic-gradient(), repeating-linear-gradient() és repeating-radial-gradient(), létrehozott gradiensek esetében megengedett a <color-interpolation-method> típus használata.
- A Set objektumhoz, amely egy értékkollekciót definiál, olyan metódusok lettek hozzáadva, amelyek tipikus halmazműveletek végrehajtására szolgálnak: Set.prototype.intersection(),
Set.prototype.union(),
Set.prototype.difference(),
Set.prototype.symmetricDifference(),
Set.prototype.isSubsetOf(),
Set.prototype.isSupersetOf() és Set.prototype.isDisjointFrom(). - A kiegészítők telepítése, amelyek XPI fájljai nem biztonságos algoritmusokkal vannak aláírva, tilos (a PREF_XPI_WEAK_SIGNATURES_ALLOWED beállítás alapértelmezetten false értékre van állítva).
- Az Android platform verziójában:
- Hozzáadtuk a lehetőséget a tartalom egyik nyelvről a másikra való fordítására. A Firefox asztali verziójához hasonlóan az alkalmazásba beépített fordítórendszert használunk, amely a felhasználó helyi rendszerén végzi el a fordítást, anélkül hogy külső felhőszolgáltatásokhoz kellene fordulnia.
- Az „…” menübe új elemként került be a „Jelszavak”.
- Engedélyeztük az Enter billentyű használatát a hagyományos billentyűzetek oldalsó numerikus paneljén az URL címsorba beírt címek megerősítésére.
- További optimalizációkat végeztünk a fordítási folyamat során, amelyek javították a felhasználói felület reagálóképességét, csökkentették a betöltési időt és meghosszabbították az eszköz akkumulátor-üzemidejét.
- A legutóbb mentett oldalak listáját áthelyeztük a könyvjelzők közé. A lista elemei most már nem tűnnek el elavuláskor.
A Firefox 127-ben új funkciók és hibajavítások mellett 22 sebezhetőséget is megszüntettek. Az 11 sebezhetőség veszélyesnek minősül, ebből 9 a memóriával kapcsolatos problémák miatt alakult ki, mint például puffer túlcsordulások és már felszabadított memória területekhez való hozzáférés. Ezek a problémák potenciálisan lehetővé tehetik a rosszindulatú kód futtatását a megfelelően kialakított oldalak megnyitásakor.
Forrás: opennet.ru
