

A Stamus Networks közzétette a SELKS 10 nevű speciális disztribúcióját, amelyet a hálati behatolások észlelésére és megelőzésére, valamint a felmerülő fenyegetések elleni reagálás és a hálózat biztonságának megfigyelésére terveztek. A felhasználóknak egy teljesen készen álló megoldás áll rendelkezésükre a hálózati biztonság kezelésére, amelyet azonnal használhatnak letöltés után. A disztribúció támogatja a Live üzemmódot, valamint a virtualizációs vagy konténer környezetekben történő indítást. A projekt fejlesztései GPLv3 licenc alatt kerülnek forgalomba. Két ISO képfájl készült: az Xfce grafikus felhasználói felülettel (3,5 GB) és egy konzolos üzemmódban működő (2,7 GB).
A disztribúció a Debian csomag alapra épül, és az Suricata nyílt támadásészlelő rendszert használja. A különböző forrásokból érkező adatokat a Logstash platform segítségével dolgozzák fel, és az ElasticSearch tárolóba mentik. Az aktuális állapot és az észlelt incidensek nyomon követésére egy webes felhasználói felületet kínálnak, amely a Kibana felületének tetején valósul meg. A szabályok kezelésére és a kapcsolódó aktivitás vizualizálására a Stamus CE webes felületét alkalmazzák. Szintén tartalmazza a hálózati csomagok rögzítésére, tárolására és indexálására szolgáló Arkime rendszert, az események kiértékelésére szolgáló EveBox felületet, valamint a CyberChef adatfeldolgozó eszközt.
Fő fejlesztések:
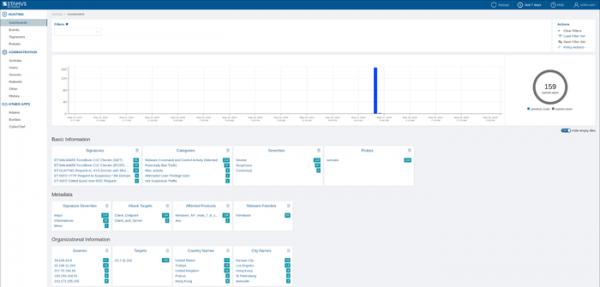
- A felhasználói felületre további funkciók kerültek át a párhuzamosan fejlesztett kereskedelmi platformról, az SSP-ről (Stamus Security Platform). Az egyszerűsített webes felületen dolgoztak, és egyesítették az észlelt fenyegetésekről, a gyanús tevékenységek kereséséről és a bizonyítékok elemzéséről szóló információkat.

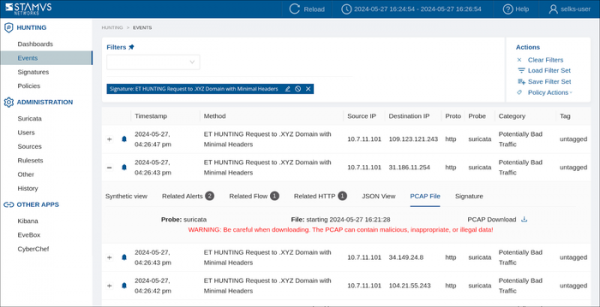
- Lehetőség nyílik a gyanús eseményekhez kapcsolódó csomagok szelektív rögzítésére és azok exportálására az interfészen keresztül PCAP formátumban. Az exportált dumpok teljes adatokat tartalmaznak a nyílt fenyegetéssel társított hálózati kapcsolatról. Ez a dump az incidens elemzéséhez felhasználható a SELKS-en belül, valamint külső eszközökben, például a Wiresharkban.

- Az Arkime hálózati csomagok rögzítésére, tárolására és indexálására szolgáló rendszer frissítve lett 5.0 verzióra, amelyben megjelent a több objektum egyidejű keresésének támogatása nyílt forrásokban (OSINT), módosítva lett a részletes információs blokk megjelenítése, életbe lépett az egységesített konfigurációs alrendszer, hozzáadva a JA4 és JA4+ forgalom-ujjlenyomat-képző módszerek támogatása, valamint megvalósítva a mentett PCAP dumpok importálásának lehetősége.
- Az adatok tárolására a SQLite helyett a PostgreSQL adatbázis-kezelőt használják.
- A csomag alapú rendszer frissítve lett Debian 12-re.
Forrás: opennet.ru
