

Amerikai egyetemek és a Cloudflare és Microsoft cégek kutatócsoportja új támadási technikát fejlesztett ki a RADIUS protokoll ellen, amelyet a szolgáltatók, felhőszolgáltatók és VPN-szolgáltatók használnak a felhasználók azonosítására, jogosultsági ellenőrzésére és nyilvántartására. A Blast-RADIUS fedőnevű támadás lehetővé teszi a RADIUS szerver válaszának hamisítását az azonosítás során, így a felhasználó kapcsolódhat az hozzáférési jelszó nélkül.
A sebezhetőség kihasználásához (CVE-2024-3596) a támadónak képesnek kell lennie a tranzitforgalom lehallgatására és egy teljes értékű MITM-támadás lebonyolítására, amely lehetővé teszi a belépő és távozó tranzit UDP-csomagok olvasását, lehallgatását, blokkolását és módosítását, melyek az ügyfelek azonosítási kérésére (Access-Request) irányulnak és a RADIUS szerver által a művelet megerősítésével vagy elutasításával érkeznek. Ha a támadó megszerzi az azonosítási kérést, hamis választ küldhet, megadva egy másik eredménytípust (például Access-Accept ahelyett, hogy Access-Reject), illetve potenciálisan átveheti az Access-Challenge választ, amelyet a kétfaktoros azonosításhoz használnak, és kicserélheti azt Access-Accept válaszra, így megkerülve a további ellenőrzési lépést.
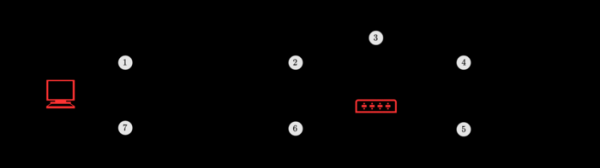
A támadás azon alapul, hogy a RADIUS protokoll UDP-t használ szállítóként, és az átvitt üzenetek integritását az MD5 algoritmus segítségével ellenőrzi. Az üzenetek, amelyek a szerverrel hozzáférés és a RADIUS-szerver között kerülnek átkonvertálásra, egy titkos kulcsot használnak, amely a hozzáférési ponthoz és a RADIUS-szerverhez ismert, de a támadó számára nem. Az azonosítási kérésre adott válaszában a RADIUS-szerver MD5 hash-t generál, amivel a hozzáférési szerver megerősítheti, hogy az üzenetet egy hitelesített szerver küldte. Az MD5 hash magában foglalja a kérésben küldött véletlenszerű értéket, a kérés azonosítóját, a visszaküldött attribútumokat és a titkos kulcsot.
A támadó az MITM-támadás során képes megfogni a kérésben továbbított azonosítót és véletlenszerű értéket, valamint meg tudja jósolni a művelet kódját, méretét és attribútumait. A feladat az, hogy egy megfelelő ellenőrző hasht képezzünk, amely illeszkedik a módosított művelet eredményéhez, és amely áthalad a titkos kulccsal végzett hash-ellenőrzésen. Az MD5 algoritmus nem ellenálló a ütközés kereséssel szemben, így a támadó manipulálva a lényegtelen extra kitöltést, képes olyan adatkombinációkat találni, amelyek a kívánt paraméterekkel rendelkező MD5-hashe az eredeti válasz MD5-hashejével fog egyezni, és beküldeni egy hamis választ a sikeres hitelesítési kódú válasz (Access-Accept) helyett, ami az error üzenetet tartalmazza.
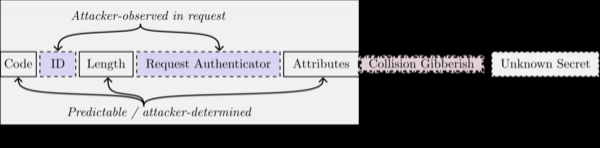
Mivel a hozzáférési kérelmek (Access-Request) csomagjainak feldolgozásakor nem alkalmaznak hitelesítést és integritás-ellenőrzést, a támadás során a támadó képes az eredeti kérésbe egy extra attribútumot, a „Proxy-State”-t beszúrni, amely a RADIUS szerver válaszában fog megjelenni. a szerver A „Proxy-State” tartalmát úgy válogatják, hogy az MD5-ellenőrző hash értéke a valódi és a hamis válaszokban megegyezzen. A kísérlet során az MD5 ütközés keresése a támadás végrehajtásához 3-6 percet vett igénybe, ami több mint a szokásos 30-60 másodperces időtúllépés, de az ütközés keresési ideje csökkenthető erősebb hardverek használatával, GPU bevonásával és az operációk párhuzamosításával.
A sebezhetőségek elleni alapvető védelmi intézkedésként a EAP (Extensible Authentication Protocol, RFC 3579) protokoll alkalmazását javasoljuk, amelynél az üzenetek további ellenőrzésére a Message-Authenticator attribútumot használják. A támadások elleni védekezéshez a protokoll kiterjesztéseit (RadSec) is felhasználhatjuk, amelyek tartalmazzák a RADIUS üzenetek TLS vagy DTLS alapú titkosított csatornákon keresztüli átvitelét. Ezenkívül minimalizálni lehet a válaszidők értékét, és blokkolni lehet a Proxy-State attribútummal rendelkező válaszokat. A RADIUS üzenetek TCP-n keresztüli továbbítása megnehezíti a támadást, de nem zárja ki annak végrehajtását.
A támadás végrehajtásához szükséges kód még nem került nyilvánosságra, de a hashclash projekthez átadták a módosításokat, amelyek javítják az MD5 ütközések kiválasztását a támadás sajátosságainak figyelembevételével. A FreeRADIUS RADIUS-szerverben a probléma a 3.0.27 és 3.2.5 kiadásokban megoldódott az üzenet-ellenőrző (Message-Authenticator) attribútum kötelező alkalmazásának aktiválásával, valamint a Proxy-State attribútummal rendelkező csomagok feldolgozásának korlátozására szolgáló beállítás hozzáadásával.
Forrás: opennet.ru
