

A hekkerek sebezhetőséget találtak a Windows rendszerben, amely lehetővé teszi a támadásokat egy rég elavult és kikapcsolt Internet Explorer böngészőn keresztül, a Microsoft biztonsági intézkedései ellenére. Ehhez .url és .hta kiterjesztésű fájlokat használnak. Ha a felhasználó megerősíti ezek megnyitását, azonnal kártékony programot töltenek le a számítógépére.
A Check Point kiberbiztonsági szakértői új támadási sémát fedeztek fel a Windows 10 és Windows 11 számítógépeken, amely az Internet Explorer elavult böngészőjében található sebezhetőséget használja ki. A PCMag jelentése szerint, annak ellenére, hogy a Microsoft hivatalosan megszüntette az Internet Explorer támogatását és tavaly végleg kikapcsolta azt operációs rendszerében, a hekkerek találtak módot arra, hogy kártékony szoftvert telepítsenek rajta.
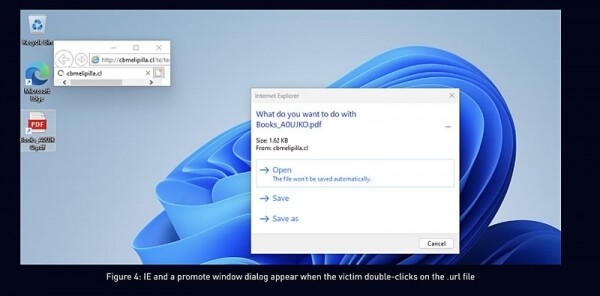
A Check Point kutatója, Hai Fei Li. , hogy a támadók Windows parancsikon fájlokat használnak .url kiterjesztéssel, amelyeket úgy lehet beállítani, hogy az Internet Explorert hívják meg. Azonnal meg kell jegyezni, hogy ez a módszer nem kerülheti meg a modern védelmi rendszert, amely a modernebb böngészőkben, például a Chrome-ban vagy az Edge-ben található.
A támadás különösen hatékony phishing e-mailek vagy kártékony mellékletek használata esetén. Li felfedezte, hogy a hekkerek a parancsikonokat PDF-fájloknak álcázzák. Amikor egy ilyen parancsikont megnyitnak, az Internet Explorer kártékony programot tölt le .hta fájlként, ha a felhasználó megerősíti az összes kérést.
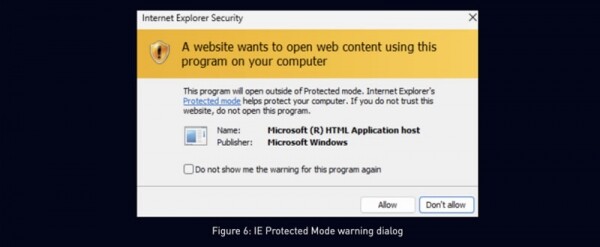
Will Dorman, a biztonsági szakértő, megjegyezte, hogy a modern böngészők blokkolják a .hta fájlok letöltését, míg az Internet Explorer csak egy szöveges figyelmeztetést ad, amelyet a felhasználók tudatlanságból könnyen figyelmen kívül hagyhatnak. A legfontosabb probléma, hogy a Microsoft leállította az Internet Explorer biztonsági frissítéseinek kiadását, ami lehetővé teszi a hekkerek számára, hogy kihasználják a ki nem javított sebezhetőségeket ezen a böngészőn keresztül.
A Check Point kutatása megmutatta, hogy ezek a támadások legalább 2023 januárja óta folyamatban vannak. A jó hír az, hogy a Microsoft kiadott egy javítást, amely megakadályozza az Internet Explorer indítását fájljelzőkkel a felfedezett sebezhetőségre válaszul. A szakértők azt is javasolják a Windows felhasználóknak, hogy legyenek különösen óvatosak a megbízhatatlan forrásból származó .url kiterjesztésű fájlokkal kapcsolatban.
Forrás:
Forrás: 3dnews.ru
