

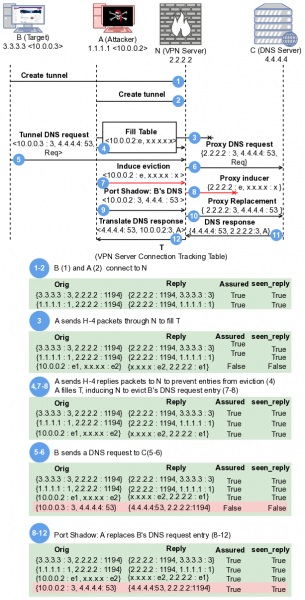
Kanadai és amerikai egyetemek kutatócsoportja kifejlesztette a Port Shadow támadási technikát, amely lehetővé teszi, hogy a VPN-szerver oldalán lévő címfordító táblák manipulálásával a válaszokat egy másik felhasználónak küldjék, aki szintén ugyanahhoz a VPN-szerverhez csatlakozik. A módszer használható titkosított forgalom elfogására vagy átirányítására, portszkennelésre és VPN-felhasználók deanonimizálására. Példaként bemutatjuk, hogyan lehet a módszert arra használni, hogy a felhasználó DNS-kéréseit a támadó hosztjára irányítsuk, aki VPN-szerveren keresztül csatlakozik.
A támadás végrehajtásához a támadónak csatlakoznia kell egy VPN-szerverhez, ahol az áldozattal is össze lehet kapcsolódni, például a tipikus VPN szolgáltatók és nyilvános VPN szolgáltatások használatával, amelyek bárki számára elérhetőek. A sebezhetőség a NAT-ot használó VPN-szervereket érinti, amelyek a kliensforgalom külső erőforrásokhoz való eljuttatására szolgálnak, miközben a forgalom fogadására és a külső webhelyekhez való kérések küldésére ugyanazt az IP-címet kell használni. szerveren A támadó ezen IP-cím segítségével bármely kérésra válaszolhat.
A támadás azon alapul, hogy a támadó, aki ugyanahhoz a VPN-szerverhez csatlakozik és közös NAT-ot használ, speciálisan formázott kéréseket küldhet, melyek torzítják a címfordító táblák tartalmát. Ez oda vezethet, hogy a címzett felhasználónak szánt csomagok egy másik felhasználónak kerülnek átirányításra. A címfordító táblákban a küldött kéréshez rendelt belső IP-cím az elküldött kérés időzítési portszámának alapján kerül meghatározásra. A támadó, a megfelelő SYN és ACK csomagok küldése mellett, illetve a kliens és a támadó által irányított külső szerver közötti manipulációk révén, ütközést okozhat a NAT táblában, és bejegyzést adhat hozzá ugyanazzal a forrásport számmal, de a saját helyi címével társítva, amely azt eredményezi, hogy a más felhasználó által tett kérdésre érkezett válaszokat a támadónak küldik.
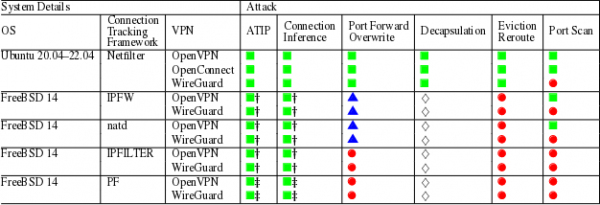
A kutatás során Linux és FreeBSD rendszereket teszteltek együtt az OpenVPN, OpenConnect és WireGuard VPN-ekkel. A FreeBSD platform nem volt kitéve a más felhasználók által a ugyanazon VPN-hez csatlakozva végrehajtott kérésirányítási támadásoknak. A NAT táblákba való beillesztést csak az ATIP (Adjacent-to-In-Path) támadás során sikerült végrehajtani, amelyben a támadó be tudja csatlakoztatni magát a felhasználó és a VPN szerver közötti forgalomba (például amikor a felhasználó egy a támadó által irányított Wi-Fi hálózathoz csatlakozik) vagy a VPN szerver és a célzott weboldal közé. Ebben az esetben a FreeBSD NAT-ját is érintette a támadás, amely lehetővé teszi a felhasználó egy adott weboldalhoz való csatlakozásának megállapítását (Connection Inference).
A Linux esetében a Netfilter alrendszerét érintették a NAT táblába való bejegyzések manipulációjára irányuló támadások, amelyek lehetővé teszik a bejövő csomagok más felhasználóhoz való irányítását, a csomagok küldését a titkosítatlan VPN-alagúton (Decapsulation) keresztül, vagy az ügyféloldali nyitott hálózati portok meghatározását.
A támadás megakadályozására a VPN-szolgáltatóknak ajánlott megfelelő módszereket alkalmazni a forrásportok számának véletlenszerűsítésére a NAT-ben, korlátozni az egy felhasználóból a VPN-szerverhez csatlakozó egyidejű kapcsolatokat, valamint blokkolni az ügyfél által a VPN-szerver oldalán a kéréséket fogadó hálózati port választását.
A Proton AG képviselője szerint a támadás nem érinti azokat a VPN-szolgáltatásokat, amelyek külön IP-címeket használnak a bejövő és kimenő kérdésekhez. Emellett kétségek merülnek fel a támadás valós VPN-szolgáltatásokra való alkalmazhatóságáról, mivel eddig sikeres támadást csak laboratóriumi tesztek során demonstráltak, és a végrehajtásához bizonyos feltételek teljesülése szükséges a VPN-szerveren és a támadott ügyfélen. A támadás csak a titkosítatlan kérések manipulációjára lehet hasznos, mint például a DNS-hez való hozzáférés, míg a TLS és HTTPS alkalmazásszintű használata haszontalanul teszi a forgalom irányítását.
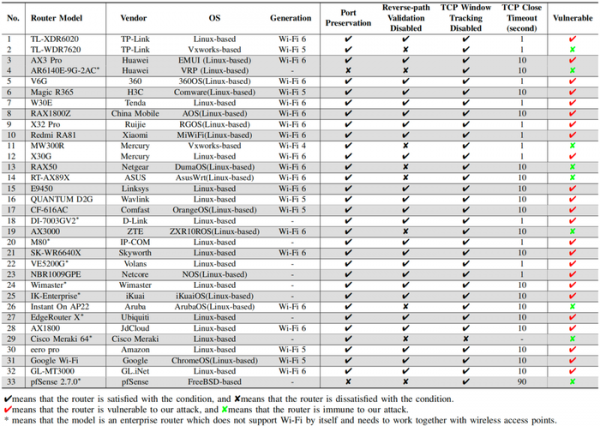
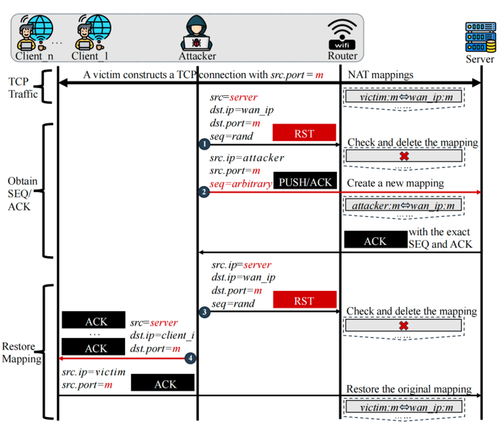
A címfordító táblák manipulálása nemcsak VPN-re, hanem vezeték nélküli hálózatokra is alkalmazható, ahol a felhasználók külső erőforrásokhoz való csatlakozásának megszervezésére NAT-ot használnak a hozzáférési ponton. A múlt hónapban publikálták a vezeték nélküli hálózaton más felhasználók TCP-kapcsolatainak elfogására vonatkozó hasonló támadás lehetőségének vizsgálatának eredményeit. A támadási módszer 24-ből 33 tesztelt vezeték nélküli hozzáférési pontra alkalmazható volt.
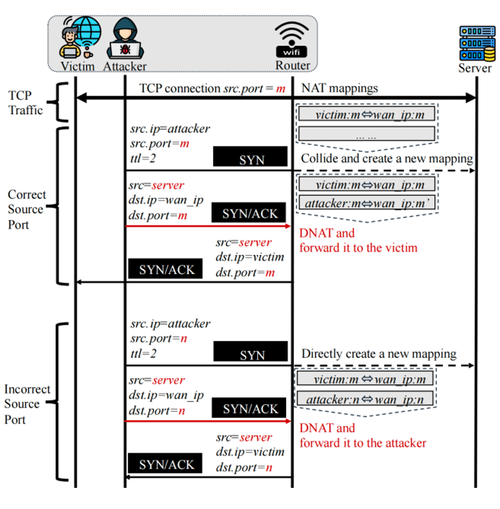
A Wi-Fi-ra vonatkozó javasolt támadás lényegesen egyszerűbbnek bizonyult, mint a VPN-re megjelölt módszer, mivel az optimalizálások miatt sok hozzáférési pont nem ellenőrzi a TCP-csomagok sorozatszámainak helyességét. Ennek eredményeként a támadáshoz elegendő volt egy hamis RST-csomag küldése a címtáblázat bejegyzésének törlésére, majd a támadó gazdagépére irányított válasz irányítása a sorozatszámok (SEQ) és az elismerések (ACK) meghatározásához, amelyek szükségesek a TCP-kapcsolat elfogásához.
Forrás: opennet.ru
