

Megjelent az Apache HTTP-szerver 2.4.62-es verziója, amelyben két sebezhetőséget javítottak és hat változtatást hajtottak végre. Az első sebezhetőség (CVE-2024-40898) lehetővé teszi az SSRF (Server-side request forgery) támadást a mod_rewrite-on. A probléma csak Windows platformon jelentkezik, és speciálisan formázott kérések küldése esetén NTLM-hash-ek szivárgásához vezethet a támadók által ellenőrzött szerverre.
A második sebezhetőség (CVE-2024-40725) lehetővé teszi a megadott AddType direktívával beállított szkriptek kódjának megtekintését. Például egy speciálisan formázott kérést lehet létrehozni egy PHP-szkripthez, amely a tartalmának megjelenítéséhez vezet, nem pedig a végrehajtásához. A javítás blokkolja a CVE-2024-39884 sebezhetőség további kihasználási módját, amit a 2.4.61-es verzió javított.
A biztonsággal nem kapcsolatos változások közül kiemelendő a mod_ssl-ben a tanúsítványok és kulcsok betöltésének lehetősége a pkcs11 szabványt támogató tárolókból.
A Netcraft júniusi jelentése szerint körülbelül 212 millió webhely üzemel Apache HTTP-szerver alatt (egy éve 228 millió). Az Apache httpd piaci részesedése 19,28%-ra tehető, ami a második helyet jelenti a népszerűségi rangsorban (az Nginx részesedése 21,35%, a Cloudflare-é 11,05%, az OpenResty (nginx és LuaJIT alapú platform) 0,79%). Az aktív webhelyeket vizsgálva az Apache az első helyen áll 19,13%-os részesedéssel (Nginx 18,09%, Cloudflare 14,80%, Google 10,01%). A világ leglátogatottabb egy millió webhelye közül az Apache a harmadik helyen áll 19,69%-os részesedéssel (elöljárók: Cloudflare 23,10% és Nginx 20,50%).
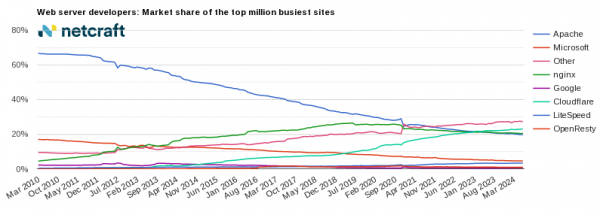
Forrás: opennet.ru
