

Az Oligo Security cég közzétette a Chrome, Firefox és Safari böngészőket érintő sebezhetőségről szóló információkat, amely lehetővé teszi a hálózati szolgáltatásokhoz való hozzáférés megkerülését, amelyek csak a helyi rendszeren érhetők el az IP-cím 0.0.0.0 használatával. Az első figyelmeztetések a sebezhetőségről már 18 évvel ezelőtt megjelentek, de a probléma azóta sem lett megoldva.
A sebezhetőség, amely csak Linux és macOS rendszereken jelentkezik, abból adódik, hogy a 0.0.0.0 IP-cím ezeken a platformokon a helyi hálózati interfészre (localhost) irányít, így a 0.0.0.0 címre küldött kérés az 127.0.0.1 címre küldött kéréssel egyenértékű. A modern böngészők eszközöket tartalmaznak az 127.0.0.1-hez való hozzáférés megakadályozására külső weboldalak használata esetén, mivel ez manipulációkra használható a felhasználó rendszerein lévő belső szolgáltatásokkal, amelyek csak helyi alkalmazások számára elérhetők.
A sebezhetőség lehetővé teszi az 127.0.0.1-hez való hozzáférés korlátozásának megkerülését, és támadás lebonyolítását a belső szolgáltatásokra, amikor a böngészőben egy külső oldalt nyitnak meg, amely a támadó ellenőrzése alatt áll. A 0.0.0.0 cím használatakor a CORS (Cross-Origin Resource Sharing) és a PNA (Private Network Access) mechanizmusok nem tudják megakadályozni az ilyen típusú támadást. Megjegyzendő, hogy a probléma nem olyan ártalmatlan, mint amilyennek tűnik, és a kiberbűnözők már használják a valós támadások során, kihasználva a kritikus sebezhetőségeket a szerveralkalmazásokban, amelyek hozzáférése csak a helyi rendszer számára nyitott.
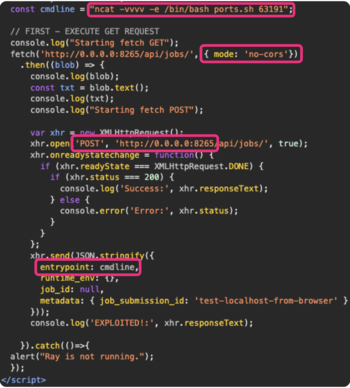
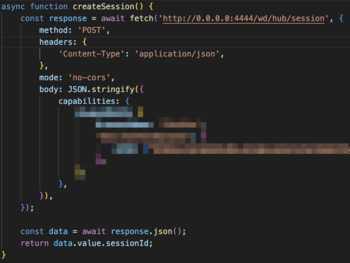
Például a 0.0.0.0 cím használata a helyi szolgáltatásokhoz való hozzáféréshez észlelhető a ShadowRay és a Selenium Grid ellen júliusban és márciusban végrehajtott támadások során, amelyeket kódvégrehajtás megszervezésére használtak a fejlesztők rendszerein. A ShadowRay támadás célja a Ray AI keretrendszert használó fejlesztők rendszerei voltak. A második támadás a Selenium Grid platform kritikus sebezhetőségének kihasználására irányult olyan konfigurációkban, amelyek csak a helyi hosztból érkező kéréseket fogadtak el.
Továbbá említést nyer, hogy a ShellTorch sebezhetőség kihasználásának lehetősége is felmerül a szerveren PyTorch TorchServe használatakor, amelyet AI-alkalmazásokat fejlesztő számítógépeken használnak. A helyi hoszt hálózati szolgáltatásaihoz való hozzáférés szintén használható a hálózati portok szkennelésére a felhasználó közvetett azonosításának céljából.
A Firefox fejlesztői módosították a Fetch hívás specifikációját, amely tiltja a hozzáférést a 0.0.0.0 címhez, de egyelőre nem határozták meg, mikor fogják blokkolni a böngészőben. A Chrome esetében a 0.0.0.0 hozzáférésének blokkolását a Chrome 128-as verziójában tervezik bevezetni, amely a jövő héten várható. A Safari a 0.0.0.0 blokkolását a Safari 18-as verziójában kívánja megvalósítani.
Forrás: opennet.ru
