

A NinjaLab biztonsági kutatói kifejlesztettek egy, harmadik félnél végzett támadási technikát, amely lehetővé teszi az ECDSA kulcsok klónozását, amelyek a YubiKey 5 és más olyan eszközök kriptográfiai tokenjeiben vannak, amelyek az Infineon kriptográfiai könyvtárát használják. A támadás kódneve EUCLEAK, és nemcsak az Infineon SLE78 chippekkel rendelkező tokenek esetén, mint a YubiKey 5, hanem sok más Infineon mikrokontrollerrel rendelkező rendszerre is alkalmazható, beleértve az Infineon Optiga Trust M és Infineon Optiga TPM chippeket.
A támadás lehetősége gyakorlatban is megerősítést nyert a YubiKey 5Ci és SLB96xx chipen lévő TPM kulcsok esetében, míg más eszközök esetében elméleti jellegű. A YubiKey 5 kulcsok esetében a sebezhetőséget a 5.7-es firmware verzió frissítésével orvosolták, a kriptográfiai könyvtár cseréjével (a javítás csak az új eszközökre alkalmazható, mivel a már kiadott YubiKey eszközök firmware-frissítése nem támogatott). Az Infineon könyvtárhoz kifejlesztettek olyan javításokat, amelyek blokkolják a sebezhetőséget, de ezek még nem aktiválódtak, mivel nem kaptak tanúsítványt.
A YubiKey 5 kulcsokon túl a probléma potenciálisan érinti a Lenovo, Dell és HP laptopok TPM chipjeit (Trusted Platform Module), a Samsung és OnePlus okostelefonok elszigetelt enclave-ait, a hardveres kripto pénztárcákat, a SIM kártyákat és az EMV chipet a bankkártyákon, valamint a Kínában, Indiában, Brazíliában, az Egyesült Államokban és néhány más ázsiai és európai országban alkalmazott elektronikus útlevelek chipjeit is.
A kulcsok klónozásának veszélyét ellensúlyozza a támadás körülményei és nehézségei — a támadónak fizikailag hozzá kell férnie a kulcshoz, és szét kell szednie azt, eltávolítva a műanyag házat és a védő burkolatot. Az ilyen manipuláció után a ház visszaállítása lehetséges 3D nyomtató segítségével, de a kulcs manipulációit észrevétlenül elrejteni meglehetősen nehéz. A kulcs beolvasása néhány percet vesz igénybe, de körülbelül egy órára van szükség a gondos szétszereléshez és egy új ház elkészítéséhez. A beolvasás után az eszköz visszaadható a tulajdonosnak, de a kapott adatok alapján az ECDSA nyilvános kulcs újraalkotásához körülbelül 24 órás számításra van szükség (megjegyzendő, hogy a folyamat egy órára csökkenthető a kézi műveletek automatizálásával és optimalizálások végrehajtásával).
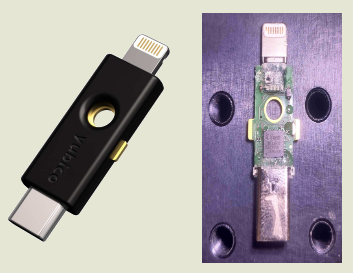
A támadáshoz, amely többfaktoros hitelesítéssel védett szolgáltatások ellen irányul, a támadónak a fizikai kulcs mellett valamilyen módon meg kell tudnia a szolgáltatás bejelentkezési adatait is, amelyhez a megszerzett hardverkulcs a második hitelesítési tényező. Ha jelszó nélküli hitelesítést alkalmaznak a FIDO2 Passwordless vagy Passkey módokban, akkor szükség van egy egyedi biometrikus tényező, például az ujjlenyomat reprodukálására.
A támadási módszer lényege, hogy a tokenben tárolt ECDSA kulcsokat újraalkotják az elektromágneses jelek elemzéséből származó adatok alapján, amelyeket a token bocsát ki digitális aláírások létrehozása során, és amelyek korrelálnak az ECDSA ideiglenes kulcsáról szóló információval. Ez elegendő a titkos kulcs helyreállításához gépi tanulási módszerek alkalmazásával. A YubiKey esetében a digitális aláírási műveletek kezdeményezéséhez szükség van a bejelentkezési adatok ismeretére az egyik olyan szolgáltatásban, ahol a tokent a hitelesítés további lépéseként használják.
A probléma a könyvtárban használt nem biztonságos algoritmus miatt áll fenn, amely a moduláris inverz számítására szolgál, mivel ennek a számítási ideje az input értékektől függ. Különböző bemeneti vektorok esetén eltérő időtartamú a moduláris inverz számlálása. Ez a jellemző lehetővé teszi, hogy a jelváltozások elemzése során információt szűrjenek ki az egyes bitekről, miközben a inicializáló vektorral végzett műveletek zajlanak. Az ECDSA esetében elegendő a nonce inicializáló vektorról szóló információ minimálisan néhány bitjének meghatározása ahhoz, hogy támadást indítsanak a teljes titkos kulcs fokozatos helyreállításával. A kulcs sikeres újraalkotásához körülbelül 40 digitális aláírás generálásakor kell rögzíteni a tevékenységet.
A digitális aláírások generálása során fellépő elektromágneses sugárzás elemzéséhez professzionális felszerelés szükséges, amely több mint 10 ezer dollárba kerül. Például a támadás során a kutatók a Langer ICR HH 500-6 ($2300) mérőrendszert használták, amelyet az áramkörök elektromágneses kompatibilitásának tesztelésére alkalmaznak, a Langer BT 706 erősítőt, a Thorlabs PT3/M mikromanipulátort ($1000) 10 mikrométeres felbontással, a Dino-Lite AM4113TL digitális mikroszkópot ($450) és a PicoScope 6424E négycsatornás oszcilloszkópot ($7500) 8 bites ADC felbontással.
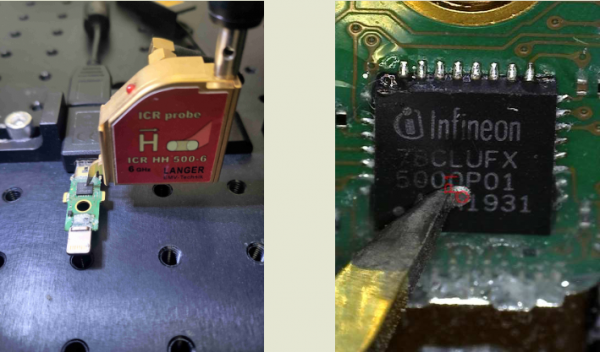
A YubiKey 5 tokenek elleni támadás forgatókönyve a következő lépésekből áll:
- A tokennel védett fiók bejelentkezési nevének és jelszavának meghatározása, például phishing támadás végrehajtásával.
- A token fizikális hozzáférésének észrevétlen megszerzése.
- Elektromágneses sugárzás elemzése a tokenből az autentikációs műveletek során a korábban megszerzett bejelentkezési név és jelszó használatával.
- A token visszaadása az áldozatnak.
- Az ECDSA zárjegy reprodukálása, amely a vizsgált fiókhoz van rendelve, az elfoglalt elektromágneses sugárzási információk elemzése révén.
- Olyan token klón létrehozása, amely lehetővé teszi, hogy az áldozat tudta nélkül jelentkezzen be a fiókjába, anélkül, hogy a valódi tokent használná.
Forrás: opennet.ru
