

A watchTowr Labs kutatói közzétették egy kísérlet eredményeit, amely az elavult WHOIS-szolgáltató megragadására vonatkozott a „.MOBI” domain zónában. A kutatás hátterében az állt, hogy a regisztráló megváltoztatta a WHOIS-szolgáltatás címét, áthelyezve azt a whois.dotmobiregistry.net domainről az új hostra, a whois.nic.mobi-ra. Ennek eredményeként a dotmobiregistry.net domain megszűnt létezni, és 2023 decemberében elérhetővé vált a regisztrációra.
A kutatók 20 dollárt költöttek, hogy megvásárolják ezt a domaint, majd saját, hamis WHOIS-szolgáltatásukat indították a whois.dotmobiregistry.net címen. Meglepetésként érte őket, hogy sok rendszer nem váltott az új whois.nic.mobi hostra, hanem továbbra is a régi nevet használták. Augusztus 30. és szeptember 4. között 2,5 millió lekérdezést rögzítettek a régi névre, melyet több mint 135 ezer egyedi rendszer küldött.
A lekérdezések küldői között olyan levelezőrendszerek is voltak, szerverek kormányzati és katonai szervezetek, akik az emailben szereplő domainjeiket ellenőrizték a WHOIS-on, biztonságra szakosodott cégek és biztonsági platformok (VirusTotal, Group-IB), valamint hitelesítésszolgáltatók, domain ellenőrző szolgáltatások, SEO-szolgáltatók és domain regisztrátorok (például domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io és webchart.org).
Az a lehetőség, hogy bármilyen adatot küldhettek a régi WHOIS-szolgáltatásra a „.MOBI” domain zónában, felhasználásra került különböző támadási típusok kidolgozásához a lekérdezéseket küldőkkel szemben. Az első támadási forma azon a feltételezésen alapult, hogy ha valaki továbbra is lekérdezéseket küld az elavult szolgáltatásra, valószínűleg elavult eszközöket használ, amelyeken sebezhetőségek találhatók.
Például a phpWHOIS-ban 2015-ben felfedeztek egy CVE-2015-5243 nevű sebezhetőséget, amely lehetővé tette a támadó kódjának végrehajtását a WHOIS szerver által visszaadott speciálisan formázott adatok feldolgozása során. Egy másik példa az 2021-ben felfedezett CVE-2021-32749 sebezhetőség a Fail2Ban csomagban, amely lehetővé tette külső kód végrehajtását a WHOIS szolgáltató által visszaadott érvénytelen adatok feldolgozásakor, amikor figyelmeztetést alakítottak ki a blokkolásról (a Fail2Ban a WHOIS-on keresztül megszerezte a hoszt adminisztrátorának email címét, és azt a mail parancs indításakor a speciális karakterek megfelelő escapingje nélkül tüntette fel).
A második támadás azon alapszik, hogy egyes tanúsítványkezelők lehetőséget biztosítanak a domain birtoklásának ellenőrzésére az email-en keresztül, amely a domain regisztrátor adatbázisában van, és amely elérhető a WHOIS protokollon keresztül. Kiderült, hogy több olyan tanúsítványkezelő, amely ezt a módszert támogatja, továbbra is a régi WHOIS szervereket használja a „.MOBI” domain zónához.
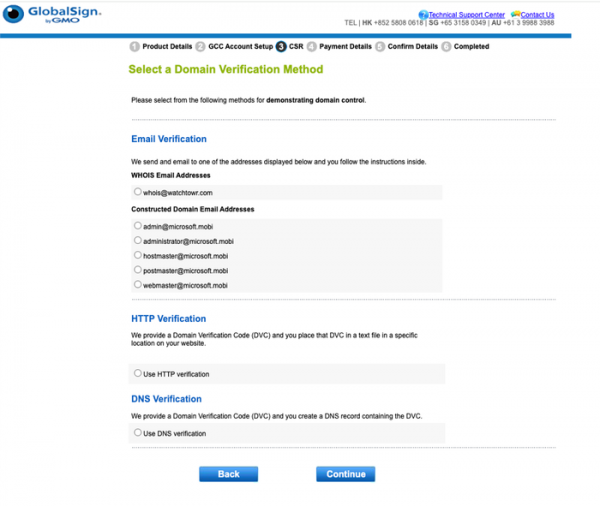
Így azáltal, hogy ellenőrzés alá vonják a whois.dotmobiregistry.net nevű domaint, a támadók visszaadhatják saját adataikat, elvégezhetik a megerősítést, és megszerezhetik TLS-tanúsítvány bármely domain számára a .MOBI zónában. Például a kutatók egy kísérlet során a GlobalSign regisztrátortól kértek TLS-tanúsítványt a microsoft.mobi domainre, és a hamis WHOIS szolgáltató által visszaadott email „whois@watchTowr.com” a felületen elérhetőként jelent meg a domain birtoklásának megerősítéséhez szükséges kód küldésére.
Forrás: opennet.ru
