

Troy Hunt, a créateur du service de vérification des mots de passe compromis « Have I Been Pwned » (haveibeenpwned.com), a reçu des informations sur la fuite de la base utilisateur de l'organisation Internet Archive (archive.org), qui maintient un archive d'état des sites et la plus grande bibliothèque de contenu numérisé. Les attaquants ont transmis à Troy un dump SQL contenant les comptes de 31 millions d'utilisateurs d'archive.org. De plus, une injection de code JavaScript a été observée sur le site archive.org, affichant une fenêtre contextuelle avec des informations sur le piratage.
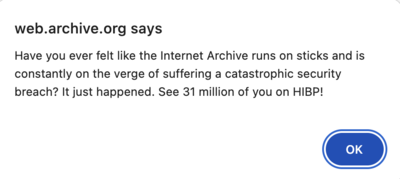
Une alerte concernant la fuite a été transmise à l'administration d'archive.org, mais aucun communiqué ni explication officiels n'a encore été publié (sur Twitter, il n'y a que des reposts pour l'instant). Le dump SQL du service occupé plus de 6 Go et comprend notamment des hachages de mots de passe d'utilisateurs au format bcrypt, des timestamps de modification de mot de passe, des adresses email et des noms d'utilisateur. L'enregistrement le plus récent dans la base de données date du 28 septembre.
La pertinence de la base de données a été confirmée par le chercheur en sécurité bien connu Scott Helme, dont le hachage de mot de passe et le timestamp de modification correspondaient aux données de son gestionnaire de mots de passe. On peut vérifier la compromission de ses comptes via le service haveibeenpwned.com, qui a déjà intégré les informations de la base de données fuite d'archive.org. En général, la vérification sur haveibeenpwned.com couvre 14 milliards de mots de passe et inclut des informations sur les violations de 817 sites.
Forrás: opennet.ru
