

A Checkpoint bejelentette, hogy felfedezte a GodLoader nevű kártékony programot, amely GDScript nyelven íródott és a Godot nyílt játékmotor használatával hajtja végre (a Godot motor platformként működik). A GDScript nyelv használatával lehetőség nyílt arra, hogy a kártékony programokat a számítógépes játékok kedvelői számára játékmodokként és a Godot motor által feldolgozott pck formátumú játékforrásokként terjesszék. A GDScript használata szintén lehetővé tette, hogy ne függjön a felhasználó által telepített operációs rendszertől (Windows, macOS, Linux, Android és iOS).
Mivel a GDScript programok végrehajtásához szükséges a Godot motor, a támadás fő célpontjai a Godot motorral készült játékok felhasználói voltak. A legkorábbi új kártékony program változatának dátuma június 29. Összesen több mint 17 ezer rendszer lett koszos GodLoader által. Általában a támadott áldozatok megbízhatatlan pck-archívumokat töltöttek le harmadik féltől származó forrásokból és hamis GitHub tárolókból, amelyekbe beágyazták a GodLoadert. A GDScript nyelvű archívumban elhelyezett szkript végrehajtása után a GodLoader további kártékony összetevők letöltését és végrehajtását hajtotta végre, amelyek olyan tevékenységeket végeztek, mint a kriptovaluta bányászat és a felhasználói rendszerből mentett jelszavak és hozzáférési kulcsok elküldése.
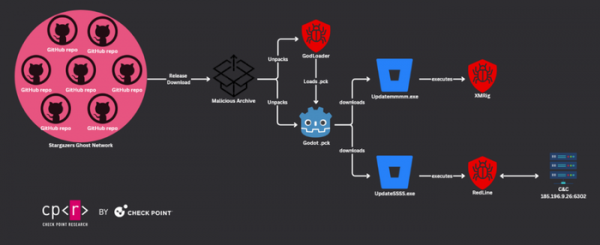
Forrás: opennet.ru
