Megjelent a Firefox 134 webböngésző és frissítések készültek a hosszú távú támogatási ágakhoz — 115.19.0 és 128.6.0. A Firefox 135 ág a béta tesztelés szakaszába lépett, amelynek kiadása február 4-re van tervezve.
A Firefox 134 fő újdonságai:
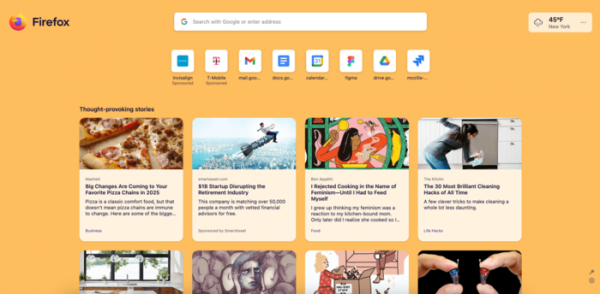
- A felhasználók egy részének új dizájnú új lap megnyitásakor megjelenő oldal ajánlott. Az új változat keresősávval, időjárás-előrejelző widgettel és ajánlott oldalak listájával rendelkezik. A leggyakrabban látogatott és rögzített webhelyeket nem rácsban, hanem egyetlen sorban mutatják. A tartalom oszlopszáma az ablak szélességétől függően választható, ami lehetővé teszi a teljes képernyő terület hatékony kihasználását. Az új dizájn jelenleg csak az Egyesült Államokban és Kanadában elérhető. Más országokban az about:config oldalon a "newtab" beírásával és a "US, CA" kód mellett az ország kódját hozzáadva aktiválható.

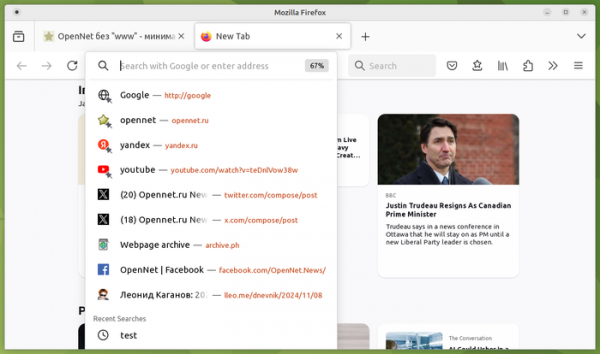
Az üres címsorra való fókuszálás után megjelenő legördülő menüben most már nemcsak ajánlott és korábban megnyitott oldalak válogatása, hanem a legutóbb végrehajtott keresési lekérdezések listája is megjelenik, amelyeket gyorsan módosíthatunk, vagy újra végrehajthatunk egy másik keresőrendszeren. A legördülő menüben további műveletek végrehajtására is megjelentek gombok, például az oldal nyomtatásához vagy egy másik lapra való áttéréshez.

- Linux platformon a touchpad további mozdulatait (például kétujjas érintés a lassú görgetés megállításához) is támogatták.
- Windows platformra a HEVC (H.265) formátumú videók hardveres dekódolásának támogatását adták hozzá.
- Németország, Ausztria, Belgium, Olaszország, Hollandia, Spanyolország, Svédország és Svájc számára lehetőséget biztosítanak az Ecosia meta kereső használatára, amely a természet megőrzéséért küzd, és bevételének nagy részét fák ültetésére fordítja. A céget megújuló energiaforrások táplálják. szerverek A keresési eredmények a Bing és Google keresőmotorokhoz történő hívással jönnek létre.
- A felhasználói aktiválási állapot meghatározásánál pontosabb specifikáció követést biztosít. Az aktiválás a felhasználó interakciójának kezdetét jelzi az oldalon, mint például az egérmozgás, gombnyomások vagy menübe lépések. Az aktiválás után bizonyos Web API-k elérhetővé válnak, például aktiválás előtt a felugró ablakok megjelenítése blokkolva van. Az új verzióban javasolt aktiválási feltételek a felugró ablakok blokkolását kevésbé szigorúvá teszik, és csökkentik a hamis blokkolási figyelmeztetések számát.
- Abszolút pozicionálású elemek (azok, amelyeknél a "position: absolute" tulajdonság van beállítva) esetében engedélyezett a CSS tulajdonságok, mint az align-self, justify-self és place-self használata.
- A JavaScripthez hozzáadva a RegExp.escape() metódus támogatása, amely karakterek escape-elésére szolgál az reguláris kifejezések építéséhez. Az így escape-elt karakterláncok biztonságosan használhatók sablonként a RegExp() konstruktorban.
- Hozzáadva a Promise.try() metódus, amely lehetővé teszi bármilyen callback-funkció végrehajtásának eredményét Promise-á alakítani, egyszerűsítve a hibák kezelését aszinkron és szinkron üzemmódban végrehajtott funkciók esetén.
- A WebRTC-ben a Simulcast-videóhoz, az ablakok vagy az egész képernyő tartalmának továbbítása során hozzáadva a VP8 kodek támogatása.
- Kísérleti támogatás került bevezetésre a HTML autocorrect attribútumna és a JavaScript HTMLElement.autocorrect tulajdonsága számára, amely automatikus szövegkorrekciót biztosít az input elemekben, mint például a "" és a "