Megjelent a Tails 6.11 (The Amnesic Incognito Live System) nevű, a Tor projekt keretében fejlesztett specializált disztribúció. A disztribúció a Debian 12 csomagkezelő bázisán alapul, GNOME 43 asztali környezettel érkezik, és célja az anonim internetezés a Tor eszközével. Minden kapcsolódás, kivéve a Tor hálózaton keresztüli forgalmat, alapértelmezés szerint blokkolva van a csomagszűrő által. A felhasználói adatok tárolására, a felhasználói adatok mentése közötti indítások során titkosításot alkalmaznak. Az ISO képet Live üzemmódban működni képes, 1 GB méretben készítették el.
Az új verzióban kijavították a külső biztonsági audit során felfedezett sebezhetőségeket. Az ilyen sebezhetőségek kihasználásához a támadónak hozzáférést kell szereznie a lokális környezethez, például egy sérült alkalmazás sebezhetőségét kihasználva.
- Sebezhetőség a Tails Upgrader-ben, amely felhasználható a disztribúció módosított frissítésének telepítésére és a rendszer feletti állandó ellenőrzés megszerzésére.
- Problémák egyes alkalmazásokkal, amelyek deanonimizáláshoz és a felhasználó aktivitásának nyomkövetéséhez vezethetnek: az Onion Circuits alkalmazás révén információt kaphatunk a Tor hálózaton belüli kapcsolati láncokról, az Unsafe Browser segítségével webhelyekhez csatlakozhatunk a Tor megkerülésével, a Tor Browserben nyomon követhetjük a felhasználó böngészési tevékenységét, és a Tor Connection használatával átállíthatjuk a kapcsolatot.
- Probléma a folyamatos tárolás beállításainak megváltoztatásának lehetőségével.
A biztonsággal nem kapcsolatos változások között:
- Frissítve a Tor Browser 14.0.4 és a Thunderbird 128.5.0 verziókat.
- A bitcoin-kliensből, az Electrumból eltávolításra került a hardveres tárcák támogatására vonatkozó kód (a Trezor tárcákat nem támogatják a Debian 10-ben).
- A GNOME Szövegszerkesztőben letiltották az utolsó fájl ismételt megnyitását.
- A státusz ikonhoz rendelt menüben hivatkozás került hozzáadásra a Tor kapcsolatra (Tor Connection) szóló alkalmazásra.
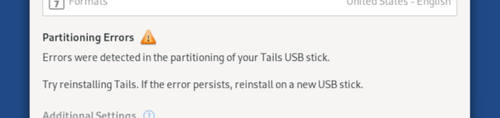
- Biztosították a USB-tárolón lévő partíciók sérülésének meghatározását, amelyek hibákat okoznak a folyamatos tárolással (Persistent Storage) vagy a rendszer frissítésével kapcsolatban. Az ilyen hibákról szóló figyelmeztetések ezentúl előre megjelennek, például ha a folyamatos tárolás csatlakoztatása előtt fedezik fel őket.

Forrás: opennet.ru