

Megjelent a Firefox 135 webböngésző, és frissítések készültek a hosszú távú támogatású korábbi ágakhoz — 115.20.0 és 128.7.0. A Firefox 136 ág bétatesztelésre került, melynek kiadása március 4-re van tervezve.
A Firefox 135 fő újításai:
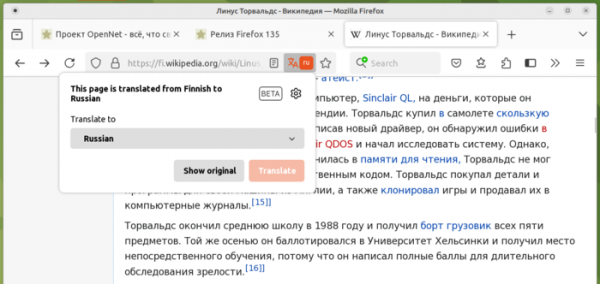
- A beépített fordító támogatja a fordítást orosz nyelvre (ezidáig fordítás más nyelvekről oroszra elérhető volt, de fordítás oroszra nem), valamint fordítást kínál koreai, japán és egyszerűsített kínai nyelvekről. Javult a fordítás minősége, például megszűntek az AI-modell által kitalált szavak behelyettesítése. A Firefox beépített fordítórendszere a felhasználónál helyben végzi a fordítást, anélkül, hogy külső felhőszolgáltatásokhoz kellene fordulnia. A rendszer a Bergamot nyílt motorjára épül. A motor a Marian gépi fordító keretrendszer köré épített, ahol rekurzív neurális hálózatot (RNN) és transzformátor alapú nyelvi modelleket alkalmaznak.

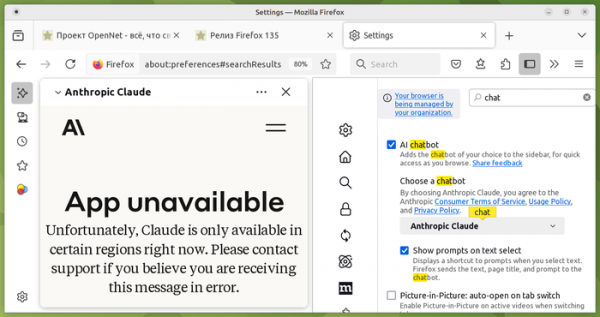
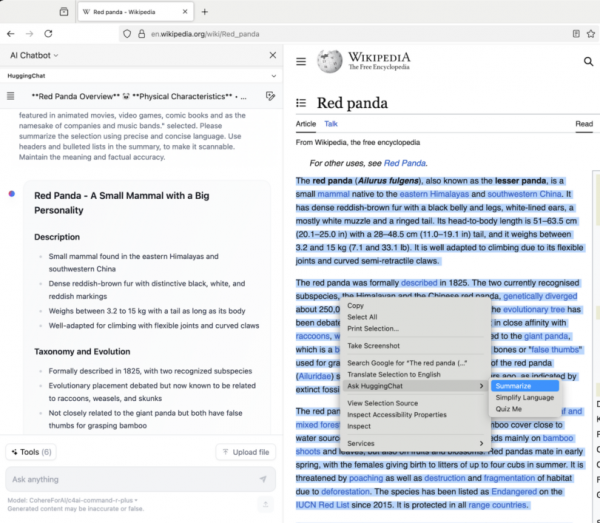
- Minden felhasználó számára elérhető a beépített AI chatbot, amely nagy nyelvi modelleket használ természetes nyelvű interakciókra. A chatbot a oldalsávban jelenik meg, és működhet az Anthropic Claude, ChatGPT, Google Gemini, HuggingChat (Hugging Face) és Le Chat Mistral szolgáltatásokon keresztül. A felhasználó saját kívánsága szerint válthat a szolgáltatások között. Működéshez regisztráció szükséges minden támogatott szolgáltatásnál (a panelben minden szolgáltatás webalkalmazása megnyílik). A chat mellett a kontextus menübe hozzá lett adva az „Ask …” gomb, amivel a felhasználó átadhat a chatbotnak egy kijelölt szövegrészletet, például a tartalom rövid összefoglalásához vagy egyszerű szavakkal való magyarázatához. A helyi rendszeren működő saját nyelvi modellek hozzáadásához a llamafile eszközkészletet lehet használni.


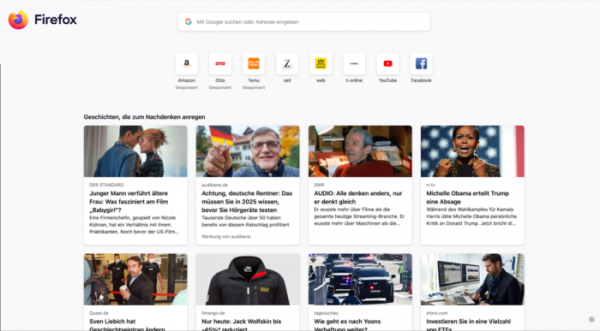
- Minden ország felhasználói számára, ahol elérhető a Mozilla Stories ajánló szolgáltatás, új dizájnt kapott az új fül megnyitásakor megjelenő oldal. A múltbeli kiadásban az új dizájn csak az Egyesült Államok és Kanada felhasználói számára volt elérhető. Az új változat kiemelkedik a keresősáv megjelenésével és az ajánlott oldalak listájával, valamint a gyakran látogatott és rögzített oldalak kialakításának megváltoztatásával, amelyek most nem rácsban, hanem egy sorban jelennek meg. A tartalom oszlopainak száma az ablak szélessége alapján kerül kiválasztásra, lehetővé téve a rendelkezésre álló képernyőterület hatékony kihasználását.

- Minden felhasználó számára elérhető az automatikus hitelkártyaszámok megjegyzésének és kitöltésének támogatása a webes űrlapokban. A CVV-kódot nem jegyzi meg a rendszer, a kártyaszámokat viszont egy védett tárolóban őrzik, amelyhez külön jelszót lehet beállítani.
- Kötelező ellenőrzés engedélyezve TLS-tanúsítványok A nyilvános Certificate Transparency naplókban található web-szerverek, amelyek célja a tanúsítványok azonosítása, amelyeket a tanúsító hatóság szokásos munkafolyamatainak megkerülésével állítottak ki (például a tanúsító alkalmazott általi visszaélés vagy a tanúsító hatóság kompromittálása következtében). A tanúsító hatóság minden új tanúsítványról információt továbbít több független Certificate Transparency naplóhoz, amelyek lehetővé teszik az összes változás auditálását. Ha egy weboldalhoz hozzáféréskor olyan tanúsítványt használnak, amely nem szerepel a naplóban, azt a böngésző biztonsági kockázatként fogja megjelölni.
A naplók különböző, egymással nem összefüggő szervezeteket kísérnek. Az adatok visszamenőleges torzulásának megakadályozása érdekében a tárolás során a „Merkle fa” (Merkle Tree) fa struktúráját alkalmazzák, amelyben minden ága ellenőrzi az összes alatta lévő ágat és csomópontot a fa struktúrájú hashelésnek köszönhetően. A végső hash birtokában a felhasználó biztosítékot nyerhet az összes tranzakciós történet helyességéről, valamint a DB korábbi állapotainak helyességéről.
- A TLS-értékelések gyorsabb ellenőrzéséhez a CRLite mechanizmusát használják, amely a felhasználó rendszerében működik. A felhasználó által tárolt tanúsítványinformációkat tartalmazó adatbázis időszakosan szinkronizálódik a Mozilla külső adatbázisával. Az adatbázis méretének csökkentése érdekében Bloom szűrőket alkalmaznak – ez egy valószínűségi struktúra, amely lehetővé teszi egy hiányzó elem hamis azonosítását, de kizárja a meglévő elem elmulasztását. Például 100 millió tanúsítvány adatai körülbelül 1 MB méretű struktúrába csomagolhatók.
Összehasonlítva a tanúsítvány-kiadóval való kapcsolatfelvétellel az OCSP (Online Certificate Status Protocol) protokoll használatával, a CRLite alkalmazása nemcsak a hálózati kérés elküldésének késleltetését távolítja el, hanem növeli a magánélet védelmét is (OCSP használatakor a böngésző bármely weboldal meglátogatása során kérdést küld, így gyakorlatilag adatokat továbbít a tanúsítvány-kiadónak arról, hogy mely weboldalakat nyit meg), és kiküszöböli az OCSP-szerverek elérhetőségétől való függőséget is (a támadó DDoS támadást indíthat az OCSP-szerver ellen a kérések feldolgozásának blokkolására).
- Bevezetésre került a manipulációkkal szembeni védelem, amely megnehezíti a 'vissza' és 'előre' gombokkal való navigációt a látogatási előzmények nem valós rekordokkal való megzavarása miatt, amelyeket az API History segítségével hoztak létre. A védelem lényegét az képezi, hogy figyelmen kívül hagyja azokat a rekordokat, amelyek nem kapcsolódnak a felhasználó tevékenységeihez, miközben feldolgozza a 'vissza' és 'előre' gombokra tett kattintásokat.
- A Linux és macOS verziókba új lehetőség került bevezetésre, amely lehetővé teszi, hogy csak az aktuális fül záródjon be, nem pedig az összes fül, amikor a billentyűkombinációt használják az alkalmazásból való kilépéshez (Alt + F4).
- A privátbeállítások oldalról (about:preferences#privacy) eltávolításra került a webhelyeknek küldött „Do Not Track” („DNT”) HTTP-fejléc lehetősége. A DNT fejléc tájékoztatja a webhelyeket a felhasználó azon szándékáról, hogy nem kívánja, hogy adatokat tároljanak róla, amelyeket nyomon követésre vagy preferenciák azonosítására használhatnak. A DNT fejléc nem kötelező, és sok webhely figyelmen kívül hagyja. A DNT helyett ajánlott a GPC (Global Privacy Control) mechanizmus használata, amely tájékoztatja a webhelyeket a személyes adatok értékesítése és a felhasználói viselkedés nyomon követése vagy mozgásának használatának tilalmáról. A DNT-vel ellentétben a GPC követelményeinek teljesítése kötelező az érvényben lévő CCPA (California Consumer Privacy Act) törvény értelmében.
- A „Copy Without Site Tracking” kontextusmenü művelet átnevezésre került „Copy Clean Link”-re, és bővült a szövegben található csupasz URL-ek használatának lehetőségével (hivatkozások nélkül). A művelet lehetőséget biztosít a kiválasztott hivatkozás URL-jének másolására a vágólapra, miután eltávolította azokat a paramétereket, amelyeket a webhelyek közötti átirányítás nyomon követésére használnak.
- A címsorban megvalósították a csoportnevek keresésének lehetőségét, és a megtalált csoportokhoz való áttérést. A keresés során figyelembe veszik a lezárt és elmentett csoportokat is.
- A Linux platformra készült Firefox csomagjainak tömörítéséhez az XZ formátumot alkalmazták, amely a bz2 formátumhoz képest átlagosan 25%-kal csökkentette a letöltött adatok méretét, és a kicsomagolási időt több mint kétszeresére csökkentette.
- A HTTP/3-hoz hozzáadták a „mlkem768x25519” hibrid kulcscsere algoritmus támogatását, amely ellenáll a kvantumszámítógépes támadásoknak, és az X25519 ECDH és az ML-KEM (CRYSTALS-Kyber) algoritmus kombinációja, amelyet tavaly az Egyesült Államok Szabványügyi és Technológiai Intézete (NIST) szabványosított. Az ML-KEM a rácsteória problémáinak megoldásán alapuló kriptográfiai módszereket használ, melyek esetében a megoldási idő nem különbözik a klasszikus és kvantumszámítógépek között.
- A PointerEvent interfész attribútumaiban, amelyek a mutató koordinátáit határozzák meg, lehetővé vált a tizedesértékek átadása. A módosítás lehetővé teszi a nagyobb pontossággal történő eseménykezelést olyan helyzetekben, amikor a célzott elem CSS-en keresztül van átalakítva, vagy amikor a látható terület (viewport) mérete megnövekedett.
- A mouseenter, mouseleave, pointerenter és pointerleave események viselkedését megváltoztatták, hogy megfeleljenek a specifikációnak.
- A WebAuthn API bevezetésre került a getClientCapabilities() módszer.
- A webfejlesztők eszközeiben figyelmeztetés jelenik meg a «content-visibility» tulajdonság használata esetén, ha a méretkorlátozás nem alkalmazható az elemekre.
- A webkonzolba bekerült a «$$$» parancs, amely lehetővé teszi a keresést az oldalakon a Shadow DOM tartalmát figyelembe véve.
- Bővültek a WebExtension-kiegészítők hibakeresési lehetőségei: a tartalomfeldolgozó szkriptekben a töréspontok működnek, és a Worker-ek megjelennek a Console panelen a kontextus kiválasztásakor.
- Az Android verzióban új lehetőség került bevezetésre, amely automatikusan elküldi a Mozilla számára a böngésző váratlan leállásáról szóló jelentéseket, anélkül, hogy a felhasználó megerősítése szükséges lenne.
A Firefox 135-ben számos újdonság mellett 19 sebezhetőséget is javítottak. A 13, veszélyesnek minősített sebezhetőség memória kezelésével kapcsolatos problémákból adódik, például puffertúllépésekből és már felszabadított memória területekhez való hozzáférésből. Ezek a problémák potenciálisan lehetővé tehetik a rosszindulatú kód végrehajtását a különösen formázott oldalak megnyitásakor.
A Firefox 136 beta verziójában a Linux platformokra integrálták a hardveres videódekódoló gyorsítás használatát AMD GPU rendszereken. Az HTTPS-First mód alapértelmezés szerint aktiválva van, amelyben a «http://» hivatkozásokat «https://» helyettesíti, mind a linkekre kattintáskor, mind a URL beírásakor, illetve amikor alreszursok, például képek, szkriptek és stílustáblák töltődnek be. Továbbá támogatják az AV1 formátumban történő videó küldését és fogadását WebRTC-n keresztül.
Forrás: opennet.ru
