

A Google hat évnyi munka után bejelentette, hogy megkezdi az OpenTitan nyílt platformra épülő chip gyártását. A chip a Nuvoton által készül, és az első OpenTitan megvalósításként van megjelölve, amely készen áll a szakmai projektekben való használatra. Jelenleg egy tesztelő sorozatot adtak ki, és a sorozatgyártás beindítását az év tavaszára tervezik.
Az OpenTitan egy olyan platform, amely megbízható hardverkomponensek (RoT, Root of Trust) létrehozására szolgál, alkalmazva ott, ahol garantálni kell a rendszer hardver- és szoftverelemeinek állapotát. Például annak biztosítására, hogy a rendszer kritikus fontosságú részei ne legyenek megváltoztatva, és a gyártó által hitelesített és ellenőrzött kódra alapozva működjenek. A projekt egy kész, tesztelt és megbízható keretet biztosít, amely lehetővé teszi a fejlesztett megoldások iránti bizalom növelését, és csökkenti a biztonsági chipek fejlesztésének költségeit.
Az OpenTitan alapú chipeket szerver alaplapokon, hálózati kártyákon, fogyasztói eszközökön, routereken és IoT eszközökön használják a firmware- és tölthető komponensek hitelesítésére, a rendszer kriptográfiai egyedi azonosítói (hardware-változtatáspéldány védelem) generálására, biztonsági szolgáltatások biztosítására, a kriptográfiai kulcsok védelmére (a kulcsok elszigetelése, ha egy támadó fizikai hozzáférést nyer az eszközhöz) és egy olyan elszigetelt auditnapló vezetésére, amelyet nem lehet módosítani vagy törölni.
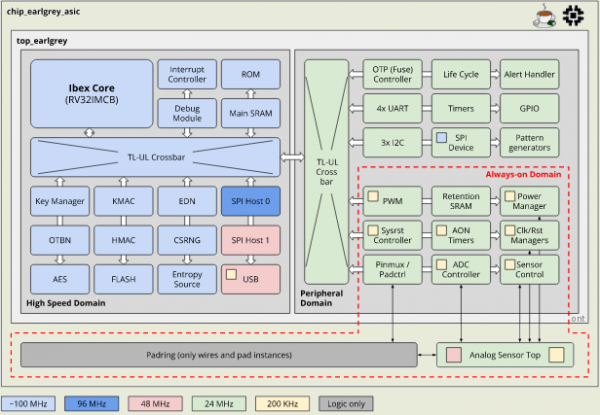
Az OpenTitan logikai blokkokat tartalmaz, amelyek keresettek a RoT chipekben, mint például a RISC-V architektúrára épülő nyílt mikroprocesszor (RV32IMCB Ibex), kriptográfiai koprocesszorok, hardveres véletlenszám-generátor, DICE támogatással rendelkező kulcskezelő, védett adatmegőrzési mechanizmus állandó és operatív memóriában, védelmi technológiák, I/O blokkok és biztonságos indítással kapcsolatos komponensek. Az eszköz emellett olyan blokkokat is nyújt, amelyek a titkosítási algoritmusok mintáit, mint az AES és HMAC-SHA256, és a matematikai műveletek gyorsítóját valósítják meg, amelyeket digitális aláírásokhoz használnak nyílt kulcsokkal.
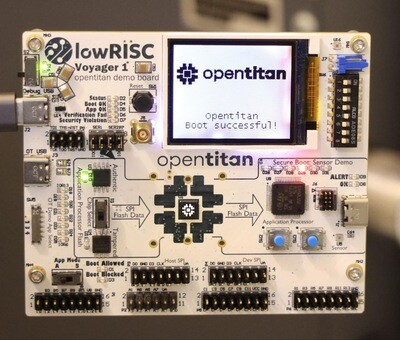
A projekt a Google által indult, de átkerült a lowRISC nonprofit szervezethez, ezt követően olyan cégek csatlakoztak a fejlesztéshez, mint a Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC és G+D Mobile Security. A projekthez kapcsolódó kódot és a hardverkomponensek specifikációit az Apache 2.0 licenc alatt tették közzé. Az OpenTitan-ban alkalmazott megoldások alapját a már a Google Titan kriptográfiai USB-tokenjeiben és a TPM-chipjeiben használt technológiák képezik a hitelesített indítás biztosítására. szervereken Google's infrastructure, as well as on Chromebook and Pixel devices.
A meglévő Trust Root megvalósításokkal ellentétben az OpenTitan a "biztonság átláthatósággal" elv alapján fejlődik, amely a kód és a schemák elérhetőségét, valamint egy teljesen nyílt fejlesztési folyamat alkalmazását jelenti, amely nincs kötve adott beszállítókhoz és chipgyártókhoz. Az OpenTitan lett az első nyílt megvalósítás a piacon, amely támogatja a posztkvantum biztonságos indítási mechanizmusokat, amelyek az SLH-DSA (Sphincs+) digitális aláírás generálási algoritmus használatán alapulnak, ellenállva a kvantumszámítógépek általi visszafejtésnek.
Forrás: opennet.ru
