

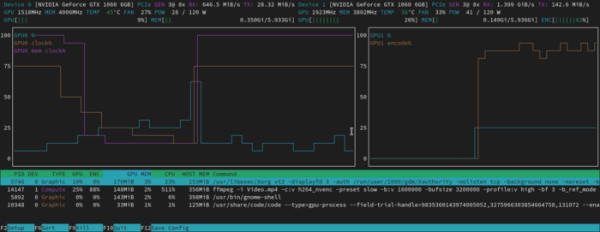
Megjelent a nvtop 3.2.0 konzolos segédprogram új verziója, amely a GPU és hardveres gyorsítók interaktív monitorozására szolgál. A segédprogram lehetővé teszi a grafikonok segítségével a terhelés, a memóriafogyasztás és a GPU frekvenciájának változásának szemléltetését, valamint a GPU-t legaktívabban terhelő folyamatok megtekintését. Támogatja az AMD, Intel, NVIDIA, Apple (M1 és M2), Huawei (Ascend), Qualcomm és Broadcom (VideoCore) gyártók GPU-ait és gyorsítói. Több chip egyidejű működésének nyomon követésére is lehetőség van egy képernyőn.
Az új verzióban megvalósult az Intel XE és Broadcom V3D (Raspberry Pi) illesztőprogramok támogatása. Hozzáadták a Google TPU (Tensor Processing Unit) AI-gyorsító támogatását is. Új lehetőségek állnak rendelkezésre a „-P” és a „-s” kapcsolók számára, amelyek lehetővé teszik a folyamatlistát tartalmazó terület elrejtését és az állapot JSON formátumban való mentését.
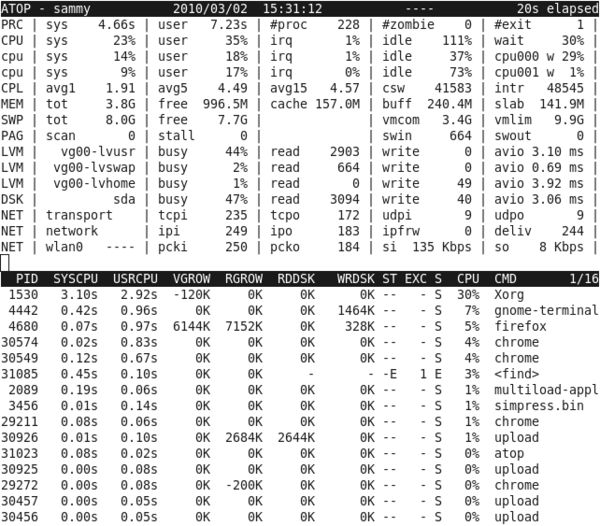
Ezzel egy időben megjelent az Atop 2.11.1 segédprogram is, amely a rendszer teljesítményparamétereinek interaktív monitorozására és a folyamatok aktivitásának megjelenítésére szolgál. Az atop program a top segédprogramhoz képest részletesebb információkat nyújt (CPU, GPU, memória, lemezek, hálózat, folyamatok, konténerek) és lehetőséget biztosít az időszakos jelentések fájlba való mentésére a későbbi elemzéshez. A kód C nyelven készült és GPLv2 licenc alatt terjesztik.
Az új verzióban megszüntették a (CVE-2025-31160) sebezhetőséget, amely lehetővé tette a helyi felhasználó számára a puffertúlfolyás kiváltását, miközben a atop segédprogramot egy másik felhasználó indította. Például egy nem privilegizált felhasználó támadást indíthat egy olyan adminisztrátor ellen, aki a atop segédprogramot indítja. A probléma abból adódik, hogy az atop opcionálisan támogatja a GPU működésének statisztikáit, amely egy külön atopgpud folyamatba van helyezve. Ezzel a folyamattal a TCP-porton keresztül lépnek interakcióba. A atop indításakor megpróbál csatlakozni ehhez a TCP-hez, és időről időre letölti a statisztikákat anélkül, hogy megfelelően ellenőrizné az átvitt adatok méretét.
A támadási módszer lényege, hogy a rendszer bármely felhasználója elindíthatja az atopgpud feldolgozót a hálózati porton, amely szándékosan nagyobb méretű adatokat fog szolgáltatni, ami a statisztikák elemzése közben a buffert túlcsorduláshoz vezet. A működő exploit létrehozásának lehetősége még nem lett bemutatva. Az új atop verzió alapértelmezés szerint letiltotta a statisztikai gyűjtést TCP-porton, és hozzáadott egy „-k” opciót az atopgpud támogatásának aktiválásához. Továbbá további ellenőrzések kerültek be a statisztikák elemzésére szolgáló kódba a túlcsordulások elkerülése érdekében.
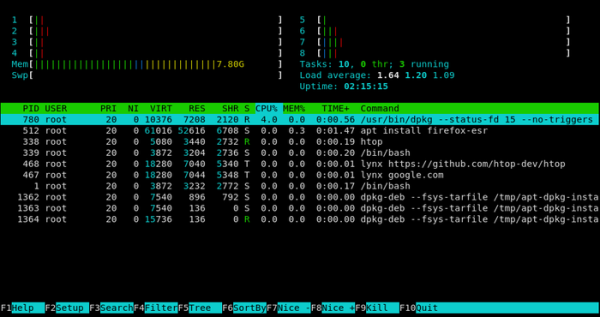
Összegzésképpen megemlíthetjük, hogy megjelent a top-szerű htop 3.4.0 segédeszköz, amely olyan funkcionalitással büszkélkedhet, mint a szabad függőleges és vízszintes görgetés a folyamatok listájában, SMP teljesítményértékelés és minden processzormag használatának vizsgálata, fába rendezett nézeti mód, rugalmas felhasználói felület-beállítási lehetőségek, folyamatok szűrése és irányítása (lezárás, prioritás beállítása). A projekt kódját C nyelven írták, és GPLv2 licenc alatt terjesztik.
Az új verzióban nyomon követhető a GPU aktivitás Linux alatt; javították a működést az Apple ARM számítógépein; megoldották a Ford DragonFlyBSD, Darwin, NetBSD, OpenBSD és Solaris összeszerelési problémáit; biztosították a lemez- és hálózati aktivitás nyilvántartását DragonFlyBSD alatt; információkat adtak a szálakról és a folyamatok állapotáról macOS alatt; bővítették az Unicode támogatást; átdolgozták a hőmérséklet-érzékelőkkel kapcsolatos kódot; javították a statisztikai elemzés teljesítményét; a háttéradatok és puffer információk eltakarásának támogatását is bevezették.
Forrás: opennet.ru
