

A Google kiadta a Chrome 136 web böngésző verziót. Ezzel egyidejűleg elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző a Google logóinak használatával, a rendszeres frissítések automatikus telepítésével, a Crash Notification rendszerrel, a másolásvédelem alatt álló videó tartalmak lejátszásához szükséges modulokkal, a Sandbox izoláció folyamatos bekapcsolásával, a Google API-hoz való hozzáférés kulcsainak biztosításával és az RLZ-paraméterek kereséskor való átadásával különbözik a Chromiumtól. Azok számára, akiknek több időre van szükségük a frissítésekhez, külön támogatott az Extended Stable ágazat, amely 8 hétig tart. A következő Chrome 137 kiadás várhatóan május 27-re van tervezve.
A Chrome 136 főbb változásai:
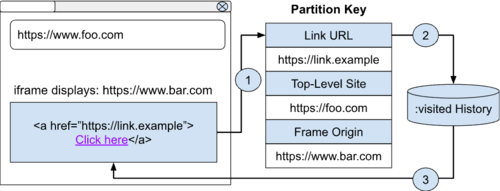
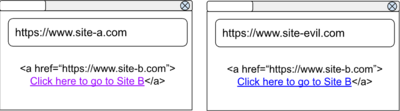
- Bevezetésre került a védelmi mechanizmus, amely megakadályozza a korábban meglátogatott oldalak információinak kiszivárgását, amely a CSS „:visited” álpseudo osztály alkalmazásából adódott, lehetővé téve a korábban megnyitott hivatkozások megjelenésének testreszabását. A Chrome 136 előtti verziókban a hivatkozásra való kattintás megváltoztatta ennek a hivatkozásnak a megjelenését minden olyan weboldalon, amely megjelenítette a hivatkozást, függetlenül attól, hogy melyik weboldalról indult a kattintás. A támadó a saját weboldalán meg tudta állapítani, hogy a felhasználó korábban megnyitotta-e az érdekes hivatkozásokat, a hivatkozások megjelenésének elemzésével. Például ha különböző oldalak hivatkozásainak listáját hozunk létre, akkor a korábban meglátogatott oldalak a böngésző által más színnel lesznek megjelölve, amiből következtetni lehet a korábban megnyitott hivatkozásokra.
A Chrome-ban a látogatott hivatkozások információszerzésének megakadályozására bevezették a „:visited” szelekció feldolgozásának izolációját a megtekintett weboldalhoz való kötődéssel, azaz a elemek stílusát most már a „:visited” segítségével csak akkor lehet testreszabni, ha azt a jelenlegi weboldalon korábban megnyitották, és a jelenlegi iframe-hez kapcsolódik. Az izoláció a látogatott hivatkozások stílusának hashelt kombinálásával lett megvalósítva, három komponens — a hivatkozás, a legfelső szintű weboldal és az iframe-ben használt host — kulcsaként.

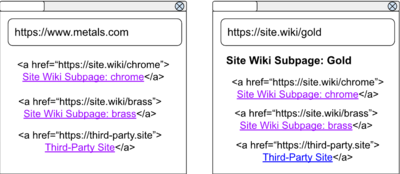
Például, ha az „A” weboldalról történik átirányítás a linkre, akkor ez a link ezentúl csak az „A” weboldalon fog kiemelkedni, és változatlan marad a támadó weboldalon. Kivételt képeznek az alap weboldalról (same-origin) betöltött iframe-ek és a jelenlegi weboldalra mutató linkek. Így, amikor az „A” weboldalt megnyitják, az „A” weboldalra mutató linkek kiemelkednek, még akkor is, ha más weboldalról történt rájuk átirányítás, de a többi link csak akkor emelkedik ki, ha átkattintás az „A” weboldalról történt.


A Firefoxban az ilyen típusú kiszivárgások elleni védelem 2010-ben került bevezetésre, de léteztek módszerek ennek megkerülésére. Például, 2024-ben a Firefox 122-ben megszüntették azt a lehetőséget, hogy a currentColor paramétert használó szűrők és a canvas tag manipulációja révén elemezhető legyen a pixelek színe.
- Az Android verzióban megvalósították a következő küldését szerverek a Google felé az APK csomagok böngészőn keresztüli letöltésével kapcsolatos telemetriát. Jelenleg a funkció telemetria továbbítására korlátozódik, de a jövőben figyelmeztetések megjelenítésére és a rosszindulatú APK-fájlok letöltésének blokkolására fogják használni. Az ellenőrzés csak akkor hajtható végre, ha a böngésző beállításaiban engedélyezve van a kiterjesztett védelmi mód (Safe Browsing > Enhanced protection).
- A távoli hibakereséshez most már külön adatkönyvtár megadása szükséges, amelyet a „—user-data-dir” paraméterrel kell megadni a futtatáskor, és ezt a „—remote-debugging-pipe” vagy „—remote-debugging-port” paraméterrel együtt kell használni. Az alapértelmezetten használt könyvtár használata esetén a Windows, Linux és macOS rendszereken a távoli hibakeresés már nem működik. A változás oka a rosszindulatú programok elleni védekezés, amelyek távoli hibakeresést használnak az adatok kinyerésére a Google Chrome-ból. A külön könyvtár használata esetén más titkosítási kulcsot alkalmaznak, amely nem engedi hozzáférni a felhasználó munkaköri adataihoz az alap könyvtárban. A változás csak a Chrome-ra vonatkozik, és nem alkalmazható a Chromiumra.
- A görgetősávok megjelenése a Linux és Windows platformokon modernizálva lett. Inaktív állapotban a görgetősáv elrejti magát, és csak akkor jelenik meg, amikor a felhasználó újra elkezd mozogni az oldalon. Az új megjelenésű görgetősávok bekapcsolásához a chrome://flags#fluent-overlay-scrollbars és a chrome://flags#fluent-scrollbars beállításokat ajánlják.


- A CSS-függvényben az attr() típusú argumentum „string” helyett „raw-string” néven szerepel, a CSS-specifikációk fejlesztését koordináló munkacsoport döntése alapján. Ez a változás azt a zűrzavart hivatott megszüntetni, amely az „attr(foo type(<string>))” és „attr(foo string)” kifejezések hasonlóságából ered.
- A ProgressEvent API-ban, amelyet a progressziós mutatók létrehozására használnak, a „loaded” és „total” attribútumokban az „unsigned long long” típus helyett „double” típus került bevezetésre, ami megfelel a <progress> HTML elem viselkedésének, és lehetővé teszi a fokozatos, nem egész értékek például a 0 és 1 közötti mértékek változásának tükrözését a mutatón.
- A reguláris kifejezésekben használt karakterláncok escape-elésére statikus „RegExp.escape” módszert javasoltak. A RegExp.escape segítségével escape-elt karakterláncokat biztonságosan használhatjuk sablonként a RegExp() konstruktorban.
- A weboldal számára engedélyezett az automatikus Passkey generálás már mentett felhasználói adatok alapján a weboldalhoz. A Passkey generálása külön modális párbeszédablak megjelenítése nélkül történik, ha a felhasználó korábban már megerősítette a felhasználói adatok létrehozását a weboldalon.
- Új CSS-tulajdonság került hozzáadásra, a dynamic-range-limit, amely korlátozza a HDR-tartalom maximális fényerősségét.
- A Speculation Rules API-ban (<script type=»speculationrules»>) lehetővé vált egy opcionális „tag” mező megadása az erőforrások előzetes betöltésének nyomon követésére. E mező tartalmát a Sec-Speculation-Tags HTTP-fejléccel küldik el.
- A WebRTC és a MediaRecorder API támogatni kezdte a H265 (HEVC) kodeket a korábban támogatott VP8, H.264, VP9 és AV1 mellett.
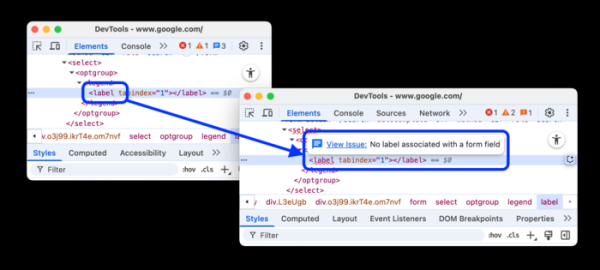
- A webfejlesztői eszközök teljesítmény-analizáló panelének képességei kibővültek. Jelentések készültek a régi HTTP/1.1 protokollal kapcsolatos kérésekről, a gyorsítótárazás hatékonyságáról és a font-display tulajdonság használatával történő optimalizálásról. A „Privacy and security > Privacy > Third-party cookies” oldalon lehetőség nyílt egyes sütik keresésére. Kísérleti funkciót is bevezettek, amely problémákra vonatkozó figyelmeztetéseket ad a DOM elemekkel és attribútumokkal kapcsolatban.

A legújabb verzióban a hibajavítások mellett 8 biztonsági rés is megszüntetésre került. Számos biztonsági rést automatizált tesztelés során fedeztek fel az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközökkel. Kritikus problémákat, amelyek lehetővé tennék minden biztonsági szint megkerülését a böngészőben és a kód végrehajtását a sandbox környezeten kívül, nem találták. Az aktuális verzió hibáinak felfedezéséért indított díjazási program keretében a Google 4 prémiumot fizetett ki összesen 10 ezer dollár értékben (egy prémium 5000 $, két prémium 2000 $, egy pedig 1000 $).
Forrás: opennet.ru
