

Megjelent a Kali Linux 2025.2 terjesztés, amely a Debian csomagkezelő rendszerén alapul, és a rendszerek sebezhetőségének tesztelésére, biztonsági auditokra, maradék információk elemzésére és támadások következményeinek feltárására készült. Minden eredeti fejlesztés, amely a terjesztéshez készült, GPL licenc alatt érhető el a nyilvános Git-tárhelyen. Az ISO képfájlok 646 MB és 4,2 GB méretben állnak rendelkezésre letöltésre. Az építmények x86_64 és ARM64 architektúrákra érhetők el. A választható asztali környezetek az Xfce, KDE és GNOME.
A Kali egy olyan eszközkészletet kínál a számítástechnikai biztonság szakemberei számára, amely a webalkalmazások tesztelésére és vezeték nélküli hálózatok behatolására alkalmas eszközöktől kezdve az RFID azonosító chipekről adatokat olvasó programokig terjed. A csomag tartalmaz egy exploit gyűjteményt és körülbelül 400 speciális biztonság-ellenőrző segédprogramot, például: Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Ezen kívül a terjesztés jelszó- és WPA kulcsot kitaláló eszközöket is tartalmaz (Multihash CUDA Brute Forcer, Pyrit) az NVIDIA és AMD GPU-k gyorsításával.
Az új kiadásban:
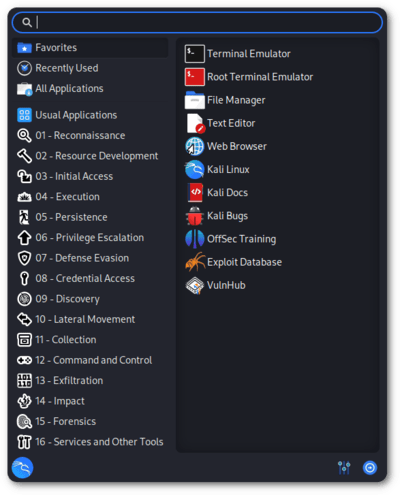
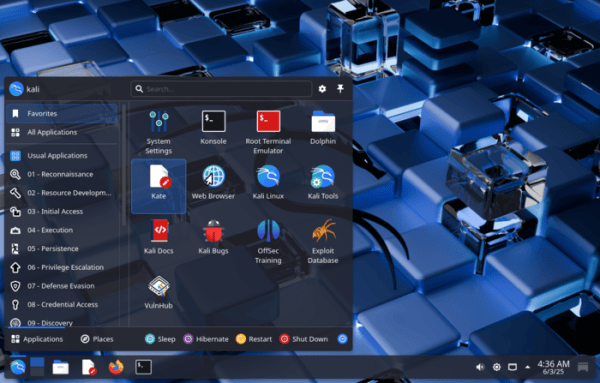
- Teljesen átalakították az alkalmazásmenüt, amelynek struktúrája a MITRE ATT&CK tudásbázis klasszifikátorához hasonló.

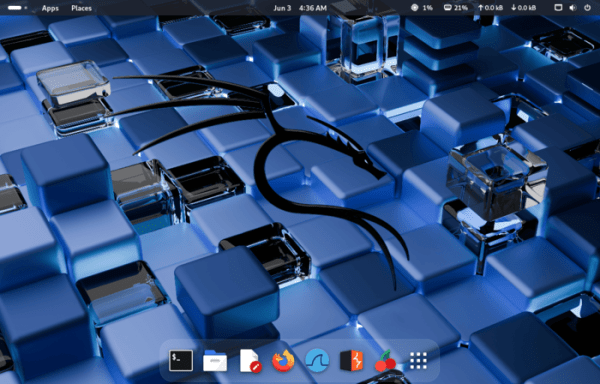
- A GNOME asztali környezet frissítve lett a 48-as verzióra.

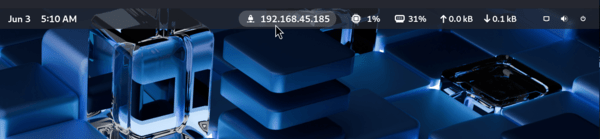
- A GNOME munkamenetéhez hozzáadva lett egy mutató, amely a jelenlegi IP-címet mutatja. VPN-a kapcsolat, amely korábban a Xfce alapú munkamenetben volt elérhető.

- A KDE asztali környezet frissítve lett a Plasma 6.3 verzióra.

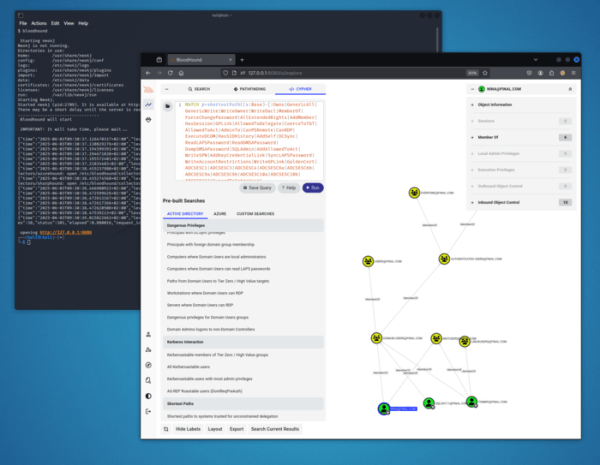
- Átálltak a 2023 óta frissítetlen BloodHound Legacy eszközkészletről a BloodHound Community Edition-re, amely a hálózatok kapcsolati térképeinek felépítésére szolgál az Active Directory vagy Azure vezérlők alapján. domain A csomag az alábbi segédprogramokat tartalmazza:

A csomag tartalmazza az alábbi segédprogramokat:
- azurehound — adatgyűjtő a Microsoft Azure környezetben, a BloodHound csomag vizualizálásához.
- binwalk3 — firmware-elemző eszközkészlet.
- bloodhound-ce-python — adatgyűjtő Python nyelven a BloodHoundhoz.
- bopscrk — szótárgeneráló jelszókereséshez.
- chisel-common-binaries — kész bináris chisel összeállítások.
- crlfuzz — eszköz a vonalkódok elhagyásával vagy a kocsivisszatérítési karakterek HTTP-fejlécekbe és kérési paraméterekbe történő beszúrásával kapcsolatos sebezhetőségek ellenőrzésére.
- donut-shellcode — univerzális shell-kód generálása a memóriában található tartalom alapján.
- gitxray — adatok gyűjtése a GitHub repozitóriumokról és azok fejlesztőiről.
- ldeep — LDAP-on keresztül történő tartalomkereső eszköz.
- ligolo-ng-common-binaries — a ligolo-ng kész bináris csomagjai.
- rubeus — Kerberos-szal való alacsony szintű munkaeszköz.
- sharphound — adatgyűjtő eszköz a BloodHound CE-hez.
- tinja — weboldalak sablonhelyettesítési képességeinek tesztelésére szolgáló eszköz.
- Az összes grafikus munkamenethez hozzáadva lett az Xclip eszköz, amely lehetővé teszi az adatok gyors másolását a vágólapra a terminálból.
- Frissült az Android platform alapú mobilkörnyezet — NetHunter, eszközökkel a rendszerek sebezhetőségének tesztelésére. A NetHunter segítségével tesztelhetőek a mobilokhoz specifikus támadások, például USB-eszközök (BadUSB és HID Klaviatúra — hálózati USB-adapter emuláció, amely MITM-támadásokhoz használható, vagy USB-klaviatúra, amely karakterek helyettesítését végzi) emulálásával és hamis hozzáférési pontok létrehozásával (MANA Evil Access Point). A NetHunter az Android platform szabványos környezetébe chroot képként telepíthető, amelyben egy különösen adaptált Kali Linux változat fut.
Az új verzió lehetőséget kínál Wi-Fi-támadások végrehajtására, vázlatok helyettesítésére és a WPA2 kapcsolati paraméterek elfogására a bcm43436b0 chipekkel rendelkező okosórák, például a TicWatch Pro 3 használatával. Frissült a CARsenal (korábban CAN Arsenal) eszközkészlete az autóinformációs rendszerek támadásához. Frissített kernel változatok érhetők el az Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14, A15/exynos9820) és Samsung Galaxy S9 okostelefonokhoz.
- Egységesített és a Linux 6.12 kernelre áttért Raspberry Pi build-ek.
Forrás: opennet.ru
