

A Google közzétette a Chrome 141-es böngésző verzióját. Egyidejűleg elérhető a Chromium nevű szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző a Chromiumtól eltér a Google logóinak használatában, a rendszeres összeomlásokról való értesítések küldésében, a másolásvédett videók (DRM) lejátszására szolgáló modulokban, az automatikus frissítések telepítési rendszerében, a Sandbox-izoláció állandó bekapcsolásában, a Google API-hoz való hozzáférést biztosító kulcsok szállításában és az RLZ-paraméterek kereséskor történő továbbításában. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatott az Extended Stable ág, amely 8 héttel kísérlik. A következő Chrome 142-es kiadásának tervezett időpontja október 28.
A Chrome 141 legfontosabb változásai:
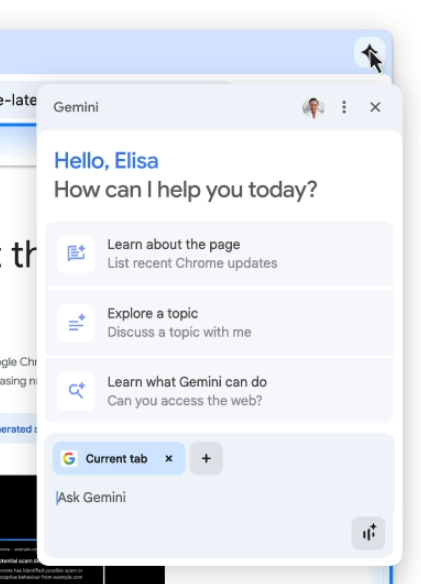
- A böngésző egyes felhasználói számára aktiválták a Gemini nevű integrált chatboto, amely képes magyarázni a megtekintett oldal tartalmát és válaszolni a kapcsolódó kérdésekre anélkül, hogy váltani kellene a jelenlegi fülről. A Gemini felhívásához a képernyő jobb felső sarkába hozzáadott egy gombot, amelyre kattintva megjelenik egy párbeszéd, lehetővé téve a természetes nyelvű kérdések feltevését és a fülek kiválasztását, amelyek tartalmát az AI figyelembe kell vennie a válasz megalkotásakor. Támogatott a szöveges és hangalapú kommunikáció a bottal. Ez a lehetőség a Gemini alkalmazáshoz hozzáféréssel rendelkező amerikai felhasználók számára érhető el, akik macOS, iOS és Windows platformokat használnak.

- Be lett építve a védelem a helyi rendszerhez (loopback, 127.0.0.0/8) vagy a belső hálózathoz (192.168.0.0/16, 10.0.0.0/8 stb.) való hozzáférés ellen a nyilvános webhelyekkel való interakció során. A belső erőforrások betöltésére tett kísérletkor a böngésző mostantól párbeszédet jelenít meg a felhasználónak, amelyben megerősítést kér az művelet végrehajtásához. A belső erőforrások elérése a támadók által vitatott CSRF támadásokhoz használatos útválasztók, hozzáférési pontok, nyomtatók, vállalati web-interfészek és más, csak helyi hálózatból érkező kéréseket fogadó eszközök és szolgáltatások ellen. Ezen túlmenően a belső erőforrások ellenőrzése közvetett azonosításra vagy a helyi hálózatról való információgyűjtésre is használható.
- Megkezdődött az átváltás egy részletesebb folyamatizolációs modellre — "Origin Isolation", amelynél minden egyes tartalomforrás (origin — a protokoll és a domain kombinációja) a domain és port, például az „https://foo.example.com”), külön rajzolási folyamatban van elszigetelve. Mivel az izoláció fragmentálásának növekedése a memóriafogyasztás növekedéséhez és a CPU terhelésének növekedéséhez vezethet, az új izolációs módot csak azokban a rendszerekben aktiválják, ahol több mint 4 GB RAM van. Az alacsony teljesítményű berendezések továbbra is a régi izolációs megközelítést alkalmazzák, amelyben minden, egy webhellyel kapcsolatos különböző tartalomforrást (például foo.example.com és bar.example.com) elkülönített folyamatban izolálnak. A lehetőség jelenleg részben aktív a felhasználók számára, a lefedettség fokozatosan növekedni fog.
- A Storage Access API-ra vonatkozó „Same Origin” politika alkalmazása engedélyezve van. A document.requestStorageAccess() hívásának az iframe-en keresztül, más webhelyről betöltött kódból való végrehajtása alapértelmezés szerint most már csak arra a webhelyre vonatkozik, ahonnan ezt az iframe-et betöltötték, nem pedig arra, ahol az iframe található.
- Heurisztika került bevezetésre a kliensoldali külső webhelyekre irányuló keresési lekérdezések elkapására vagy átirányítására, amelyeket a címsorba vagy az új fül megnyitásakor megjelenő oldalon adnak meg. E fajta elkapás egyes kártevő bővítmények által alkalmazott technika. Az ellenőrzés a felhasználó által bevitt lekérdezések és a keresési eredményekkel rendelkező oldal megjelenésének összehasonlítása alapján történik. Ha a hamisítást az Átjáró Biztonságos Módban észlelik, a szerver A Google telemetriát küld a részletesebb elemzés érdekében, figyelembe véve a különböző felhasználóktól származó telemetriát.
- Az új fül megnyitásakor megjelenő oldalon, az alsó sávban, ahol a lap tartalmát befolyásoló bővítmények információit mutatják be, lehetőség van a központi irányítás alatt lévő eszköz működésének adatait megjeleníteni.

- Azoknál a rendszereknél, ahol a felhasználói profilok harmadik fél hitelesítőjeihez vannak kötve, lehetőség van távoli rendszergazdai parancsok végrehajtására, például a gyorsítótár vagy a Cookie-k törlésére.
- Az IndexedDB API-ban megvalósult a getAllRecords() metódus, amely lehetővé teszi az objektumtárolókból (IDBObjectStore) és indexekből (IDBIndex) származó összes rekord lekérdezését. A getAllRecords() egyesíti a getAllKeys() és getAll() metódusok funkcionalitását, lehetővé téve mind az elsődleges kulcsok, mind a hozzájuk kapcsolódó értékek lekérését. A getAll() és getAllKeys() metódusokhoz hozzáadódott a „direction” paraméter, amely a lekérés irányának meghatározására szolgál, ezáltal felgyorsítva bizonyos olvasási műveleteket a kurzorok használatához képest.
- Hozzáadva a „WebRTC Encoded Transform” API, amely a RTCPeerConnection-en keresztül továbbított kódolt multimédiás adatok kezelésére szolgál.
- Támogatást kapott a „width” és „height” attribútumok a beágyazott elemekhez, amelyeket CSS vagy SVG jelölésen keresztül lehet irányítani.
- Fejlesztések történtek a webfejlesztők számára készült eszközökben. Hozzáadva egy kísérleti MCP (Model Context Protocol) szerver, amely lehetővé teszi a Chrome DevTools funkcióinak elérését külső AI-asszisztensekből.
A kijelentés és a változáskövető nyilvántartás szerint az értesített sebezhetőségek információja a hír írásakor nem állt rendelkezésre.
Kiegészítés: 24 órával a kiadás után nyilvánosságra hozták a javított sebezhetőségekkel kapcsolatos információkat. A Chrome 141-ben 21 sebezhetőséget szüntettek meg. Sok sebezhetőséget automatizált teszteléssel fedeztek fel az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközökkel. Kritikus problémák, amelyek lehetővé tennék a böngésző védelmi szintjeinek megkerülését és kód végrehajtását a rendszerben a sandbox környezeten kívül, nem kerültek elő.
Forrás: opennet.ru
