

Megjelent a Firefox 145 webböngésző, és frissítéseket készítettek a korábbi, hosszú távú támogatási verziókra — 140.5.0 és 115.30.0. A Firefox 146 beta tesztelés alatt áll, amelynek kiadása december 9-re van tervezve.
A Firefox 145 fő újítása (1, 2, 3):
- Megszűnt a 32 bites Linux rendszerek támogatása. Megjegyzik, hogy a Firefox 32 bites platformokon történő támogatása egyre nehezebb és megbízhatatlanabb, mivel a 32 bites verziók támogatása már a legtöbb Linux disztribúcióban leállt. A 32 bites Linux disztribúciók felhasználóinak javasolják a 64 bites operációs rendszerek használatát. Azok számára, akik nem tudják azonnal frissíteni disztribúciójukat, használhatják a Firefox 140 ESR verziót, amelyhez a sebezhetőségek javításai legalább jövő szeptemberig készülnek.
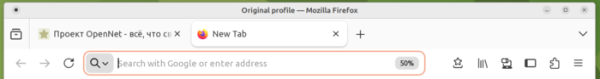
- Fokozott a gombok, fülkék, címsor és megszólalás mezők lekerekítése.

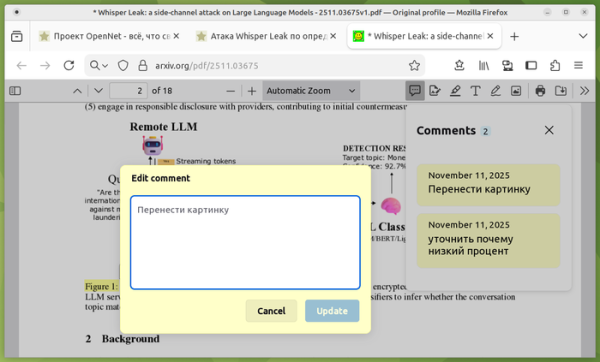
- A beépített PDF-megjelenítőben lehetőség nyílt megjegyzések hozzáadására, szerkesztésére és törlésére. A meglévő megjegyzések navigálásához és megtekintéséhez egy külön oldalsávot adtak hozzá. A megjegyzés hozzáadásakor lehetőség van a háttér színének kiválasztására.

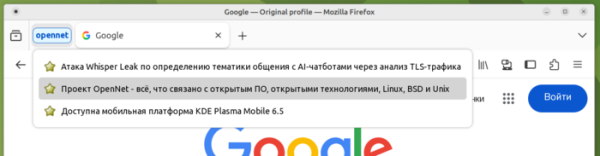
- A csoportos lapok összecsukott címkéjére való közléssel megjelenik a csoportban lévő lapok listája, amely lehetővé teszi a szükséges lap gyors kibővítését anélkül, hogy először ki kellene bontani az egész csoportot.

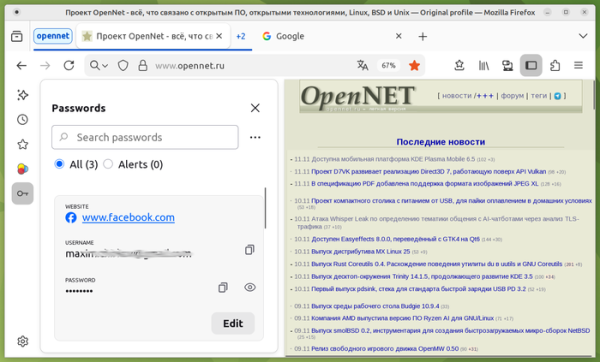
- Lehetőség nyílt a mentett jelszavakkal való közvetlen munkára az oldalsávon, anélkül, hogy külön jelszókezelő ablakra vagy lapra lenne szükség.
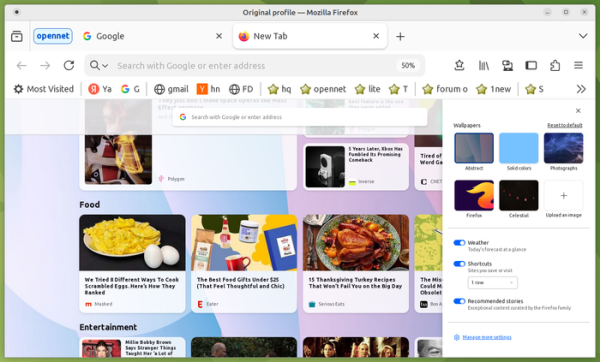
- Új hátterek gyűjteménye került javaslatra az új lap megnyitásához, elérhetők világos és sötét módokhoz.
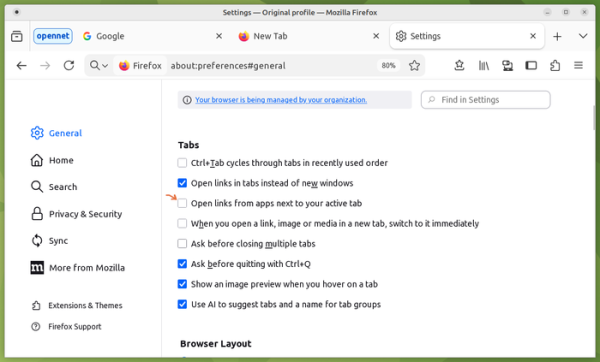
- A fülbeállításokhoz hozzáadták azt az opciót, amely lehetővé teszi, hogy a külső alkalmazásokból nyíló linkekből létrehozott fül a jelenlegi aktív fül mellett helyezkedjen el, ne pedig a fülek végén.
- A helyi menübe hozzáadták a 'Link másolása a kiemeléshez' lehetőséget, amely lehetővé teszi, hogy egy linket hozzanak létre, amely a lapon kiemelt szövegre hivatkozik. A választott szövegre való navigálás az 'https://www.example.com #:~:text=maszk' formátumú linkekkel történik.
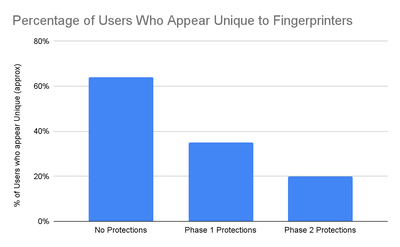
- Kibővült a felhasználói azonosítás elrejtésére vonatkozó üzemmód funkciói (Fingerprinting Protection), amely a mozgáskövetés fokozott védelem (ETP, Enhanced Tracking Protection => Strict) aktiválásakor vagy a magánböngészési mód oldalainak megnyitásakor alkalmazható. A módosítások révén majdnem a felére csökkent a rejtett azonosítási módszerek hatékonysága a korábban alkalmazott védelemhez képest.
A védelem fokozása érdekében biztosították az állandó értékek visszaadását azokhoz a paraméterekhez, amelyek további azonosítóként használhatók, valamint korlátozták a hardverinformációkhoz való hozzáférést, például a touchpad által támogatott egyidejű érintések számára és a processzormagok számára. Valós idejű zajt generálnak, amikor a vásznon keresztül készült képként generált képekből olvassák az adatokat. Le van tiltva a helyi telepítésű, egyedi betűtípusok használatával készült szöveg megjelenítése az oldalon.

- A fokozott védelem (strict) érdekében az ETP (Enhanced Tracking Protection) alapértelmezetten aktiválta a visszairányításokkal történő nyomkövetés elleni védelmet (Bounce Tracking Protection). A Bounce Tracking Protection mechanizmusa lehetővé teszi az irányítással kapcsolatos aktivitás nyomon követését, és időszakosan törli a Cookie-kat és a helyben tárolt adatokat, amelyeket a nyomkövetéshez használnak. A „Cookie Purging” üzemmódtól eltérően a törlés nem ismert nyomkövetők listája alapján történik, hanem olyan heurisztikán alapul, amely új nyomkövető webhelyek azonosítását teszi lehetővé a visszairányítás utáni viselkedés elemzése révén.
A visszairányításon alapuló nyomkövetés lényege, hogy a nyomkövető kód először a saját webhelyére irányítja a felhasználót, majd onnan átirányítja a célnak megfelelő oldalra, így a nyomkövető megőrizheti a Cookie-kat és az adatokat a helyi tárolóban a saját webhelyéhez kötődően. Az adatok megőrzése egy másik webhelyre való átmenet után lehetővé teszi a böngésző korábban alkalmazott, keresztwebhelyes műveletek blokkolására vonatkozó módszereinek megkerülését — mivel az átmeneti oldal egy másik weboldal kontextusán kívül nyílik meg, ezen az oldalon akadálytalanul lehet nyomkövető Cookie-kat beállítani.
- Hozzáadva a Matroska tárolók támogatása (AVC, HEVC, VP8, VP9, AV1, AAC, Opus és Vorbis kodekek esetén).
- A beépített gépi fordító rendszerben javult a különböző irányú szimbólumok közötti fordítás kényelme. A helyben telepített modellek tömörítésére a Zstandard algoritmust alkalmazták, amely csökkentette a letöltendő adatok méretét és helyet takarított meg a helyi tárolón.
- Kiegészítők nélkül telepített konfigurációkban a kiegészítők elérési panele gombjának megnyomása mostantól egy magyarázó szöveget jelenít meg a kiegészítők előnyeiről, amely a kiegészítők katalógusára mutat.
- A JavaScriptben megvalósításra került az Atomics.waitAsync() metódus, amely az Atomics.wait() aszinkron verzióját kínálja, lehetővé téve a SharedArrayBuffer elhelyezésének meghatározását az Atomics.wait-hez hasonlóan, de ígéretet visszaadva.
- Hozzáadva a HTTP-fejlécek Integrity-Policy és Integrity-Policy-Report-Only támogatása, amelyek segítségével ellenőrizni lehet a betöltött szkriptek integritását.
- Megvalósítva a CSS text-autospace tulajdonságot, amely automatikusan módosítja a távolságot a különböző írásmódú karakterek között (például a latin betűk és a logogramák között).
- A CSS font-family tulajdonságában megvalósítva a 'math' betűtípus család támogatása a matematikai kifejezések helyes megjelenítéséhez.
- A ToggleEvent API-ban hozzáadva a source tulajdonság, amely tartalmazza az Element objektumot, amely a szabályozó elemet képviseli, amely a Toggle állapotváltozást kezdeményezte, és aminek nyomán a Toggle esemény generálódott. Például, amikor a felhasználó rákattint a 'button' elemre a 'popovertarget' attribútummal, a felugró ablak megnyitásakor ToggleEvent esemény generálódik, amelynek 'source' tulajdonságából kiderül, hogy melyik 'button' elem lett megnyomva.
- A Windows platformhoz készült build-ekben a Firefox indítóikonjának helyét egy külön mini-alkalmazás (launcher) vette át, amely elindítja a Firefoxot, ha az már telepítve van, vagy elindítja az installert, ha még nincs a rendszerben.
- Az Apple Silicon chippel rendelkező Apple számítógépeken és a macOS 26 operációs rendszeren támogatást nyújt az API WebGPU-hoz.
- Firefox Androidra:
- Kötelező ellenőrzés engedélyezve TLS-tanúsítványok web-szerverek a nyilvános Certificate Transparency naplókban, amelyek célja, hogy az azonosító központ normál működési folyamatainak megkerülésével létrehozott tanúsítványokat fedezzenek fel (például a tanúsítvány elrejtett létrehozása a munkatárs visszaélésének vagy az azonosító központ kompromittálásának következtében).
- A TLS certificate review check is accelerated using the CRLite mechanism, which operates on the user's system. The database containing certificate information on the user's side is periodically synchronized with the external Mozilla database.
- Support for the hybrid key exchange algorithm "mlkem768x25519" has been added for TLS 1.3 and HTTP/3, resistant to quantum computer attacks, combining X25519 ECDH and the ML-KEM (CRYSTALS-Kyber) algorithm.
- The network stack components for the QUIC and HTTP/3 protocols have been replaced with a Rust implementation, distinguished by greater... a magas teljesítmény.
In addition to new features and bug fixes, Firefox 145 addressed 19 vulnerabilities. Ten of these vulnerabilities stem from memory handling problems, such as buffer overflows and accessing already released memory areas. These issues could potentially lead to the execution of malicious code when opening specially crafted pages.
Forrás: opennet.ru
