

Megjelent a Proxmox Virtual Environment 9.1, a Debian GNU/Linux alapú, specializált Linux-disztribúció, amely virtuális szerverek telepítésére és karbantartására irányul LXC és KVM használatával, és helyettesítheti az olyan termékeket, mint a VMware vSphere, a Microsoft Hyper-V és a Citrix Hypervisor. A telepítő iso-kép mérete 1,7 GB.
A Proxmox VE olyan eszközöket biztosít, amelyek lehetővé teszik ipari szintű virtuális szerverek teljes rendszerének telepítését webes felületen keresztül, amelyet több száz vagy akár ezer virtuális gép kezelésére terveztek. A disztribúció beépített eszközöket tartalmaz a virtuális környezetek biztonsági mentésének szervezésére és azonnali klaszterezési támogatást kínál, beleértve a virtuális környezetek egy csomópontból a másikba történő leállítás nélküli migrálásának lehetőségét. A webes felület jellemzői közé tartozik a biztonságos VNC konzol támogatása; a hozzáférés kezelése az összes elérhető objektumhoz (VM, tárolás, csomópontok stb.) szerepkörök alapján; valamint különböző hitelesítési mechanizmusok támogatása (MS ADS, LDAP, Linux PAM, Proxmox VE hitelesítés).
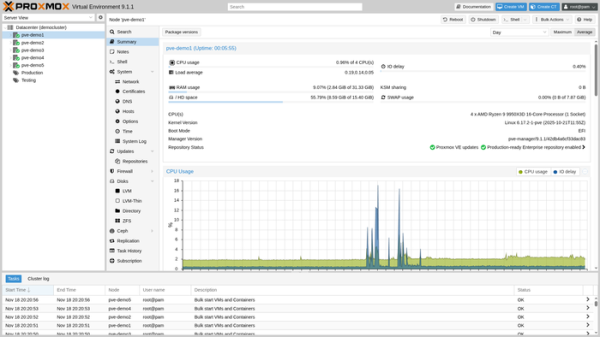
Az új kiadásban:
- Szinkronizálva lett a Debian 13.2 csomagbázisával. A Linux mag verziója frissítve lett a 6.17-es kiadásra. Új verziók érkeztek: QEMU 10.1.2, LXC 6.0.5, ZFS 2.3.4. Elérhető a Ceph 19.2.3 (Squid) alapú tárolók létrehozásának támogatása.
- Hozzáadva a lehetőség, hogy LXC konténereket hozzunk létre OCI (Open Container Initiative) formátumú képekből, amelyeket manuálisan töltöttek fel vagy repozitóriumokból szereztek be. Támogatott a konténer sablonok létrehozása OCI-ből, teljes rendszernövelő környezettel rendelkező konténerek, valamint különálló alkalmazások futtatására szolgáló konténerek létrehozása.
- A TPM (Trusted Platform Module) virtuális modul csatlakoztatását igénylő konténerek számára megvalósították a vTPM állapotának qcow2 formátumban történő mentésének lehetőségét. Ez a funkció lehetővé teszi a felvételek készítését vTPM-mel. virtuális gépekhez például a Windows új verzióival működő vendég rendszerek futtatása során, NFS és CIFS alapú fájltárolók használatával.
- Szerszámokat biztosítottak a belső virtualizáció rugalmas kezeléséhez a vendég rendszerekben. Új vCPU jelzőt vezettek be, a 'nested-virt'-ot, amely lehetővé teszi a belső virtualizáció engedélyezését a vCPU típus felett, amely teljesen vagy részben megfelel a gazdagép CPU paramétereinek (gyártó és generáció). Példaként említik a belső hypervisorok futtatását és a Windows virtualizációs alapú védelmi mechanizmusainak használatát a vendég rendszerekben.
- A GUI-ban lehetőség nyílt részletesebb jelentések generálására a szoftveresen definiált hálózatok (SDN, Software-Defined Networking) számára. Például megtekinthető, hogy mely hálózati hidakra és virtuális hálózatokra csatlakoznak a vendég rendszerek, és milyen IP- és MAC-címeket használnak az EVPN zónákban.
- Kezdeti támogatás került hozzáadásra az Intel TDX (Trusted Domain Extensions) mechanizmusához a vendég rendszerek memóriájának titkosításához.
- Hozzáadva a lehetőség, hogy bizonyos virtuális gépek esetében kikapcsoljuk a KSM (Kernel Samepage Merging) mechanizmust, amely a memória azonos területeinek deduplikálását biztosítja.
Forrás: opennet.ru
