

Bemutatásra került a Gixy-Next projekt első kiadása, amely a Nginx konfigurációs fájlok statikus elemzőjének fejlesztését célozza, lehetővé téve a biztonságra és teljesítményre kedvezőtlen hatással lévő problémás beállítások azonosítását. A projektet Joshua Rogers fejleszti, aki néhány éve 55 sebezhetőséget tárt fel a Squid proxy szerverben. A Gixy-Next a Gixy-ng projekt forkjaként készült, amely a Yandex által 2017-ben indított Gixy eszközkészlet fejlesztését folytatta, és az utóbbi két évben nem frissítették.
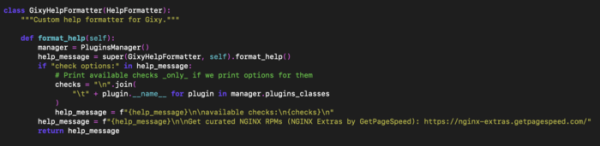
Az új fork létrehozásának okaként a Gixy-ng projekt karbantartójának tevékenységével való elégedetlenséget emelik ki, aki AI-eszközök használatát visszaélésszerűen alkalmazta a fejlesztés során. A forkot azután hozták létre, hogy a repóba automatikusan generált változtatásokat kezdtek el hozzáadni, amelyek nem estek át megfelelő ellenőrzésen, és regressziókhoz, valamint a munkakörnyezet működésének megszakításához vezettek. A kódban értelmetlen artefaktumok jelentek meg az AI alkalmazása miatt, valamint olyan funkciók, amelyek nem végezték el, amit kellett volna. Például hatalmas, ezer soros javításokat vezettek be, amelyeket 10 soros javításokra lehetett volna cserélni. Továbbá a dokumentációba és a beépített súgóba hirdetések kerültek, míg harmadik féltől származó pull requestek érkeztek, amelyeket az írók információinak eltávolításával fogadtak el.
A Gixy-Next-ben megtörtént a kódbázis tisztítása az AI segítségével készült szemét módosításoktól, javították a hibákat, bevezették a tesztelést nagyméretű NGINX konfigurációs fájlokon, és olyan változtatásokat adtak hozzá, amelyek megkönnyítik a kódbázis karbantartását. Az olyan új lehetőségek között, amelyeket a Gixy-Next az eredeti Gixy-hoz képest tartalmaz, megemlítést nyer:
- 19 új plugin, amely ellenőrzi a hozzáférés-irányítás, DNS, proxyzálás és reguláris kifejezések kezelésével kapcsolatos beállítások helyességét, valamint azokat a konfigurációkat, amelyek további költségeket és teljesítménycsökkenést okoznak.
A hozzáadott pluginok között szerepel: allow_without_deny, return_bypasses_allow_deny, proxy_pass_normalized, merge_slashes_on, resolver_external, stale_dns_cache, version_disclosure, invalid_regex, regex_redos, add_header_content_type, add_header_multiline, add_header_redefinition, default_server_flag, error_log_off, hash_without_default, if_is_evil, try_files_is_evil_too, unanchored_regex, low_keepalive_requests, worker_rlimit_nofile_vs_connections, proxy_buffering_off.
- Standardizált és reprodukálható jelentési kimenet, amely alkalmas automatizált feldolgozásra.
- Támogatás a map és geo modulokhoz.
- A bővítmények korszerűsítése: origins, ssrf, http_splitting, alias_traversal és valid_referers a hamis riasztások csökkentése és a problémák pontosabb észlelése érdekében.
- A konfigurációs fájlok helyes kezelése, amelyek az „include” direktíván keresztül vannak csatlakoztatva.
- A reguláris kifejezések ellenőrzésének javítása.
- Lehetőség online böngészőben működő szkennerként való összeszerelésre.
Forrás: opennet.ru
