

Igor Pavlov közzétette az új 7-Zip 26.00 tömörítőverziót. A projekt a saját 7z archívumformátumot fejleszti, amely az LZMA és LZMA2 tömörítési algoritmusokra épül. Továbbá támogatott a ZIP, GZIP, TAR, WIM és egyéb formátumú archívumok csomagolása és kicsomagolása, valamint több mint 30 archívum-, csomag-, virtuális gép- és fájlrendszerformátum (ISO, NTFS, EXT*, UDF, UEFI, VDI, VHD, VMDK, CAB, RPM, SquashFS, QCOW2 stb.) kicsomagolása. A ZIP és GZIP formátumok esetében 2-10%-kal magasabb tömörítési arány érhető el a PKZiphez és a WinZiphez képest. A projekt kódja C++ nyelven íródott és LGPL licenc alatt terjesztik. Windows, macOS és Linux (i686, x86-64, ARM, ARM64) kész verziók tölthetők le.
Az új verzióban javult a ZIP, CPIO, RAR, UFD, QCOW és Compound formátumok támogatásához szükséges kód. A 7-Zip Fájlkezelőben javult a fájlok listájának rendezése (a fájlnevet másodlagos kulcsként használják a rendezéskor). Kiterjesztették a teljesítménytesztelő eszközkészletet, amely mostantól támogatja a több mint 64 szálat használó CPU rendszereket. Kiválóan működik a TAR-archívumok kicsomagolása, amelyek üres fájlokat tartalmaznak.
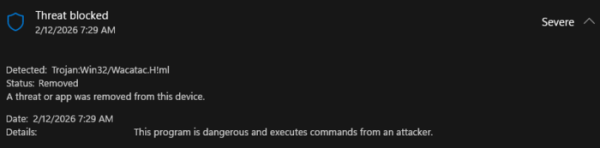
A kiadás publikálása után a felhasználók észrevették, hogy a Windows operációs rendszer beépített antivírus programja kártevőként jelöli meg a telepítőfájlt. Ez a viselkedés téves riasztásnak bizonyult, és a Microsoft a nap folyamán közzétett egy frissítést az antivírus adatbázisokhoz, után amely a Windows Defender már nem adott figyelmeztetést (a Windows Defender adatbázis frissítése a Update-MpSignature parancs végrehajtásával végezhető el).
Ezenkívül észlelték, hogy kártékonyak létrehozták a 7zip.com webhelyet, amelynek megjelenése a hivatalos 7-zip.org webhelyet másolta, de a módosított 7zipInstall.exe telepítőt kínálták letöltésre, amely kártevő kódot tartalmazott. A módosított telepítőt a Jozeal Network Technology által kiadott tanúsítvány írta alá. A 7zip kulcsszóra keresve a 7zip.com a Google keresési találatainak 4. helyén szerepelt „Biztonságos és Gyors Letöltés Windowsra — Szerezd meg a 7-Zip-et” címmel. A webhelyet YouTube videóknak a 7-zip telepítéséről szóló útmutatóikkal is népszerűsítették.
A csatolt rosszindulatú szoftver olyan komponenseket telepített a felhasználó rendszerébe, amelyek lehetővé tették a számítógép proxyként való használatát nyomok eltüntetésére támadások során, blokkok megkerülésére, rosszindulatú szoftverek letöltésének szervezésére és a felfedezett rosszindulatú szoftverek által ellopott adatok továbbítására. A rosszindulatú telepítő Windows platformra készült, és elindítása után a következő mappába helyezte el a komponenseket: „C:\Windows\SysWOW64\hero\”, beállította az autostartot a csomagban lévő uphero.exe (frissítő betöltő) és hero.exe (proxy) fájlokhoz, továbbá az netsh segédprogram indításával tűzfal szabályokat adott hozzá a megadott végrehajtható fájlok telepítési és hálózati kapcsolatok fogadásához.
Forrás: opennet.ru
