

A Google közzétette a Chrome 145 webböngésző kiadását. Ezzel egy időben elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző eltér a Chromiumtól, mivel Google logókat használ, van egy összeomlás esetén értesítési rendszere, tartalmaz védett videótartalmak (DRM) lejátszásához szükséges modulokat, automatikus frissítési rendszert, folyamatosan bekapcsolt Sandbox-izolációt, hozzáférést biztosít a Google API kulcsokhoz és RLZ-paraméterek átadását végzi a keresés során. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatott a Hosszú Távú Stabil ága, amely 8 hétig tart. A következő Chrome 146 kiadás tervezett időpontja március 10.
A Chrome 145 főbb változásai:
- Hozzáadták a JPEG XL képfájlformátum támogatását, amelynek dekódolásához a Rust nyelven megvalósított jxl-rs könyvtárat használják. A JPEG XL támogatása alapértelmezés szerint ki van kapcsolva, és aktiválni kell a "chrome://flags/#enable-jxl-image-format" paramétert.
- Folyamatosan fejlődik az AI üzemmód, amely lehetővé teszi az AI ügynökkel való interakciót a címsorból vagy az új lap megnyitásakor megjelenített oldalról. Az AI üzemmód bonyolult kérdések feltevését teszi lehetővé természetes nyelven, és válaszokat ad, az adott témával kapcsolatos legrelevánsabb oldalak információinak aggregálásából. Szükség esetén a felhasználó pontosíthatja az információkat kiegészítő kérdésekkel. Az üzemmód lehetővé teszi, hogy a felhasználó kérdéseket tegyen fel az oldal tartalmáról közvetlenül a címsorból is. A Chrome 145-ben az AI üzemmód az Android és iOS platformok verzióiban van megvalósítva. Kanadai, indiai és új-zélandi felhasználók számára az angol nyelv használata mellett elkezdődött a Gemini chat-bot alapértelmezett bekapcsolása.
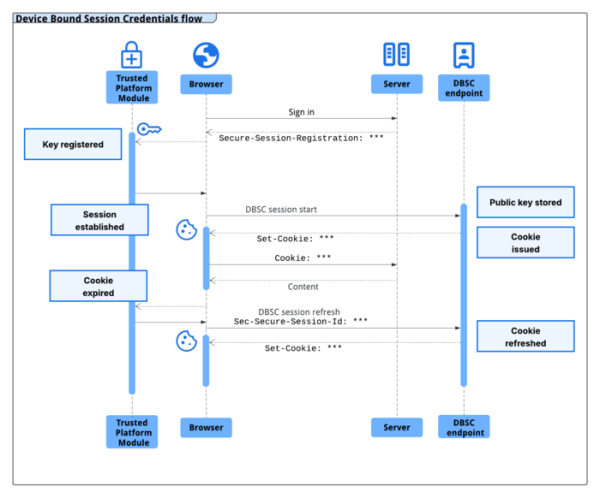
- Hozzáadva a DBSC (Device Bound Session Credentials) mechanizmus, amely lehetővé teszi, hogy a weboldalon a hitelesítési munkamenetet egy meghatározott eszközhöz kapcsolja, ezzel megnehezítve a más rendszerekről származó, elfogott munkameneti sütik használatával történő támadásokat. A készülékhez kötött munkamenet létrehozásához javasolt HTTP fejléc a „Secure-Session-Registration”. A védelem módszere a jelenlegi eszközhöz kötött cryptográfiai kulcspár biztosítására korlátozódik, amelyeket a csatlakozáskor generálnak és TPM (Trusted Platform Module) tárol. A munkamenetben rövid élettartamú sütik használatosak, amelyeket periódikusan frissítenek a privát kulcs használatával, és a nyilvános kulccsal ellenőrizhetők.

- Eltávolítva az a paraméter, amely lehetővé tette a kötelezően telepített böngészőbővítmények letiltását, amelyekben jelentéktelen szabálmegsértéseket észleltek a Chrome Web Store katalógusában. A jelentéktelen szabálmegsértések közé tartozik a potenciális sebezhetőségek jelenléte, a felhasználó tudta nélkül beépített bővítmények, a metaadatok manipulálása, a felhasználói adatokkal kapcsolatos szabályok megsértése és a funkcionalitásról való megtévesztés.
- Az Android platform verziójában az AAPM (Android Advanced Protection Mode) kiterjesztett védelmi mód aktiválásakor letiltották a Javascript API WebGPU-t. Az olyan weboldalak, amelyek a WebGPU-t használják 3D tartalom megjelenítésére (például Google Maps), lassabb alternatívákat használhatnak, mint például a WebGL (tesztek során 5,78%-kal lassabb). A WebGPU letiltásának megállapításához a navigator.gpu tulajdonságot lehet használni.
- Az Android verzióban, amikor a böngésző kiterjesztett biztonsági keresés módja (Enhanced Safe Browsing) be van kapcsolva, helyi elemzés valósul meg az oldalak megjelenésénél a csalás jeleinek észlelésére. Ha a helyi ellenőrzés gyanús tartalmat észlel, további ellenőrzést végeznek a Google szerverein, és ha megerősítést nyer, figyelmeztetés jelenik meg a felhasználó számára.
- Hozzáadásra került az Origin API, amely egy Origin objektumot biztosít, megvalósítva a Web Origin koncepciót és módszereket kínálva a Web Origin összehasonlításához, sorosításához és elemzéséhez. A "Web Origin" kifejezés az RFC 6454-ben van meghatározva, a tartalom izolációs és bizalmi határainak megkülönböztetésére. A Web Origin magában foglalja az URL azon részét, amely a protokoll nevét, a gazdagép nevét és a portszámot tartalmazza (például https://opennet.ru). Az új API célja a Web Origin melletti műveletek egységesítése, hogy kiküszöbölje a sérülékeny helyzeteket a sorosított ASCII-reprezentációk helytelen összehasonlítása miatt, amikor egy forrást egy oldalhoz való tartozásának meghatározásakor vizsgálnak.
- Elválasztották a hozzáférési jogosultságokat a helyi rendszerhez való interakció során nyilvános webhelyekkel. Az oldalról a következőhöz való hivatkozások IP-címek a helyi hálózatra (intranet vagy belső címek) és a loopback interfészhez (127.0.0.0/8) most különböző jogosultságokkal (local-network és loopback-network) kezelődnek, amelyek a felhasználótól műveleti megerősítést igényelnek egy speciális párbeszédablakban. A védelmi intézkedések alá tartoznak az erőforrások betöltésére tett kísérletek, a fetch() kérések és az iframe-befecskendezések. A belső erőforrásokhoz való hozzáférést a rosszindulatú szereplők alkalmazzák CSRF-támadások végrehajtására a routereken, hozzáférési pontokon, nyomtatóknál, vállalati webes felületeken és más olyan eszközökön és szolgáltatásokon, amelyek csak a helyi hálózatból fogadják el a kéréseket. Továbbá, a belső erőforrások átvizsgálása közvetett azonosításra vagy a helyi hálózatról való információgyűjtésre is felhasználható.
- Eltávolításra került a UserAgentReduction beállítás, amely lehetővé tette a nem lecsupaszított információ továbbítását a HTTP User-Agent fejléceiben és a JavaScript navigator.userAgent, navigator.appVersion és navigator.platform paramétereiben. A böngésző mostantól mindig a csökkentett felhasználói ügynök változatot küldi, részletes platforminformációk nélkül (például: "Android 16; S" a "Android 16; SM-A205U" helyett).
- Az beépített PDF-megtekintőhöz hozzáadódott a dokumentum Google Drive-ba való mentésének lehetősége. A Google Drive-ba a Chrome-ból mentett dokumentumok a "Saved from Chrome" mappában találhatók.
- A LayoutShift API, amely lehetővé teszi a DOM elemek képernyőn történő pozícióváltozások követését, át lett alakítva, hogy az információt CSS-pixelekben adja meg a képernyő pixelei helyett. A CSS-pixelek figyelembe veszik a képernyő DPI-ját, és vizuálisan azonosak bármely képernyőn, beleértve a nagy sűrűségű képernyőket is. A módosítást azért hajtották végre, hogy a Chrome viselkedése más böngészőkhöz hasonló legyen.
- Az API-hoz a Controlled Frame implementálja a WebRequest.SecurityInfo metódust, amely lehetővé teszi a webalkalmazás számára, hogy elfogja a HTTPS, WSS vagy WebTransport kéréseket a szerverhez, és megszerezze a tanúsítvány pillanatképét. a szerver és ezt kézi tanúsítvány-ellenőrzésre használja, amelyet a TCP/UDP protokoll használatával közvetlen kapcsolatban lévő szerverrel való kapcsolatnál alkalmaztak.
- A CSS Multi-column Layout 2 specifikációjában megadott column-wrap és column-height CSS tulajdonságok támogatása került hozzáadásra. A column-wrap tulajdonság lehetővé teszi, hogy az oszlopok egy új sorba kerüljenek, ahelyett, hogy vízszintesen görgetnének, ha az oszlopok nem férnek el a column-height tulajdonsággal meghatározott magasságban.
- Hozzáadva a text-justify CSS tulajdonság, amely lehetővé teszi a szöveg igazításának típusának meghatározását a "text-align: justify" használatakor;
- A CSS letter-spacing és word-spacing tulajdonságoknál lehetőség van a behúzás méretének százalékban történő megadására.
- A JavaScript Map és WeakMap objektumokban megvalósításra került az 'upsert' specifikáció, amely egyszerűsíti a kulcs/érték pár gyűjtemények kezelését. Hozzáadva a getOrInsert és getOrInsertComputed metódusok, amelyek visszaadják a gyűjteményben már meglévő értéket, amely a megadott kulcshoz van társítva, vagy létrehoznak egy új feljegyzést, ha a kulcs nem található.
- Az IndexedDB API megvalósítása újraírásra került az SQLite adatbázis-kezelő használatával háttérként (a korábbi megvalósítás a LevelDB-re épült, külön fájlokban). Az új változat egyelőre csak olyan kontextusokban használatos, amelyek az operatív memóriában vannak, például inkognitó módban.
- Javítások készültek a webfejlesztők eszközeire. A hálózati ellenőrzés felületén a 'Request conditions' panelen alapértelmezés szerint engedélyezve van az egyes hálózati kérések sebességének korlátozása.
A legújabb verzióban az újítások és hibajavítások mellett 11 biztonsági rést is megszüntettek. Sok rést automatikus tesztelésből az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközök segítségével fedeztek fel. Kritikus problémákat, amelyek megszeghetnék a böngésző védelmi szintjeit és kódot futtathatnának a rendszerben a sandbox környezeten kívül, nem találtak. A sérülékenységek felfedezéséért folyó jutalmazási program keretében a Google a legfrissebb kiadásért 11 díjat alapított, és 18 500 USD-t fizetett ki (egy $8000, $5000, $2000 és $500 prémium, három $1000 prémium). A 4 díj nagysága egyelőre nincs meghatározva.
Forrás: opennet.ru
