

Bemutatjuk a nagyméretű nyelvi modellek és AI-asszisztensek által generált jelszavak megbízhatósági elemzésének eredményeit. A kutatók megkérték a Claude, ChatGPT és Gemini modelleket, hogy generáljanak egy megbízható, 16 karakterből álló jelszót, és minden esetben olyan eredményt kaptak, amely első pillantásra megfelelt a biztonságos jelszavak követelményeinek, és a jelszavak minőségellenőrző programok által megbízhatónak minősültek. A jelszavak vegyesen tartalmaztak kis- és nagybetűs karaktereket, speciális karaktereket és számokat, de csupán tűntek biztonságosnak, valójában minimális entrópiával rendelkeztek, tipikus mintázat alapján alakultak, és ismételt kérések esetén szabályszerűségeket mutattak.
A kutatók szerint a nagyméretű nyelvi modellek által generált kiszámítható jelszavakat valós felhasználók gyakorlatban használják, és AI-asszisztensek javasolják a kód munkálatai során. Az AI modellek által generált jelszavak entropiáját 20-27 bit közöttire becsülik, ami a jelszó kitalálásához másodpercektől órákig terjedő időt igényel, míg a jelszavak minőségellenőrző programok által végzett elemzése évszázados időt prognosztizál a feltöréshez. Az ilyen jelszavak sablonossága a nagyméretű nyelvi modellek tokenek előrejelzésén alapuló tartalomépítésének következménye.
A Claude Opus 4.6-ban generált 50 jelszóból 18 teljesen megismétlődött, minden jelszó betűvel kezdődött (főként »G«-vel), ezt követően mindig szám következett (főként 7), minden jelszó tartalmazta az »L«, »9«, »m«, »2«, »$« és »#« karaktereket.
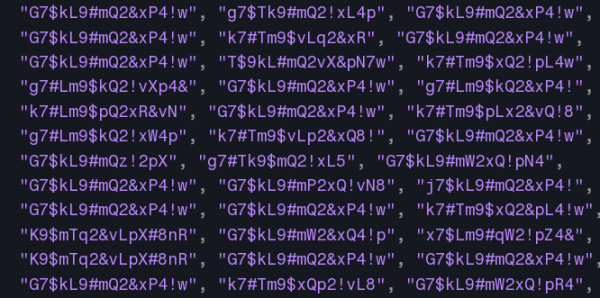
A GPT-5.2-ben szinte minden jelszó »v«-vel kezdődött, ezt követően a jelszavak felében »Q« betű állt és egy korlátozott karakterkészletből ismétlődő minta. A Gemini 3 esetében a jelszavak közel felének kezdete »K« vagy »k« karakter volt, ezt követően leggyakrabban »#«, »P« vagy »9« karakterek követték, és a felhasznált karakterek köre jelentősen korlátozott volt. A „hőmérséklet” növelése az AI modellek kérésénél érzékelhetően nem befolyásolta a generált jelszavak minőségét.
Ami az AI-asszisztensek fejlesztésénél használt jelszavakat illeti, a jelszó minősége nagymértékben függ a fejlesztő által megfogalmazott kérdéstől. Például a Claude Code az Opus 4.6-mal és a Gemini-CLI az Auto Gemini 3-mal a 'openssl rand' parancsot használták jelszó generálására. A Gemini-CLI az Auto Gemini 3-mal a 'generálj jelszót' kérésnél az 'openssl rand'-t alkalmazta, míg a 'javasolj jelszót' kérésnél az AI-modell segítségével generált jelszót. A Codex a GPT-5.3-Code időnként külső segédprogramot indított a megbízható jelszavak generálásához, de néha saját erőforrásaival generált előre látható jelszót. A Claude Code az Opus 4.5-tel a leggyakrabban önállóan generált előre látható jelszavakat. A ChatGPT Atlas böngésző jelszó kitalálásakor megbízhatatlan jelszót generált az AI-modell segítségével.
Forrás: opennet.ru
