

Megjelent a Firefox 148 webböngésző, és frissítések készültek a hosszú távú támogatású korábbi ágakhoz — 140.8.0 és 115.33.0 (az utolsó a 115.x sorozatban). A közeljövőben a Firefox 149 ág beta tesztelésbe kerül, amelynek kiadása március 24-re várható.
A Firefox 148 fő újdonságai (1, 2, 3):
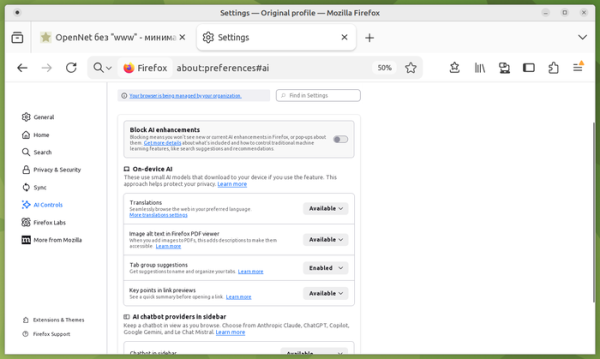
- A beállításokhoz hozzáadódott az ígért „AI Controls” szekció, amely lehetővé teszi az AI használatának kezelését. A felhasználók egyszerre letilthatják az összes AI funkciót, vagy szelektíven aktiválhatják csak a szükséges szolgáltatásokat. A szelektív letiltáshoz elérhetők olyan, az AI-hoz kapcsolódó lehetőségek, mint a nyelvi fordítás, a szövegfelismerés képeken és beolvasott PDF-dokumentumokban, a javaslatok és címkék fülek csoportosításakor, a hivatkozások előnézeti tartalmának rövidítése, valamint az interfész a chatbotokkal való kapcsolattartáshoz. Mindegyik funkciót be lehet kapcsolni, le lehet tiltani vagy blokkolni. A blokkoláskor a helyileg telepített AI modellek eltávolításra kerülnek, és a felhasználói felület elemei rejtve maradnak.

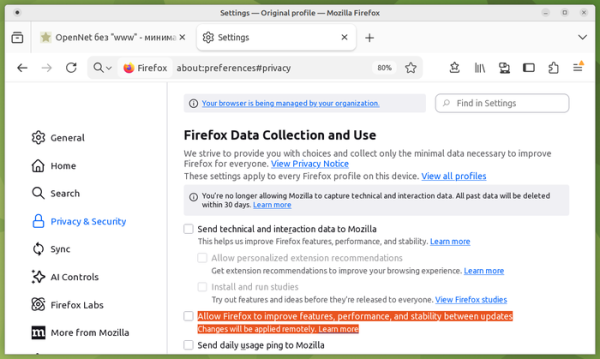
- A beállításokhoz került egy külön opció a nem tervezett távoli javítások és módosítások alkalmazására, a kiadások közötti időszakban. Korábban ez a lehetőség a telemetria engedélyezéséhez és a kísérleti funkciók tesztelésében való részvételhez volt kötve (Adatvédelem és biztonság > Firefox adatgyűjtés > Tanulmányok telepítése és futtatása), de a Firefox 148-tól függetlenül is aktiválható.
- Az új fül megnyitásakor megjelenő háttérképek mostantól alkalmazhatók az alapértelmezett új fülek és a konténer új fülei esetében is.
- A Windows 10 és 11 felhasználók számára új Firefox Backup funkció került bevezetésre, amely lehetővé teszi a böngésző által tárolt adatok, például könyvjelzők, beállítások és jelszavak biztonsági mentését. A biztonsági mentésbe nem kerülnek bele azok az adatok, amelyeket a felhasználó a böngésző bezárásakor törlésre választott. A létrehozott biztonsági mentés felhasználható az operációs rendszer újratelepítése után vagy másik számítógépen való helyreállításhoz.
- Biztosítva van az «about:blank» kezdeti dokumentum webkompatibilitása, amely most már szinkron módon keletkezik, és a navigáció kezdetén nem felülíródik aszinkron módon egy második üres dokumentummal, amelyet a parser generál (ez a felülírás versenyhelyzetet okozott, amely néha a JavaScript által a window.open() hívása után azonnal megírt változások elvesztéséhez vezetett).
- A Service worker mechanizmusba beépítették a WebGPU API támogatását, amely lehetővé teszi a WebGPU műveletek háttérben történő végrehajtását, például bővítményekben vagy különböző fülek közötti közös munkák során egy webhelyen.
- A JavaScript-hez hozzáadták az Iterator.zip() és Iterator.zipKeyed() metódusokat, amelyek lehetővé teszik több tömb egyesítését. Ezek a metódusok új iterátort képeznek több iterátor alapján, amelynek minden eleme egy tömb vagy objektum, amely az iterátorok értékeit azonos pozícióban tartalmazza. const str1 = 'abc'; const str2 = '1234'; const it = Iterator.zip([Iterator.from(str1), Iterator.from(str2)]); for (const [char1, char2] of it) { console.log(`${char1} — ${char2}`); } // Kimenet: // a — 1 // b — 2 // c — 3 const table = { name: ['Caroline', 'Danielle', 'Evelyn'], age: [30, 25, 35], city: ['New York', 'London', 'Hong Kong'], }; for (const { name, age, city } of Iterator.zipKeyed(table)) { console.log(`${name}, aged ${age}, lives in ${city}.`); } // Kimenet: // Caroline, aged 30, lives in New York. // Danielle, aged 25, lives in London. // Evelyn, aged 35, lives in Hong Kong.
- Megvalósították a Trusted Types API-t, amelyet a DOM manipulációk elleni védelem céljából fejlesztenek, amelyek közötti szkriptinget (DOM XSS) okozhatnak. Például a felhasználótól kapott adatok nem megfelelő kezelése az eval() blokkokban vagy a '.innerHTML' beszúrásokban JavaScript-kód végrehajtásához vezethet egy adott oldalon. A Trusted Types megköveteli, hogy a TrustedHTML nevű speciális objektumokat használjuk a veszélyes hívásokban, mint például element.innerHTML, document.write() és setTimeout(). Ezzel szemben a TrustedHTML objektumokat a fejlesztő által írt függvények hozzák létre, amelyek ellenőrzik és megtisztítják az adatokat.
- Hozzáadva az API Sanitizer, amely módszereket kínál a HTML manipulálására és a tartalomból a megjelenítést és a végrehajtást befolyásoló HTML elemek eltávolítására. A HTML tartalom biztonságos beszúrásához javasolt a method element.setHTML(), amely hasonló az element.innerHTML-hez, de véd a cross-site scripting (XSS) támadások ellen. A HTML biztonságos feldolgozásához megvalósított a method document.parseHTML(). Az API hasznos lehet a külső adatokat tisztítására és azokból az XSS támadást lehetővé tevő HTML címkék eltávolítására. const unsanitizedString = "abc def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- Hozzáadva a "location.ancestorOrigins" tulajdonság támogatása, amely a megadott Location objektumhoz kapcsolódó dokumentum minden szülő elemének (origin) listáját tartalmazza. Gyakorlatilag ez a tulajdonság például a dokumentum iframe-en keresztüli betöltésének meghatározására használható egy másik webhelyen.
- Az API Navigation-hoz hozzáadva a NavigationPrecommitController objektum, amely tartalmazza az addHandler() metódust, amely lehetővé teszi egy kezelő csatlakoztatását, amely a navigációs "post-commit" szakaszban aktiválódik, amikor az új URL már megjelenik a címsorban.
- Hozzáadva a CSS "position-try-order" tulajdonság, amely megadja a prioritást a tartalék pozíciók kiválasztásához, amikor a horgonyozott pozicionálású elem nem helyezhető el a képernyőn. Ez a tulajdonság része a CSS Anchor Positioning set-nek, amely lehetővé teszi az elemek megjelenítésének kezelését, amelyek más elemek helyéhez vannak kötve, JavaScript használata nélkül, például felugró ablakok (popover) rögzítésekor, amelyek a tooltip-ekhez hasonlóan jelennek meg.
- A CSS-hez hozzáadva a shape() függvény, amely lehetővé teszi formák létrehozását a CSS clip-path és offset-path tulajdonságok felhasználásával. A shape() függvény olyan formáló utasításokat támogat, amelyek ekvivalensek a path() függvénnyel, de lehetővé teszik a szabványos CSS szintaxis használatát.
- Az Android Firefox verzióban megváltozott az eszköztár, javítva az eszköztár tartalmának testreszabását, és hozzáadva egy lehetőséget a látható link szövegének gyors másolására anélkül, hogy megnyitnánk az oldalt.
A Firefox 148-ban 60 sebezhetőséget javítottak, ami hatszor annyi, mint a legutolsó verzióban. 48 sebezhetőség a memóriakezelés problémáiból adódik, például puffer túlcsordulás és már felszabadított memóriaterületekhez való hozzáférés miatt. Ezek a problémák potenciálisan lehetővé tehetik a támadók számára, hogy kódot futtassanak kifejezetten megformázott oldalak megnyitásakor. 5 sebezhetőség lehetővé teszi a sandbox-izoláció megkerülését a határok helytelen ellenőrzése és egész szám túlcsordulások miatt a grafikai feldolgozó komponensben.
Forrás: opennet.ru
