

A támadók sikerült megszerezni a kísérő fiókját, és két rosszindulatú NPM-csomagot, az axios-t bocsátottak ki, amely HTTP kliens implementációt kínál böngészők és Node.js számára. Az axios csomagnak heti több mint 100 millió letöltése van, és 174 ezer másik csomag függőségeként használják. A rosszindulatú módosítások az Axios 1.14.1 és 0.30.4 kiadásokba kerültek integrálásra a hamis függőség, a plain-crypto-js 4.2.1 helyettesítésén keresztül, amely kódot tartalmaz a támadók irányító szerverével kommunikáló komponensek betöltésére. A rosszindulatú kiadásokat március 31-én kínálták letöltésre közel 3 órán át - 03:21-től 06:15-ig (MSZK).
A rosszindulatú verziók közvetlenül az NPM-en keresztül kerültek közzétételre, a projekt axios fő kísérőjének („jasonsaayman”) hitelesítő adatai felhasználásával, megkerülve a GitHub Actions alapú új kiadások közzétételi mechanizmusát. Feltételezhetően a támadók megszerezték a kísérő NPM hozzáférési tokenjét, majd beléptek a fiókba, és megváltoztatták az e-mail címhez való kötődést. A hozzáférési token megszerzésének módja nem kerül tisztázásra.
A futó rosszindulatú kód a plain-crypto-js csomagban a setup.js fájlban helyezkedett el, aktiválódott az NPM-csomag telepítése után a postinstall kezelőn keresztül ('postinstall: „node setup.js”') és a Windows, macOS és Linux rendszereket célzó trójai betöltésére és telepítésére használták. A rosszindulatú komponens a jelenlétének eltüntetésére a setup.js fájlt törölte, és a package.json-t helyettesítette egy postinstall horgot nem tartalmazó változattal. 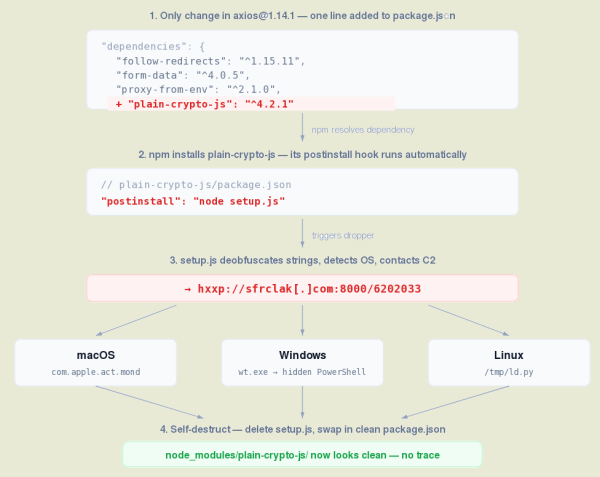
macOS-en a rosszindulatú végrehajtható fájl a „/Library/Caches/com.apple.act.mond” néven töltődött le, Windows alatt a „%PROGRAMDATA%\wt.exe”, Linuxon pedig a „/tmp/ld.py,” néven. A Linux és macOS aktiválása után 60 másodpercenként parancsokat küldött a támadókhoz a fertőzött rendszeren történő végrehajtásra, amelyeket további rosszindulatú komponensek betöltésére, önkényes shell-parancsok végrehajtására és bizonyos fájlok keresésére/elküldésére lehetett használni. szerver A Linux és macOS rendszerekben a rosszindulatú aktivitás nem tervezte a jelenlét megőrzését újraindítás után, és arra volt kiélezve, hogy gyorsan gyűjtsön bizalmas adatokat, jelszavakat, tokeneket és hozzáférési kulcsokat. Windows alatt a „%PROGRAMDATA%\system.bat” fájl jött létre, amely minden bejelentkezéskor lehúzta a rosszindulatú komponenst a támadóktól.
A támadók által küldött parancsok végrehajtására vonatkozóan gyűjtött adatokat nem őrizték meg a Linux és macOS rendszereken a rendszer újraindítását követően. A Windows rendszerben a „%PROGRAMDATA%\system.bat” fájl jött létre, amely minden bejelentkezéskor lehúzta a rosszindulatú komponenst a támadóktól. a szerver A támadók által küldött parancsok végrehajtására vonatkozóan gyűjtött adatokat nem őrizték meg a Linux és macOS rendszereken a rendszer újraindítását követően. Minden bejelentkezéskor letöltötte a rosszindulatú komponenst a támadók rendszeréből.
Forrás: opennet.ru
