

Az Anthropic bemutatta a Glasswing projektet, amely keretében hozzáférést biztosít a Claude Mythos AI-modell előzetes verziójához a kritikus szoftverek biztonsági réseinek felderítésére és a biztonság növelésére. A projekt résztvevői között szerepel a Linux Foundation, valamint az Amazon Web Services, az Apple, a Broadcom, a Cisco, a CrowdStrike, a Google, a JPMorgan Chase, a Microsoft, az NVIDIA és a Palo Alto Networks. Körülbelül 40 másik szervezet is meghívást kapott a projektbe való részvételre.
A februárban kiadott Claude Opus 4.6 AI-modell új minőségi szintre lépett olyan területeken, mint a biztonsági rések felderítése, a hibák keresése és javítása, a változtatások áttekintése és a kódgenerálás. A modellt tesztelve több mint 500 biztonsági rést sikerült felderíteni nyílt projekteken, és létrehozni egy C-kompilátort, amely képes összeállítani a Linux kernelt. A Claude Opus 4.6 azonban gyengén teljesített a működő exploitok létrehozásában.
Az Anthropic állítása szerint a következő generációs "Claude Mythos" jelentősen megelőzi a Claude Opus 4.6-ot a működő exploitok írásában. Számos száz próbálkozásból, hogy exploitokat készítsenek a Firefox 147 JavaScript motorjában felderített biztonsági résekhez, a Claude Opus 4.6 mindössze két sikerrel járt. A Mythos előzetes verziójának használatával végzett kísérlet megismétlésénél a működő exploitok létrehozása 181 alkalommal sikerült - a sikeres exploitok létrehozásának aránya körülbelül nulláról 72,4%-ra nőtt.
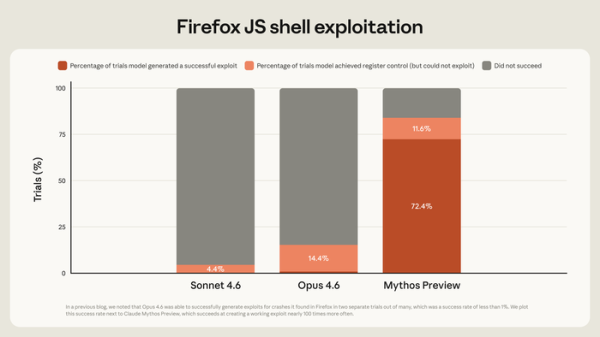
Ezen kívül a Claude Mythos jelentősen bővítette a hibák és biztonsági rések keresési lehetőségeit, ami együtt a exploitok fejlesztésére való alkalmassággal új kockázatokat teremt az iparág számára - a még nem javított (0-day) biztonsági résekhez exploitokat nem szakemberek is létrehozhatnak néhány órán belül. Megjegyzik, hogy a Mythos modell a biztonsági rések felderítése és kihasználása terén elérte a szakmai szintet, és csak a legtapasztaltabb szakemberek szintjéig nem jut el.
Mivel a hasonló lehetőségekkel rendelkező AI-modellhez való korlátlan hozzáférés megnyitása ágazati felkészülést igényel, úgy döntöttek, hogy első lépésben a hozzáférést egy szűk körű szakértői csoportra nyitják meg a kritikus fontosságú szoftvertermékek és nyílt forráskódú szoftverek sebezhetőségeinek felderítése és megszüntetése érdekében. Az kezdeményezés finanszírozására 100 millió dolláros támogatást biztosítanak a tokenek kifizetésére, és úgy döntöttek, hogy 4 millió dollárt adományoznak a nyílt projektek biztonsága érdekében dolgozó szervezeteknek.
A CyberGym tesztcsomagban, amely a modellek sebezhetőségek azonosító képességét értékeli, a Mythos modell 83,1%, míg az Opus 4.6 – 66,6%-os eredményt mutatott. A kódírás minőségi tesztjein a modellek a következő teljesítményeket mutatták:
A kísérlet során az Anthropic cég néhány hét alatt a Mythos AI-modell segítségével több ezer korábban ismeretlen (0-day) sebezhetőséget tudott azonosítani, amelyek közül sok kritikusnak minősült. Többek között felfedeztek egy 27 évig észrevétlen sebezhetőséget az OpenBSD TCP-stackjében, amely lehetővé tette a rendszer távoli, kényszerített leállítását. Továbbá felfedeztek egy 16 éve létező sebezhetőséget az FFmpeg projekt H.264 kodekjének megvalósításában, valamint sebezhetőségeket a H.265 és av1 kodekekben, amelyek különleges formázott tartalom feldolgozása során voltak kihasználhatók.
A Linux kernelben több sebezhetőséget fedeztek fel, amelyek lehetővé teszik, hogy a privilégizálatlan felhasználók root jogosultságokat szerezzenek. A felfedezett sebezhetőségek láncolása lehetővé tette olyan kihasználások létrehozását, amelyek root jogosultságokhoz juttattak bizonyos weboldalak megnyitásakor a böngészőben. Ezen kívül egy olyan kihasználást is létrehoztak, amely lehetővé tette a root jogosultsággal rendelkező kód végrehajtását speciálisan formázott hálózati csomagok NFS-szerverre történő elküldésével a FreeBSD-ből.
Egy virtuális rendszeren, amelyet egy olyan nyelven írtak, amely biztonságos memóriakezelést kínál, egy hibát találtak, amely potenciálisan lehetővé teszi, hogy a vendég rendszer manipulálásával kódot hajtsanak végre a gazdagépen (a név nem kerül megadásra, mivel a probléma még nem lett kijavítva, de úgy tűnik, a hiba a Rust kódban található unsafe blokkban jelentkezik). Különböző webalkalmazásokban SQL-kód beillesztését lehetővé tevő sebezhetőségeket találtak a népszerű webböngészőkben és titkosítással kapcsolatos könyvtárakban.
Forrás: opennet.ru
