

Megjelent a Little Snitch alkalmazás tűzfal Linux-verziójának első kiadása, amely népszerű a macOS platform felhasználói körében. A Little Snitch grafikus felhasználói felületet biztosít, amely lehetővé teszi a felhasználók számára, hogy interaktív módon nyomon követhessék az alkalmazások hálózati aktivitását, és blokkolják a nem kívánt hálózati forgalmat. A hálózati forgalom Linuxon való ellenőrzésére és blokkolására az eBPF alrendszert alkalmazzák. Az eBPF kernelbe betöltődő programok, könyvtárak és webfelület GPLv2 licenc alatt terjesztendők. A háttérfolyamatot Rust nyelven írták, és tulajdonosi licenc alatt terjesztik, amely lehetővé teszi a terjesztést és ingyenes használatot.
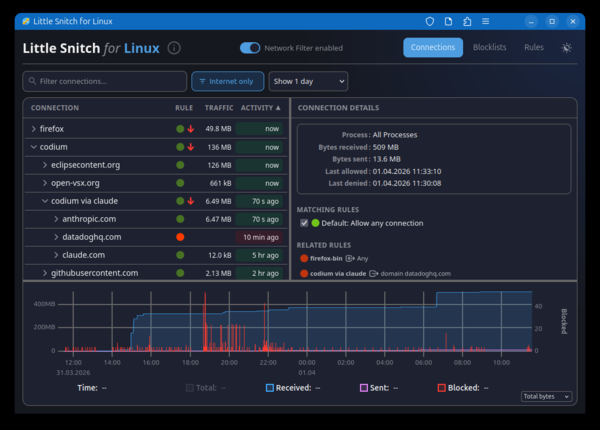
A program lehetővé teszi a felhasználók számára, hogy vizuálisan értékeljék, mely hosztokhoz kapcsolódnak a rendszeren lévő alkalmazások, megtekintsék a hálózati aktivitás előzményeit, és nyomon követhessék a forgalom mennyiségét. Lehetséges a nem kívánt kapcsolatokat blokkolni, emellett saját vagy külső fekete listák, mint például az oisd.nl használata, amelyek reklámok, nyomkövető szolgáltatások, telemetriai gyűjtőrendszerek, csalások és egyéb nem kívánt aktivitások blokkolására szolgálnak. A külső listák automatikusan frissíthetők. A blokkolás IP-címek, alhálózatok és domain nevekkelEzenkívül lehetőség van a hálózati aktivitással rendelkező alkalmazások fehér listájának létrehozására.
A program tartalmaz egy a Linux kernelbe betöltődő BPF-kezelőt és háttérfolyamatot, a littlesnitch-et. A kezelést egy webfelületen keresztül végezhetjük, amely elérhető a "http://localhost:3031/" cím megnyitásakor a böngészőben. A webfelület a független webalkalmazásként (PWA — Progressive Web App) is használható. Támogatja a 6.12-es vagy újabb Linux kernelrel rendelkező rendszereket. 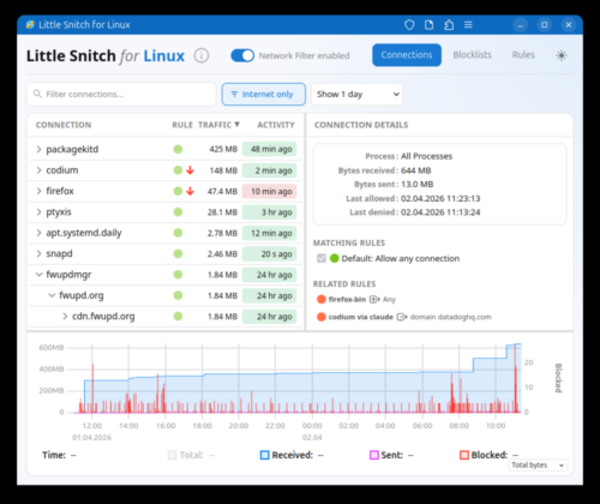
További megjegyzésként érdemes megemlíteni, hogy létezik egy nyílt forráskódú alternatíva a Little Snitch számára Linuxra — az OpenSnitch, amely interaktív módon képes nyomon követni az alkalmazások hálózati aktivitását. Amikor az alkalmazások hálózati kapcsolatok létrehozására tesznek kísérletet, amelyek nem tartoznak a korábban megadott engedélyek alá, az OpenSnitch párbeszédablakot jelenít meg a felhasználónak, amely felajánlja a döntést a hálózati művelet folytatásáról vagy a hálózati aktivitás letiltásáról. Christian Starkjohann, a Little Snitch Linux-változatának fejlesztője megjegyezte, hogy az OpenSnitch nem felelt meg neki a folyamatok által létrehozott hálózati kapcsolatok nyomon követésére és az egy kattintással történő blokkolásra.
Forrás: opennet.ru
