

A Linux Containers közösség közzétette az LXC 7.0 izolált konténerek működésének megszervezésére szolgáló eszközkészletet, amely runtime-ot biztosít, megfelelő mind a virtuális gépekhez hasonló teljes rendszerkörnyezetű konténerek indításához, mind a különálló alkalmazások (OCI) nem privilegizált konténereinek futtatásához. Az LXC az alacsony szintű eszközkészletek közé tartozik, amelyek az egyes konténerek szintjén működnek. Az LXC alapú rendszerek, mint az Incus és LXD, a több szerverből álló klaszterekben telepített konténerek központosított kezelésére fejlődnek. Az LXC 7.0 kiadása hosszú távú támogatású kiadásokhoz tartozik, amelyeken a frissítések 5 évig (2031-ig) készülnek. Az LXC kódja C nyelven készült, és GPLv2 licenc alatt terjesztik.
Az LXC tartalmazza a liblxc könyvtárat, a használt eszközök készletét (lxc-create, lxc-start, lxc-stop, lxc-ls stb.), a tartályok megépítéséhez szükséges sablonokat, valamint különböző programozási nyelvekhez készült bindigeket. Az izoláció a Linux kernel beépített mechanizmusaival valósul meg. A folyamatok, a hálózati verem, az ipc, az uts, a felhasználói azonosítók és a csatolási pontok izolációjára a névtér mechanizmus (namespaces) használatos. Az erőforrások korlátozása cgroups segítségével történik. A privilegizálás csökkentésére és a hozzáférés korlátozására az Apparmor és SELinux profilok, Seccomp irányelvek, Chroot (pivot_root) és képességek alkalmazása van lehetőség.
Főbb változások:
- Az eseményfigyelő folyamatának izolálására a Landlock mechanizmusának segítségével került sor, amely lehetővé teszi a nem privilegizált programok számára, hogy eltávolítsák a működésükhöz szükségtelen jogosultságokat, így önkéntesen korlátozva a további rendszerhozzáférésüket a biztonság növelése érdekében. A Landlock be van kapcsolva az eseményfigyelő API kezelők korlátozására, hogy csak a konténerrel dolgozhassanak, valamint megakadályozza a fájlokhoz való hozzáférést a konténer határain kívül. A védelem a landlock-monitor összeállításakor alkalmazásra kerül.
- Elválasztották a kezelők (hook) és a konténerek (runtime) konfigurációját. Új beállítások, mint az lxc.environment.hooks és lxc.environment.runtime lettek hozzáadva, amelyek lehetővé teszik a környezeti változók szelektív beállítását csak a konténerek számára, anélkül, hogy azt a hook-kezelőknek átadnák, és fordítva.
- Megszűnt a cgroup v1 támogatása, valamint a Linux kernel támogatása, amely nem támogatja a PIDFD és az új API-t a csatolás kezelésére.
- Kijavították a (CVE-2026-39402) sebezhetőséget, amely lehetővé tette az engedélyezés megkerülését és az OVS (OpenVswitch) portok törlésének elérését a «lxc-user-nic delete» parancs manipulációjával. Ez a sebezhetőség lehetővé teszi, hogy egy nem privilegizált felhasználó letiltsa a más felhasználók által futtatott konténerek hálózati interfészeit.
Ezen kívül a Canonical új verziót adott ki az LXD 6.8 konténerkezelő rendszerből. Az LXD központosított eszközöket biztosít a konténerek és virtuális gépek kezelésére, amelyek egyaránt telepítve vannak egy hoston vagy több szerverből álló klaszterben. szerverek. A projekt háttérfolyamatként valósult meg, amely REST API-n keresztül fogadja a hálózati kéréseket, és támogat különböző háttértárak (könyvtárfa, ZFS, Btrfs, LVM) használatát, állapotfelvételeket készít, élő migrációt tesz lehetővé a működő konténerek között egyik gépről a másikra, valamint eszközöket biztosít a konténerképek tárolására. A konténerek futtatásához az LXC eszközkészletét használják.
A LXD 6.8-ban végrehajtott változások között:
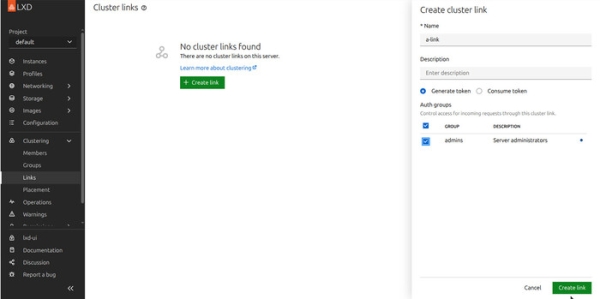
- Bevezetésre került a klaszterek összekapcsolásának funkciója (Cluster links), amely lehetővé teszi a különböző LXD klaszterek közötti védett és hitelesített TLS-tanúsítványok kapcsolat létrehozását. Az összekapcsolás kezelésére hozzáadódott az „lxc cluster link” parancs, és a webes felhasználói felületen is megvalósításra került a megfelelő szakasz.

- Új szerepkört kaptak a klasztercsomópontok — „control-plane”, amellyel kiemelhetjük azokat a csomópontokat, amelyek részt vesznek a Raft konszenzus meghatározásában, és képesek helyettesítő vagy mester DB csomópontként működni.
- Megvalósultak a replikátorok, amelyek lehetővé teszik az API Cluster links használatát a csomópontok tartalmának más klaszterekbe való replikálására, biztosítva ezzel a hibatűrést.
- Támogatást nyert a GPU CDI (Container Device Interface) eszközök forró csatlakozása a működő konténerekhez.
- A Ceph tároló meghajtóhoz hozzáadódott az msgr2 protokoll (Ceph messenger v2) támogatása.
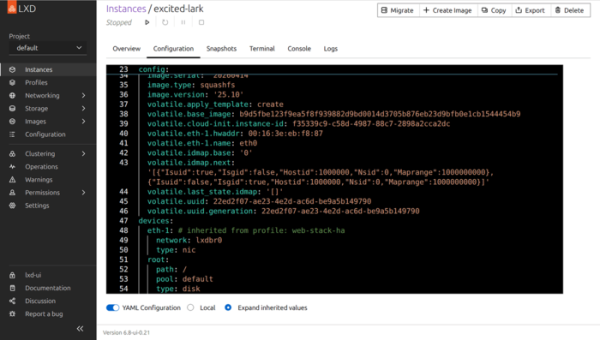
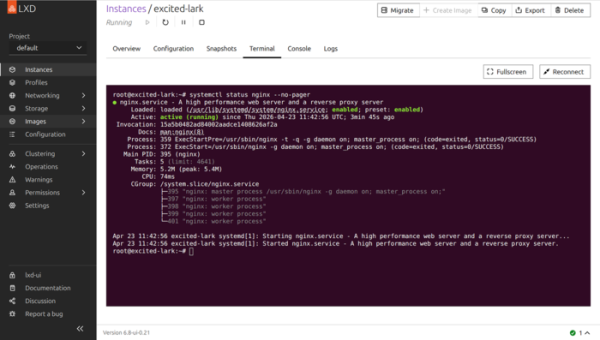
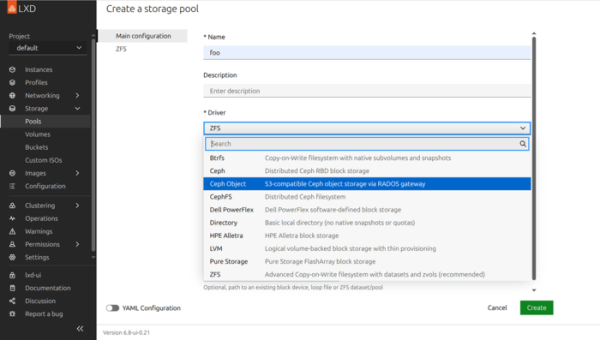
- A webes felhasználói felületen eszközök jelentek meg a klasztercsomópontok szerepkörének kezelésére, frissítve lett a YAML formátumú konfigurációs szerkesztő, az Ubuntu stílusának megfelelően átalakították a beépített terminálemulátort, javult a tárolómeghajtók kiválasztása.

Forrás: opennet.ru
