

A Google közzétette a Chrome 150 web böngésző kiadását. Ugyanakkor elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző a Google logóinak használatával, a kiesés esetén küldött értesítési rendszerrel, a másolásvédett videó tartalom (DRM) lejátszásához szükséges modulokkal, az automatikus frissítések telepítésével, a Sandbox-izoláció folyamatos engedélyezésével, a Google API-hoz szükséges kulcsok biztosításával és az RLZ-paraméterek kereséskor történő továbbításával különbözik a Chromiumtól. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatott egy Extended Stable ágazat, amely 8 hétig elérhető. A következő Chrome 151 kiadásának időpontja július 28-ra van tervezve.
Főbb változások a Chrome 150-ben (1, 2, 3, 4):
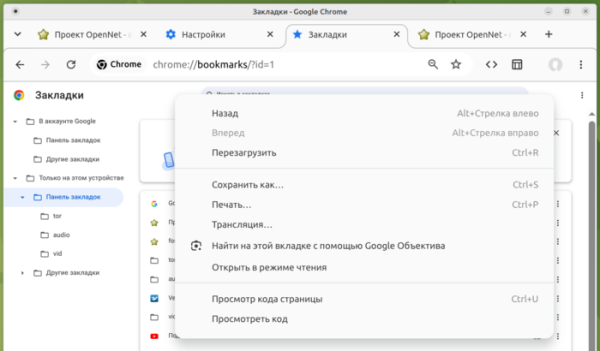
- Javasolták az első eredményeket a felhasználói felület megújítására irányuló kezdeményezés keretében, amely a különböző operációs rendszerekre vonatkozik, és eltávolítja a felesleges elemeket. Új ikonok kerültek bevezetésre, amelyek simább határokon és animációs effektusokkal rendelkeznek, mint például a főmenü megnyitására és az oldal újratöltésére szolgáló gombok. Egyszerűsítették a helyi menük struktúráját, eltávolítva a ritkán használt vagy duplikált elemeket. Modernizálták a konfiguráló, a letöltéskezelő és a könyvjelzők közötti navigációs oldal megjelenését.

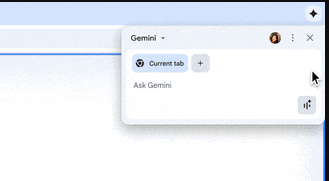
- Tovább folytatódik az AI üzemmód fejlesztése, amely lehetővé teszi az AI ügynökkel való interakciót a címsorból vagy az új lap megnyitásakor megjelenő oldalról. Az új verzióban lehetőség nyílik a Chrome csatlakoztatására az AI ügynökhöz, a Gemini Spark-hoz, amely lehetővé teszi az aktuális aktív lapon való offline műveletek végrehajtását a web tartalommal való interakciós feladatok, például gombok megnyomása, hivatkozásokon történő navigálás, űrlapok kitöltése stb. során. Ezenkívül a Gemini használatának kontextushoz illeszkedő ajánlásainak megjelenítése is hozzáadódott a böngésző használata során, például egy hosszú cikk megnyitásakor a Chrome felajánlja az információ összefoglalását a Gemini segítségével, míg a szöveg egy űrlapban történő szerkesztésekor javasolja a szöveg ellenőrzését vagy javítását a Gemini által.

- A felhasználók egy része egy egységes, egyszerűsített felületet használ a Google-fiókjához való csatlakozás és az adatok, például a mentett jelszavak és könyvjelzők szinkronizálása során. A szinkronizálás integrálva van a fiókbejelentkezéssel, és nem jelenik meg külön lehetőségként a beállításokban. A felhasználók összekapcsolhatják a Chrome-ot a Google-fiókjukkal, és használhatják azt a jelszavak, könyvjelzők, böngészési előzmények és fülek tárolására. Az automatikusan kitöltendő címek és a beírás automatikus kiegészítése most már nem szinkronizálódik az eszközök között, és csak a helyi rendszeren tárolódik.
- A felhasználók egy része, aki aktiválta a böngésző kiterjesztett védelmi módját (Enhanced Safe Browsing), a „HTTPS-First” funkciót is használja, amely automatikusan átirányítja a HTTP-kéréseket HTTPS-re. Azok számára, akik olyan weboldalakat használnak, amelyek nem támogatják a HTTPS-t, megvalósították a visszalépést HTTP-re, ha az átirányítás után nem sikerül HTTPS-en végrehajtani a kérést vagy problémák merülnek fel a tanúsítványokkal. Ha valaki HTTP-n keresztül próbál megnyitni egy weboldalt, külön figyelmeztetést kap. A Chrome 154 verziójában tervezik, hogy ez alapértelmezett legyen minden nyilvánosan elérhető weboldal számára, amelyek nem intranetes hálózatokon találhatók, mint például a 192.168.0.1 és a 10.0.0.0/8.
- Eltávolították az kExtensionManifestV2Disabled jelzőt, amely lehetővé tette a Chrome Web Store-ból a második verziójú manifestummal rendelkező kiegészítők telepítését. A Chrome következő, 151-es kiadásában eltávolítják az AllowLegacyMV2Extensions paramétert is, amely lehetővé tette a fejlesztői módban a második verziójú manifestummal rendelkező kiegészítők kézi betöltését. Az említett jelzők megkerüléssel lehetővé tették az uBlock Origin kiegészítő telepítését.
- A Web Worker kezelők, amelyek a „data:” URI használatával készültek (például „new Worker('data:text/javascript…')” által), mostantól izolálva vannak attól az oldalról, amelyen létrejöttek, és nem férnek hozzá a helyi tárolókhoz és a sütikhez az aktuális környezet keretein belül. domainA változtatás lehetővé teszi, hogy blokkolják a Web Worker-ek használatát, amelyek nem betöltött tartalomként a szerverhanem futásidőben, „data:” által létrehozottak, érzékeny adatokhoz való hozzáférését XSS támadások során.
- Megvalósult a védelem a közvetlen csatlakozások maximális számának korlátozásával manipuláló támadások ellen a proxy-n, mint rejtett kommunikációs csatorna a különböző lapokon futó JavaScript-kód között, vagy annak meghatározására, hogy meglátogatott-e egy adott weboldalt korábban. Például a támadó minden elérhető kapcsolatot kihasználhat a proxyhoz, és csak egy socketet hagy szabadon, majd elemezheti annak elérhetőségét egy statikus erőforrás elérésével — ha a socket szabad, az erőforrás a vizsgált webhelyről a gyorsítótárból került visszaadásra, azaz a felhasználó már korábban letöltötte. A TCP-socketekhez való kapcsolatok maximális számának korlátja most véletlenszerűen változik.
- Tilos SVG-szűrők alkalmazása harmadik féltől származó (cross-origin) vagy elszigetelt (sandboxed) iframe-blokkokra, valamint bővítményekre (pl. beépített PDF-megtekintő). Ez a korlátozás védelmet nyújt a harmadik feleken keresztüli támadások, mint például a GPU.zip, valamint az SVG Clickjacking típusú támadások ellen, amelyek során SVG-szűrőket használnak átlátszó tartalom más tartalmakkal való fedésére, hogy láthatatlan gombot helyettesítsenek, például a reklámtáblát bezáró gomb fölött.
- A izolált webalkalmazások (PWA, Progressive Web App) számára lehetőséget biztosítanak új almappára való áthelyezésre egy alapdomain keretein belül (például a drive.example.com helyett fileman.example.com-ra) felhasználói beavatkozás nélkül (korábban a PWA-alkalmazás a kezdődoma-nhoz volt kötve, és amikor az almappát megváltoztatták, például rebranding vagy átszervezés során, kézi újratelepítésre volt szükség).
- A TLS-ben alapértelmezetten engedélyezve van az ML-DSA (CRYSTALS-Dilithium) digitális aláírás-formáló algoritmusának támogatása, amely ellenáll a kvantumszámítógépes feltöréseknek.
- Az Android verzióban megvalósították a FIDO Alliance Credential Exchange szabvány támogatását, amely lehetővé teszi a mentett jelszavak és biometrikus azonosító paraméterek importálását és exportálását kliensoldali végponti titkosítással, például a Google Jelszókezelő és harmadik féltől származó jelszókezelők közötti biztonságos átvitelhez.
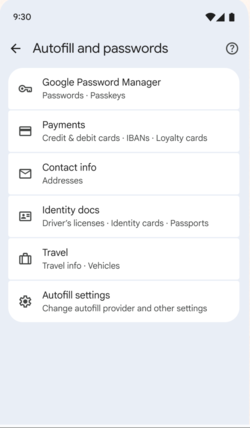
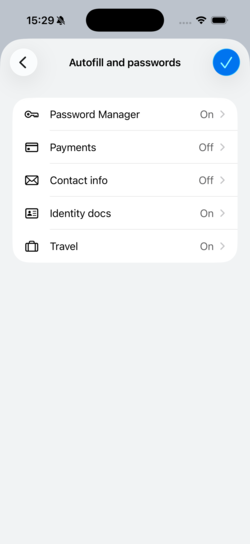
- Az Android verzió konfigurálójában egy új egységes felhasználói felület került bevezetésre, amely a mentett jelszavak és az űrlapok automatikus kitöltéséhez szükséges adatok kezelésére szolgál. Az ötlet az, hogy a felhasználó egyszerre kapjon információt a böngésző által tárolt különböző osztályú bizalmas adatokkal kapcsolatban, mint például jelszavak, biometrikus azonosító adatok, címek és személyazonosító adatok.


- Hozzáadva a CSS „text-fit” tulajdonság, amely automatikusan méretezi a betűtípust, hogy a szöveg beleférjen a szülő konténer szélességébe (például amikor egy címet kell elhelyezni egy meghatározott területen anélkül, hogy a szöveg további sorra lenne törve, vagy alkalmazni kell a betűtípust a különböző képernyőfelbontásokhoz).
- A CSS „background-clip” tulajdonságához hozzáadva a „border-area” paraméter támogatása, amely megkönnyíti a gradient határok létrehozását, mivel a háttér rajzolása szigorúan a keret által elfoglalt zónában történik.
- Hozzáadva a CSS image() funkció, amely lehetővé teszi, hogy megrajzoljon egy képet megadott színnel.
- Az Origin trial módban megkezdődött az EVP (email verification protocol) tesztelése az e-mail birtoklásának automatikus kriptográfiai megerősítése érdekében, anélkül, hogy egyszer használatos megerősítő kódokat kellene küldeni az e-mailre.
- Hozzáadva a focusgroup HTML attribútum, amely deklaratív módon kezeli a billentyűzet fókuszváltását összetett komponenseken belül, mint például menük, JavaScript használata nélkül. Például, miután a Tab billentyűvel kilépett az elemek csoportjából és visszatért, a böngésző a legutolsó aktív elemre fog fókuszálni, nem pedig az első elemre a listában.
- Javítások történtek a webfejlesztők eszközeiben. Kiegészítések a WebMCP eszközkészlet vizsgálatára és hibakeresésére, amely lehetővé teszi a webhelyek integrálását AI ügynökökkel MCP protokoll segítségével. A stílusok panelen lehetővé vált a @container, @counter-style és @function szabályok helyben történő szerkesztése.
Az új verzióban nemcsak új funkciók és hibajavítások jelentek meg, hanem 433 sebezhetőséget is megszüntettek. A sebezhetőségek többségét automatizált tesztelési eszközök, mint az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL révén fedezték fel. Tizenkét probléma kritikus szintet ért el, ami azt jelenti, hogy ezek a sebezhetőségek képesek kikerülni a böngésző összes védelmi szintjét, és kódot futtatni a rendszerben a sandbox környezeten kívül. 14 kritikus probléma a már felszabadított memória (use-after-free), 3 az elégtelen megbízhatatlan bemeneti adatok ellenőrzése, 2 a puffertúlfolyás és 1 a típusok helytelen kezelése (Type Confusion) miatt keletkezett. A biztonsági sebezhetőségek felfedezéséért járó jutalmazási program keretében a Google 319 ezer dollárt fizetett ki az aktuális kiadásra (egy díj 250 ezer dollár (CVE-2026-14382 az ANGLE könyvtárban), három díj 10 000, 2500, 2000 és 1000 dollár, két díj 3000 dollár, valamint egy-egy díj 8000, 5000 és 4000 dollár).
Forrás: opennet.ru
