

A Michigan University researcher developed the MVPNalyzer toolkit for identifying information leaks and analyzing VPN performance, testing 281 VPN applications for the Android platform. The most popular VPN applications distributed through the Google Play catalog were selected for the study. The VPN applications with identified security and privacy issues account for a total of 2.4 billion installations. Key findings:
- In 61 applications (22%), data was transmitted without encryption, carried out outside the established tunnel. Most applications in this category are popular and average 11 million installations. In 18 applications, direct access was made to the ip-api.com service to determine the location of the IP-cím alapján határozza meg a helyet client.
In 5 cases, configuration files containing connection parameters to the VPN server were transmitted to the client without encryption. Researchers conducted an experiment and confirmed the possibility of a MITM attack, allowing the redirection of traffic to their own szerver, having the ability to intercept the victim's communication channel, for example, someone connected to a public wireless network controlled by the attacker. Problematic applications (a complete list of all applications with identified issues is provided on page 17 of the PDF report):
- BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Researchers notified the authors of these applications about the issues and, after some time, conducted a recheck of the latest versions, which showed that the vulnerability was eliminated only in two applications — VPN Pro and Hexa VPN.
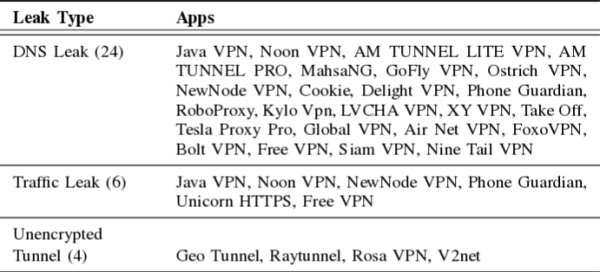
- In 29 applications (10%), traffic leaks occur outside the established tunnel. In 24 applications, accounting for 360 million installations, information about visited sites leaked due to direct DNS queries (20 sent DNS queries through the local resolver, while 6 through public DNS services from Google, Cloudflare, AliDNS, and DNSPod). In 6 applications, accounting for 54 million installations, traffic related to user activity in the web browser was found to be sent outside the tunnel. In 4 applications, data was transmitted through an unencrypted tunnel.

- A 169 alkalmazás (60%) nem használt forgalomeltitkolást, és szabványos hálózati portokat, valamint a szokásos forgalomban nyomon követett protokollokat alkalmaztak. Ez a viselkedés ellentétes a felhasználók elvárásaival – a tavaly végzett felmérés szerint a VPN-felhasználók 82%-a úgy véli, hogy a VPN névtelenséget biztosít számukra.
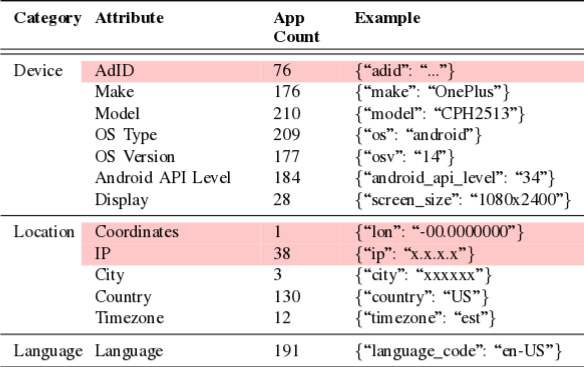
- A 76 alkalmazás (27%) egyedi eszközazonosítókat, AAID-t (Android Advertising ID) továbbított, amelyek lehetővé teszik az eszközök és felhasználók nyomon követését. Összesen 246 alkalmazás (87%) esetében tapasztaltak kapcsolatfelvételt ismert reklámhálózatokkal és felhasználók követésére szolgáló szolgáltatásokkal (összesen 3714 különböző URL hívása rögzítve). Egy alkalmazás pontos GPS-koordinátákat küldött a készülékről.

- A 107 alkalmazás (38%) olyan beállításokat használt, amelyek nem biztosították az optimális biztonsági szintet. 20 alkalmazásban, összesen 40 millió telepítéssel, nem biztonságos titkosítási módszereket alkalmaztak. 96 alkalmazásban, amelyek összesen 728 millió letöltéssel rendelkeztek, megbízhatatlan hitelesítési mechanizmusokat használtak.
Három alkalmazásban az OpenVPN beállításaiban a data-ciphers paramétert „none” értékre állították, amely lehetővé teszi a titkosítás nélküli kommunikációs csatornák létrehozását. Nyolc alkalmazásban a „cipher” paraméter „none” értéke kikapcsolta a titkosítást az OpenVPN 2.4 és régebbi verzióknál. Tizenkét alkalmazásban elavult direktívákat használtak. Hatvanegy alkalmazásban az OpenVPN konfigurációjában nem voltak aktiválva a híres támadási módszerek blokkolására vonatkozó direktívák.
Forrás: opennet.ru
