

A Mozilla bemutatta új termékét, a Firefox Enterprise-t, amely egy külön Firefox kiadás, a vállalatok számára készült, és kiterjesztett lehetőségeket kínál a központosított irányításra és a munkavállalói tevékenységek ellenőrzésére. A Firefox Enterprise 158 kiadása a Firefox 158 verzióra épül, amelynek kiadását erre az estre tervezték. A munkahelyi munkamenetek böngészőinek kezelését egy webes adminisztrátori konzolon keresztül végezzük, amelyet saját berendezésen futtathatunk, anélkül, hogy külső felhőszolgáltatásokhoz szükséges kapcsolódni.
Támogatja az eseményinformációk átvitelét a vállalati biztonsági eseményelemző platformokra (SIEM — Security Information and Event Management), a hozzáférési szabályok meghatározását a felhasználók és eszközök számára, az egységes bejelentkezési rendszerek (SSO) általi hitelesítést, a domain és a böngészőszintű tevékenységek korlátozását (például az AI-hoz kapcsolódó funkciók letiltása), a bővítmények telepítésének és frissítések kézbesítésének kezelését, a távoli beállítások módosítását és a telemetriai adatok gyűjtését.
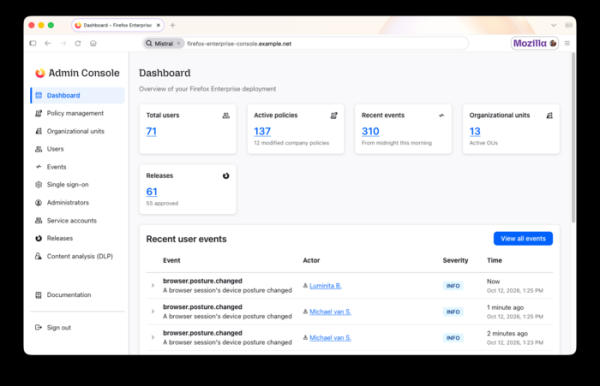
A Firefox Enterprise fő jellemzői:
- Felhasználók és munkamenetek kezelése az adminisztrátori konzolon. Felhasználók csoportosítása különböző hozzáférési szintekkel. Tartalomelemző szabályok létrehozása és a naplóellenőrzés áttekintése.
- A böngésző használata csak hitelesítés után lehetséges, a vállalati fiók használatával. Támogatja az SSO-integrációt és azoknak az hitelesítési szolgáltatóknak a használatát, amelyek protokollt alkalmaznak.
OpenID Connect (OIDC). Kétfaktoros hitelesítés alkalmazására is van lehetőség. A böngésző újraindítása vagy bezárása után a munkamenet megszakad, és új bejelentkezés szükséges. Az adminisztrátor távolról megszüntetheti a munkamenetet, például a laptop eltulajdonítása esetén.
- Külön téma és arculati elemek. Az arculati stílus figyelembevételével történik a megjelenés testreszabása és a vállalat logójának megjelenítése a böngészőben.
- A Mozilla szolgáltatásokhoz való hozzáférés letiltása a vállalat saját szolgáltatásainak javára, amelyek a böngésző kezelését és frissítéseket biztosítanak.
- Az eszköz állapotának adatait, beleértve az operációs rendszer, a lemezek titkosításának, a biztonság fenntartásához szükséges programok, az Active Directory domainekhez való csatlakozás, az installált kiegészítők és a hálózati kapcsolat részleteit, az adminisztrátor a konzolon keresztül átadhatja. Az adminisztrátor összekapcsolhatja a böngészőbeli működés lehetőségét a rendszerkörnyezet paramétereivel.
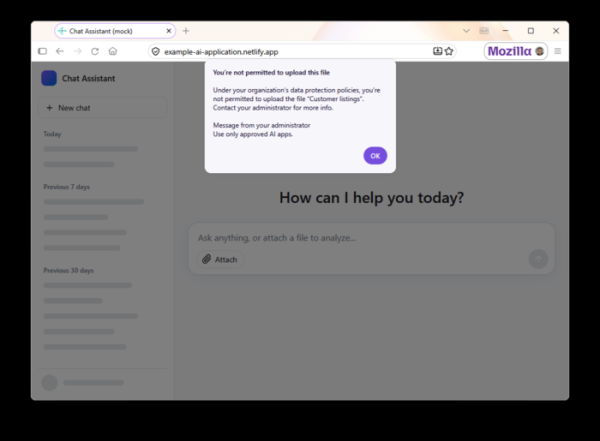
- Adatvesztés-megelőzési lehetőségek (DLP — Data Loss Prevention) — az adminisztrátor beállíthatja a másolási, mentési és fájlletöltési kísérletek blokkolását vagy figyelmeztetések megjelenítését, valamint a meghatározott weboldalakról történő nyomtatás megakadályozását. Például meg lehet tiltani a másolást nem engedélyezett AI-eszközökbe. A beépített DLP-ellenőrzések a felhasználó eszközén, a böngésző oldalán kerülnek végrehajtásra, tehát a tartalom nem kerül átküldésre hálózaton történő ellenőrzésre, de csatlakoztatható külső DLP-rendszerekhez is az adatok küldésére. A szabályok megsértései az adminisztrátor konzolján jelennek meg.

- Fontos oldalakat vízjelekkel lehet ellátni, amelyek tartalmazzák a munkatárs e-mail címét és az esemény időpontját. Ilyen jelölések használhatók az információszivárgás forrásának nyomozásakor. A vízjelek paraméterei és azok a weboldalak, amelyekre rákerülnek, az adminisztrátor által beállíthatók.
- Fokozott védelmi mód (Lockdown), amely esetén, ha megbízhatatlan weboldalakra lépnek, letiltja a JIT JavaScript fordítást, blokkolja a Worker-ek végrehajtását, megakadályozza a nem titkosított HTTP hívásokat, és biztosítja a weboldallal folytatott munka elszigetelését külön konténerben.
- Profiladatok, például látogatási előzmények, webformák adatai, hitelesítő adatok és TLS-munkameneti tokének titkosítása. A másolt titkosított profilhoz való hozzáférés csak az adminisztrátor által biztosított kulcs birtokában lehetséges.
- Lehetőség van a vállalat belső weboldalaihoz és webalkalmazásaihoz való hozzáférésre a felhasználók személyi eszközeiről, anélkül hogy külön telepítést igényelne, VPNa vállalaton belül telepítendő proxy használatával.
- Több mint 130 központilag kezelt politika, amelyek közül sok nem igényel böngésző újraindítást. Például a politikák segítségével módosíthatók a proxyra, weboldalak szűrésére, cookie-kra, kizárólag HTTPS használatára, Lockdown módra és kiegészítők beállításaira vonatkozó beállítások.
- A minimálisan elfogadott böngészőverzió meghatározásának lehetősége és az alkalmazottak rendszerein végrehajtott frissítések nyomon követése.
- Az események, például fájlok letöltése, nyomtatás, kiegészítők telepítése, biztonságos weboldalak megnyitása és a blokkolt weboldalak megtekintésére tett kísérletek információinak továbbításának támogatása, amelyek a Safe Browsing adatbázisban vannak megjelölve. Az ilyen eseményekről szóló jelentés az adminisztrátor felületén jelenik meg.
- Az adminisztrátor blokkolhatja és engedélyezheti a böngésző kiegészítők használatát azok típusához, webhelyekhez és felhasználói jogosultságokhoz kapcsolódóan. Továbbá megtiltható a kiegészítők automatikus frissítésének letiltása, egy külön szerver a kiegészítők új verzióinak szállítására, megtiltható a kiegészítők beállításainak módosítása egyes webhelyek esetében, és választhatók ki azok a weboldalak, ahol bizonyos kiegészítőket alkalmazni kell.
Forrás: opennet.ru
