

Helló Habr! Én – egy ember vagyok, aki az IT termékeket az App Store-on, a Sberbank Online-on, a Delivery Clubon keresztül fogyasztja, és az IT iparághoz annyira kapcsolódik, amennyire csak lehet. Röviden, a szakmai tevékenységem specifikálása – tanácsadói szolgáltatások nyújtása vendéglátó vállalkozások számára az üzleti folyamatok optimalizálása és fejlesztése érdekében. Az utóbbi időben sok megrendelés érkezett az olyan helyek tulajdonosaitól, akiknek célja egy információbiztonsági rendszer kiépítése a vállalkozásokban.
Kezdjük egy pár vicces történettel. Az első történet. Egy casual dining étteremben három havonta váltogatták a vezetőket. Az első vezető, aki nagy rajongója volt a szovjet történetnek, a „07111917” jelszót hozta létre, és ezt minden forráson feltüntette, amellyel hivatali tevékenysége során kapcsolatba került: az IIKO automatizált nyilvántartási program, a Plazius hűségprogramhoz való hozzáférés, valamint a biztonsági és tűzvédelmi rendszerek telepítése. Egyszer ez a vezető lebukott, mert eladta a vendégek személyes adatait a konkurenciának, és sikeresen elbocsátották. Azonban a forradalmi „07111917” jelszó tovább élt, és átadják egyik vezetőtől a másiknak. Ennek eredményeként minden pincér tudta, hogyan csatlakozzon az irodai Wi-Fi-hoz. Továbbá, a vendégek is megtudták ezt a jelszót, mivel a pincérek, jószívűségből, ajánlották nekik, hogy csatlakozzanak a „gyorsabb” internethez, amelynek neve „internet_office”.
A vendéglátásban a személyzet gyakran kihasználja az információbiztonság gyengeségeit önző céljaik érdekében.
A második történet. Egy kedves fiatalember, akinek kék zakója van, találkozik egy nagy étteremlánc ügyvezető igazgatójával. Közöttük a következő párbeszéd zajlik:
— Cégünk az információs termékekre specializálódott. Ma felajánlom Önnek, hogy fontolja meg egy új generációs jelszókezelő, a „Sokolinyij Gyàz” [1] megvásárlásának lehetőségét. Különleges, mivel magas fokú megbízhatósággal rendelkezik, mind a felhős, mind a dobozos verzióra. Az adatokat AES-256 algoritmus szerint titkosítják. A bármely jelszókezelő standard funkciói mellett a Sokolinyij Gyàz fejlett biztonsági mentésekkel és biztonsági auditokkal rendelkezik. Mit mondanak?
— Konstantin, köszönöm az információt, de mi a különbség a dobozos és a felhő alapú verzió között, és miért van szükségem az egészre?
A két elmondott történet egy problémára vonatkozik – a vezetők alacsony szintű tudatosságára az információbiztonság szerepéről és jelentőségéről a vállalatok működésében. De van egy további szempont is. Az, ahogyan az IT cégek képviselői a javaslataikat megfogalmazzák, szintén kevéssé segíti a vezetők megértését, hogy mire van szükségük az IT termékek tekintetében. Tanácsadói gyakorlatom során arra a szilárd meggyőződésre jutottam, hogy a HoReCa szegmens az IT eszközök szállítói számára alig felfedezett piac az információbiztonság elveinek bevezetésére és fenntartására. Ebben a szövegben szeretném megosztani egy kis kutatás egy részletét, amelyet a vendéglátóipari vállalkozások vezetői körében végeztünk azzal a céllal, hogy meghatározzuk a tudatosságuk szintjét az IT termékek bevezetése és használata vonatkozásában. Mindenekelőtt szeretném felhívni a figyelmet a jelszókezelők használatára. Hozzáteszem, hogy a kutatás célja az volt, hogy jobban megértsük a vezetők gondolkodását annak érdekében, hogy hatékonyabban népszerűsítsük tanácsadói szolgáltatásainkat.
Röviden a módszertanról. Egy kvalitativ kutatási stratégiát választottunk az adatok gyűjtésére. Tizenkét informális interjút készítettünk vezetőkkel és helyetteseikkel hat vendéglátóipari egységben. Az interjú kérdőívében húsz kérdés szerepelt, amelyek az információbiztonság általános filozófiájára, a jogi keretek ismeretére, a személyes adatok kezelésére, az adott vállalatok védelmi rendszerének technikai lehetőségeire, a használt IT termékekre, beleértve a jelszókezelőkkel való munkát, vonatkoztak. Minden interjút leírtunk, az eredményeket összegzett formába öntöttük.
Mindenki volt már olyan helyzetben, amikor nem tudta felidézni a jelszavát a fiókjához.
Ha a koncepcionális kérdésektől kezdjük, akkor a válaszadók többsége a vállalatok informatikai biztonságát kizárólag a munkavállalók személyes adatainak tárolásával hozza összefüggésbe. A vezetők nem merülnek el a kérdés technikai részleteiben. Az őket leginkább foglalkoztató kérdések az, hogy az egyes szoftverek mennyire lesznek hatékonyak az időmegtakarításban, hogyan segítik a biztonságos adatkezelést, és mennyire lesznek felhasználóbarátok. A prioritások pedig pontosan ebben a sorrendben állnak fel: (1) – idő – (2) – biztonság – (3) – használhatóság.
„Figyelj, nekem táblázatokat, grafikákat kell készítenem, beszámolókat kell készítenem a tulajdonosoknak. A vendéglőben folyamatosan elromlik valami. Katastrofálisan nincs időm a program beállításával, újratelepítéssel foglalkozni. Nincs informatikus a csapatban. Ha lenne valami gyors és kényelmes, akkor megpróbálnánk.” (férfi, 41 éves)
„Itt az informatikai biztonság azzal korlátozódik, hogy a munkakönyvek a széfben, a személyazonosító adatok pedig ott, a könyvelő mellett, a felső polcon vannak. Tudom, hogy ez nagyon rossz. De a biztonsági beállítások értelmes megoldásához idő szükséges, amely most nincs. Volt tapasztalatunk abban, hogy vásároltunk egy fejlettebb vírusirtót, még licencet is vettünk. Folyamatosan jöttek valamilyen értesítések, ami kellemetlen volt, elterelte a figyelmemet a munkáról.” (férfi, 35 éves)
„Körülbelül hat hónappal ezelőtt a vállalkozás inkubátorában tartottak nekünk egy szemináriumot az 152. Szövetségi Törvényről. Akkor, és most is, keveset értek a személyes adatokkal kapcsolatos dolgokhoz. A legfontosabb, és ezt mondtam a tulajdonosnak, hogy rendet kell rakni a munkaügyi nyilvántartásunkban. Az adatokhoz csak én és a könyvelő férhetünk hozzá, az én beleegyezésemmel, és kész. Most itt persze káosz van.” (nő, 34 éves)
Az interjúk eredményei azt mutatták, hogy hat intézményből ötben nincsenek az informatikai biztonság biztosításának szabványai és eljárásai, nincs felelős személy. Sőt, nincs olyan munkatárs vagy alvállalkozó, aki foglalkozna a biztonsági rendszer beállításával és ellenőrzésével. Ahogy az egyik megkérdezett mondta:
„Van egy fiatalember, aki információkat ad hozzá az étterem weboldalához. Elvileg ő foglalkozhatna ezzel az egésszel.” (nő, 35 éves)
A vezetők aggályai a személyes adatok védelméről teljesen érthetőek. Egyre több ügyet indítanak közigazgatási és , megváltoznak az adatkezelők ellenőrzésére vonatkozó követelmények Az étterem szektorban ez a téma egyre aktuálisabbá válik, mivel a belső hozzáférések mellett a legtöbb intézmény hűségprogramokkal rendelkezik, ahol a résztvevők száma ezrekben mérhető.
Véleményem szerint a jelenlegi IT-ipari szereplőknek jó lehetőségük van hozzáférni az egészségesen körvonalazott problémát és annak megoldásait kereső piacra. Az elkövetkező három évben az éttermek információbiztonsági rendszereinek kiépítési kereslete csak nőni fog. Különösen a vidéki területeken.
Ugyanakkor, a rendszerek működésének felszíni megértésével együtt, minden megkérdezett jelszókezelőket használ. Ráadásul néhányan kötelezik a szakácsokat, séfeket és adminisztrátorokat is a használatára. Az első kérdés, amit a válaszadóktól feltettünk, hogy milyen jelszókezelőket használnak a cégeiknél:
„Nem tudom, hogy helyesen mondom-e, de most a Zoho-t használom. Meglepetésemre a jelszóhoz hozzáférhetek telefonról és munkahelyi számítógépről is. Csak az alap jelszót nem szabad elfelejtenem, ezért azt felírtam a naplómba” (32 éves nő).
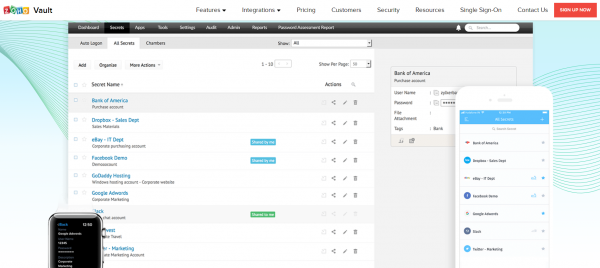
„Figyu, véletlenül kezdtem el jelszókezelőt használni. Egy egyetemi barátom, aki bankban dolgozik, ajánlotta. Passwork a neve, eddig kényelmes, időt spórol. Volt egy problémánk, amikor egy elbocsátott dolgozó csatlakozott a rendszerhez, és megnézte a bevételeinket. Teljesen véletlenül tudtuk meg, hogy az étteremben használt jelszavakat ő hozta létre. Sürgősen újra kellett építenünk mindent. Így merült fel a jelszókezelő iránti igény” (41 éves férfi).
„Kicsit IT-szakmát tanultam a műszakin. Amikor a jelszókezelőre gondoltam, a CommonKey-nál döntöttem, mivel jól kezeli a munkavállalók személyes profiljainak adminisztrációját. Ez nagyon praktikus a pizzériák hálózatunk számára” (38 éves férfi).
Megjegyzem, hogy a válaszadók legértelmesebb megjegyzéseit választottam ki. A megkérdezettek többsége nem tudta pontosan felidézni, hogy hívják a menedzsereiket. Néhány esetben a jelszókezelő kizárólag a böngészőben tárolt adatokkal kapcsolatos. Összességében a válaszadók, amikor egy vagy másik terméket választanak, nem gondolkodnak el a jelszókezelő mögött álló titkosítás mechanizmusán. Számukra a sebesség és a használhatóság az elsődleges szempontok.
Bár a megkérdezettek között van egy általános megértés arról, hogy mire van szükségük jelszókezelőre, a válaszadók csak alkalmanként használják őket. Ahogy egy női válaszadó mondta:
„Amikor az egyik oldalon a bankett megrendelője hív, a másikon a beszállító, a harmadikon pedig a munkatársak kérdezik, mikor lesz a bér, és közben egy új dolgozó fiókját hozom létre, az egyetlen dolog, ami marad, hogy feljegyezzem a felhasználónevet és a jelszót egy papírra” (nő, 41 éves).
A gyakorlat során azonban vannak bizonyos problémák. Számos olyan probléma létezik, melyek miatt a jelszókezelők alkalmazása elterjedt az vendéglátás területén. Milyenek ezek a problémák?
Először is, a hűségprogramokhoz való hozzáférés. A bennfentesek számára nem titok, hogy a kedvezményeket a személyzet manipulálja, a kedvezmények a személyzethez kapcsolódó családtagok és barátok plasztik kártyáira kerülnek stb. A csalások megelőzésének leghatékonyabb módja, hogy rendszeresen ellenőrizzük a hűségprogramok fiókjait a háttérben. A helyzetet tovább bonyolítja, hogy a programhoz legalább három embernek hozzáférése kell legyen: a menedzsernek, a marketingszakembernek (SMS és push-küldésekhez) és a hűségprogramot kezelő operátornak (technikai hibák vagy új lehetőségek aktiválása esetén).
„Az egyetlen alkalom, amikor próbálom nem elfelejteni a jelszókezelőt, az a vendégbázisunkkal való munka során van. A vendégek személyes adataihoz való hozzáférésen kívül ezen a bázison keresztül virtuális pénzt is lehet jóváírni vagy leírni. Havonta egyszer cserélem a jelszót, és a felhasználó státusza szerint rangsorolom a hozzáféréseket. Így folyamatosan aktualizálni kell az információt. A jelszókezelő megkönnyíti a munkát ezen a téren” (férfi, 48 éves).
Másodsorban, minden üzletben léteznek személyzethez tartozó mágneskártyák az automatizált nyilvántartási rendszerhez való hozzáféréshez (például IIKO vagy R-Keeper). Előfordulnak érdekes esetek. A pincér felmond, és elmegy a kártyával. Lényegében a távozó pincér tudja a rendszerekhez való belépés jelszavát, ahol a cég pénzügyi mutatói szerepelnek, eltávolítják és leírják az ételeket, illetve nyilvántartják a személyzet munkaidejét.
„Volt egy történet, amikor a kirúgott alkalmazott összejátszott a bárral, és alkoholt könyvelt el reprezentatív költségekként. Valamilyen furcsa módon nálam maradt egy blokkolatlan kártya, és használta is” (férfi, 38 éves)
Harmadszor, a menedzserek jönnek-mennek, a felhasználói fiókok viszont megmaradnak. Az új menedzser szakmai alkalmazkodása lelassul, amikor a monitor előtt ül, és próbálja felhívni az előző vezetőt, hogy megtudja az e-mail, a Merkúr rendszerek és az EGAIS, illetve a METRO portálján lévő személyes fiókjának belépési adatait.
„Nem tudtam normálisan megoldani a kérdéseket, amikor nem volt hozzáférésem az aktív fiókokhoz. Az előző menedzsment nem zárta le jól a tulajdonossal a viszonyát, és semmit nem adott át nekem. Vissza kellett állítanom mindent, átnéznem a vázlatait, és rábeszélnem valakit, hogy ossza meg velem az információt. Ezen tapasztalat után határozottan eldöntöttem, hogy minden jelszót egy speciális programban fogok tárolni” (nő, 29 éves).
Ne ismételje meg a hibát , használjon jelszókezelőt
Mindezen helyzetek hasznosak lehetnek az IT-fejlesztők számára a szakszerű kereskedelmi ajánlatok megfogalmazásához a vendéglátóipar képviselői számára. Ismét hangsúlyozom, hogy a HoReCa piac készen áll az IT-termékek fogyasztására. Ez nemcsak a jelszókezelőkre vonatkozik, hanem az antivírus szoftverekre, a megfigyelőrendszerekre és az üzleti folyamatok optimalizálására is.
A szöveg megírása során komoly elméleti kereskedelmi lehetőségeket láttam az információbiztonsági szabványok éttermek, kávézók és bárok számára történő bevezetésében. Ezért kérem az érdeklődőket, hogy a megjegyzésekben írják meg, milyen szoftvert javasolnának a HoReCa képviselőinek a megbízható információbiztonsági rendszer kiépítéséhez. A jelszókezelők témájának lezárásaként kérem, vegyenek részt az alábbi szavazásban. Nagyon hálás lennék a választásukkal kapcsolatos részletes megjegyzésekért.
[1] A név kitalált. Bármilyen hasonlóság más jelszókezelőkkel csak véletlen egybeesés és nem több.
[2] A válaszadó a Zoho Vault jelszókezelőt érti:
[3] A válaszadó a Passwork jelszókezelőt érti:
[4] A válaszadó a CommonKey jelszókezelőt érti:
Csak a regisztrált felhasználók vehetnek részt a szavazáson. , kérem.
Milyen jelszókezelőt használ a cégeknél?
CommonKey
Passwork
Vaultier
SimpliSafe
Egyéb
8 felhasználó szavazott. 1 felhasználó tartózkodott.
Forrás: habr.com
