

Üdvözöljük a Habr olvasóit! Ez a cégünk vállalati blogja . Mi egy rendszerszintű integrátor vagyunk, és főként az IT-infrastruktúra biztonsági megoldásaira specializálódtunk (, ) és a gépi adatelemző rendszerekre (). Blogunkat egy rövid bevezetéssel kezdjük a Check Point technológiákba.
Hosszasan gondolkodtunk azon, hogy érdemes-e megírni ezt a cikket, mivel nincs benne semmi új, amit ne lehetne megtalálni az interneten. Ennek ellenére, az ügyfeleinkkel és partnereinkkel való munkánk során gyakran hallunk ugyanazokról a kérdésekről. Ezért úgy döntöttünk, hogy írunk egy bevezetést a Check Point technológiák világába, és feltárjuk a megoldásaik architektúráját. Mindezt egy "kisebb" bejegyzés keretei között, egy gyors excursussal. Igyekszünk elkerülni a marketingháborúkat, mivel nem vagyunk gyártók, csak egyszerű rendszerszintű integrátorok (bár nagyon szeretjük a Check Point-ot), és egyszerűen megvizsgáljuk a főbb szempontokat anélkül, hogy összehasonlítanánk más gyártók (például a Palo Alto, Cisco, Fortinet stb.) megoldásaival. A cikk meglehetősen terjedelmes lett, de nagy része a Check Point-tal való ismerkedés fázisában felmerülő kérdéseket szűri le. Ha ez érdekli Önt, akkor üdvözöljük a bejegyzésben…
UTM/NGFW
A Check Point-tal való beszélgetést azzal érdemes kezdeni, hogy elmagyarázzuk, mi az UTM, NGFW és miben különböznek egymástól. Ezt nagyon tömören fogjuk megtenni, hogy a bejegyzés ne legyen túl hosszú (lehet, hogy a jövőben részletesebben is foglalkozunk ezzel a kérdéssel)
UTM — Unified Threat Management
Röviden, az UTM lényege, hogy több védelmi eszközt egyetlen megoldásba konszolidál. Azaz, minden egy dobozban vagy egyfajta all inclusive. Mit értünk "több védelmi eszköz" alatt? A legelterjedtebb példa: tűzfal, IPS, Proxy (URL szűrés), folyamatban lévő antivirus, anti-spam, VPN stb. Mindezek egyetlen UTM megoldás keretein belül egyesülnek, ami egyszerűbb az integráció, a konfiguráció, az adminisztráció és a monitorozás szempontjából, ami viszont pozitívan hat a hálózat általános biztonságára. Amikor az UTM megoldások először megjelentek, kizárólag kis cégek számára ajánlották őket, mivel az UTM nem tudtak megbirkózni a nagy forgalommal. Ennek két oka volt:
- A csomagok feldolgozásának módja. A korai UTM megoldások a csomagokat sorban, minden "modul" által dolgozták fel. Példa: először a tűzfal dolgozza fel a csomagot, aztán az IPS, majd az Antivirus ellenőrzi, és így tovább. Természetesen egy ilyen mechanizmus komoly késleltetéseket okozott a forgalomban, és jelentősen megterhelte a rendszer erőforrásait (processzor, memória).
- Gyenge "hardver". Ahogy fentebb említettem, a csomagok soros feldolgozása jelentősen leterhelte az erőforrásokat, és az akkori "hardver" (1995-2005) egyszerűen nem tudta kezelni a nagy forgalmat.
De a fejlődés nem áll meg. Azóta jelentősen megnőttek a hardveres lehetőségek, és a csomagok feldolgozása megváltozott (el kell ismerni, hogy nem minden gyártónál), és lehetővé tette, hogy szinte egyidejűleg több modul (MÉ, IPS, Antivirus stb.) végezzen elemzést. A modern UTM megoldások képesek "feldolgozni" több tucat vagy akár száz gigabit mélyelemzés módban, ami lehetővé teszi számukra a nagyvállalati vagy akár adatközponti szegmensekben való alkalmazást.
Az alábbiakban látható a Gartner híres mágikus négyzettel rendelkező UTM megoldásai 2016 augusztusi állapotában:
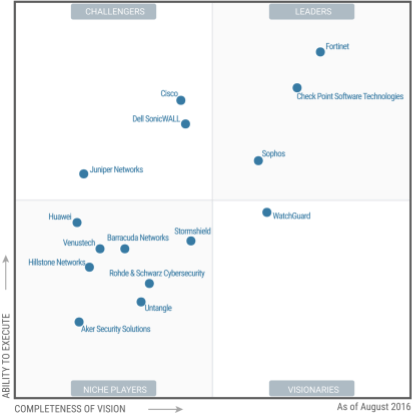
Nem akarom túlkommentálni ezt a képet, csak annyit mondok, hogy a jobb felső sarokban találhatók a vezetők.
NGFW — Next Generation Firewall
A név önmagáért beszél — következő generációs tűzfal. Ez a koncepció jelentősen később alakult ki, mint az UTM. Az NGFW fő ötlete a csomagok mélyelemzése (DPI) beépített IPS segítségével, valamint a hozzáférés korlátozása alkalmazás szinten (Application Control). Ebben az esetben az IPS arra szolgál, hogy a csomagok áramlásában egy adott alkalmazást azonosítson, amely lehetővé teszi annak engedélyezését vagy tilalmát. Példa: Engedélyezhetjük a Skype működését, de megtilthatjuk a fájlátvitelt. Megtilthatjuk a Torrent vagy RDP használatát. A webalkalmazások is támogatottak: Engedélyezhetjük a hozzáférést a VK.com-hoz, de megtilthatjuk a játékokat, üzeneteket vagy videók megtekintését. Lényegében az NGFW minősége attól függ, hogy hány alkalmazást tud azonosítani. Sokan úgy vélik, hogy az NGFW fogalma csupán egy szokásos marketingfogás volt, amelynek hátterében a Palo Alto vállalat gyors növekedése zajlott.
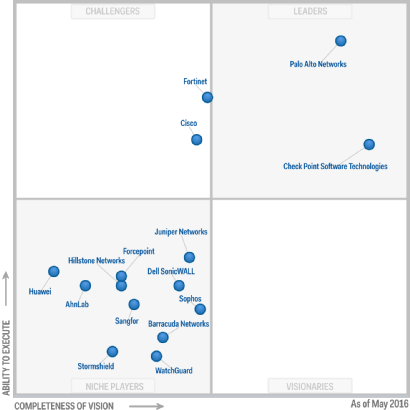
Gartner mágikus négyzete az NGFW számára 2016 májusában:
UTM vs NGFW
Gyakori kérdés, hogy mi a jobb? Egyértelmű válasz itt nincs és nem is lehet. Különösen figyelembe véve azt a tényt, hogy szinte minden modern UTM megoldás tartalmaz NGFW funkciót, és a legtöbb NGFW tartalmaz UTM-re jellemző funkciókat (vírusvédelem, VPN, anti-bot stb.). Mint mindig, a részletekben rejlik a titok, ezért elsődlegesen azt kell eldöntenie, hogy Önnek konkrétan mire van szüksége, és meg kell határoznia a költségvetést. Ezen megoldások alapján választhat néhány lehetőséget. És mindet egyértelműen tesztelni kell, nem bízva a marketing anyagokban.
Több cikk keretében mi is megpróbáljuk bemutatni a Check Point-ot, hogyan lehet kipróbálni, és hogy mi mindent próbálhatunk ki (majdnem az összes funkciót).
Három entitás a Check Point-ban
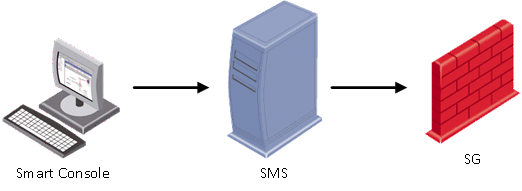
A Check Point használata során három összetevővel biztosan találkozni fog:
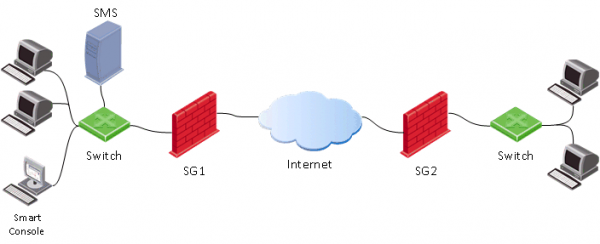
- Security Gateway (SG) — az a biztonsági átjáró, amely általában a hálózat peremén helyezkedik el, és végzi a tűzfal, folyamat-ellenőrző vírusvédelem, anti-bot, IPS stb. funkciókat.
- Security Management Server (SMS) — az átjárók kezelésének szervere. Gyakorlatilag az összes beállítást az átjárón (SG) ezen a szerveren keresztül végzik. Az SMS log szerverként is működhet, és feldolgozza a beépített esemény-elemző és korreláló rendszerén — Smart Event (a Check Point SIEM-jének megfelelője) keresztül, de erről később. Az SMS-t több átjáró központosított kezelésére használják (az átjárók száma a SMS modelljétől vagy a licencétől függ), azonban használata kötelező, még akkor is, ha csak egy átjárója van. Meg kell jegyezni, hogy a Check Point az első vállalatok között volt, amelyek ilyen központosított kezelési rendszert alkalmaztak, és évek óta a Gartner jelentései alapján „arany standardként” van nyilvántartva. Van is egy vicc: „Ha a Cisco-nak lenne normális kezelési rendszere, akkor a Check Point sosem jött volna létre.”
- Smart Console — a kezelő szerverhez (SMS) történő csatlakozáshoz szükséges kliens konzol. Általában az adminisztrátor számítógépére telepítik. Ezen a konzolon keresztül végzik el az összes változtatást a kezelő szerveren, és csak ezt követően lehet az átjárók biztonsági beállításait alkalmazni (Policy telepítés).

A Check Point operációs rendszere
A Check Point operációs rendszeréről beszélve három nevet érdemes megemlíteni: IPSO, SPLAT és GAIA.
- IPSO — az Ipsilon Networks operációs rendszere, amely a Nokia tulajdonában volt. 2009-ben a Check Point megvásárolta ezt az üzletágat. Már nem fejlesztik.
- SPLAT — a Check Point saját fejlesztése, amely a RedHat kernelre épül. Már nem fejlesztik.
- Gaia — a Check Point aktuális operációs rendszere, amely az IPSO és a SPLAT egyesítésével jött létre, magába foglalva a legjobbakat. 2012-ben jelent meg és aktívan fejlődik.
A Gaia-ról beszélve érdemes megemlíteni, hogy a legelterjedtebb verzió jelenleg az R77.30. Viszonylag nemrég megjelent az R80 verzió, amely jelentősen eltér az előzőtől (mind funkcionálisan, mind a kezelést illetően). A különbségeket külön posztnak szenteljük. Még egy fontos téma — jelenleg csak az R77.10 verziónak van FSTEK tanúsítványa, és folyamatban van az R77.30 tanúsítása.
Változatok (Check Point Appliance, Virtuális gép, OpenServer)
Ami nem meglepő, a Check Point, mint sok más gyártó, több termékváltozattal rendelkezik:
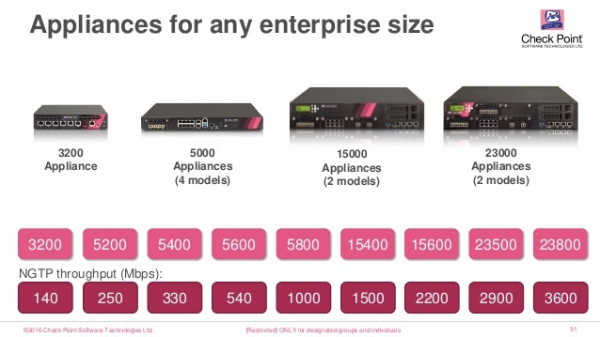
- Appliance — hardveres eszköz, azaz saját "vas". Számos modell létezik, amelyek teljesítményben, funkcióban és kivitelezésben eltérnek (vannak ipari hálózatok számára készült változatok is).

- Virtuális gép — a Check Point virtuális gépe Gaia operációs rendszerrel. Támogatja az ESXi, Hyper-V, KVM hypervisorokat. A licencelés a processzor magjainak száma alapján történik.
- OpenServer — a Gaia közvetlen telepítése a szerverre, mint fő operációs rendszer (úgynevezett "Bare metal"). Csak meghatározott "vasat" támogat. Vannak ajánlások erre a hardverre, amelyeket be kell tartani, ellenkező esetben problémák léphetnek fel a driverekkel, és a technikai támogatás megtagadhatja a szolgáltatást.
Telepítési lehetőségek (Distributed vagy Standalone)
Hamarosan már beszéltünk arról, hogy mi az a gateway (SG) és a management server (SMS). Most a telepítési lehetőségeiket fogjuk megvitatni. Két fő módszer létezik:
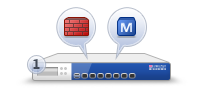
- Standalone (SG+SMS) — olyan lehetőség, amikor mind a gateway, mind a management server egy eszközön (vagy virtuális gépen) kerül telepítésre.

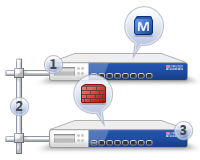
Ez a megoldás akkor ideális, ha csak egy átjárója van, amelyet gyenge terhelés ér a felhasználói forgalom miatt. Ez a legköltséghatékonyabb megoldás, hiszen nincs szükség a kezelő szerver (SMS) megvásárlására. Azonban, ha az átjárón jelentős terhelés van, előfordulhat, hogy egy "lassú" kezelő rendszert kap. Ezért a Standalone megoldás választása előtt a legjobb, ha konzultál egy szakemberrel, vagy akár teszteli ezt a megoldást. - Elosztott — a kezelő szerver külön van telepítve az átjárótól.

Optimális megoldás a kényelem és a teljesítmény szempontjából. Akkor használják, amikor több átjárót kell egyszerre kezelni, például központi és fiók átjárók esetén. Ebben az esetben szükséges a kezelő szerver (SMS) megvásárlása, amely lehet hardveres (appliance) vagy virtuális gép is.
Ahogy már említettem korábban, a Check Point saját SIEM rendszere a Smart Event. Ezt csak elosztott telepítés esetén tudja használni.
Működési módok (Bridge, Routed)
A biztonsági átjáró (SG) két alapvető módon működhet:
- Routed — a legelterjedtebb megoldás. Ebben az esetben az átjáró L3 eszközként működik, és irányítja a forgalmat, azaz a Check Point a védett hálózat alapértelmezett átjárója.
- Bridge — áttetsző üzemmód. Ebben az esetben az átjáró egy szokásos "híd" formájában van telepítve, és a második szinten (OSI) engedi át a forgalmat. Ezt a megoldást általában akkor alkalmazzák, amikor nincs lehetőség (vagy hajlandóság) a meglévő infrastruktúra módosítására. Gyakorlatilag nem kell megváltoztatnia a hálózat topológiáját, és nem kell napirendre tűznie az IP-címek cseréjét.
Érdemes megjegyezni, hogy a Bridge módban bizonyos funkcionális korlátozások vannak, ezért integrátorként javasoljuk ügyfeleinknek, hogy inkább a Routed módot használják, ha ez lehetséges.
Szoftveres bálák (Check Point Software Blades)
Most elérkeztünk a Check Point egyik legfontosabb témájához, amely a legnagyobb kérdéseket veti fel az ügyfelek körében. Mik azok a "szoftveres bálák"? A bálák alatt a Check Point bizonyos funkcióit értjük.
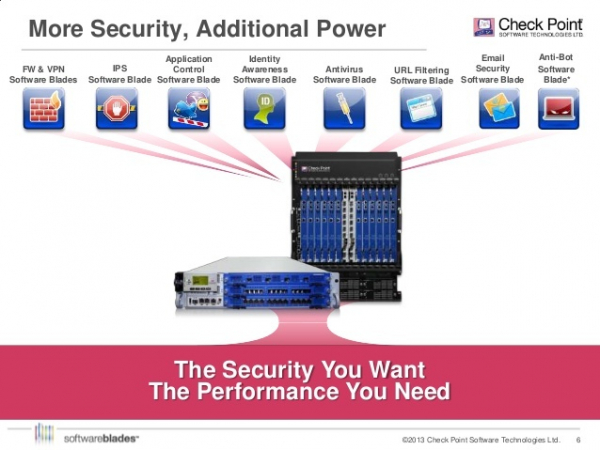
Ezek a funkciók az igények szerint aktiválhatók vagy deaktiválhatók. Vannak bálák, amelyek kizárólag az átjárón (Hálózati Biztonság) vagy csak a kezelő szerveren (Menedszment) aktiválhatók. Az alábbi képeken mindkét eset példa látható:
1) A Hálózati Biztonságért (a tűzfal funkcionalitása)
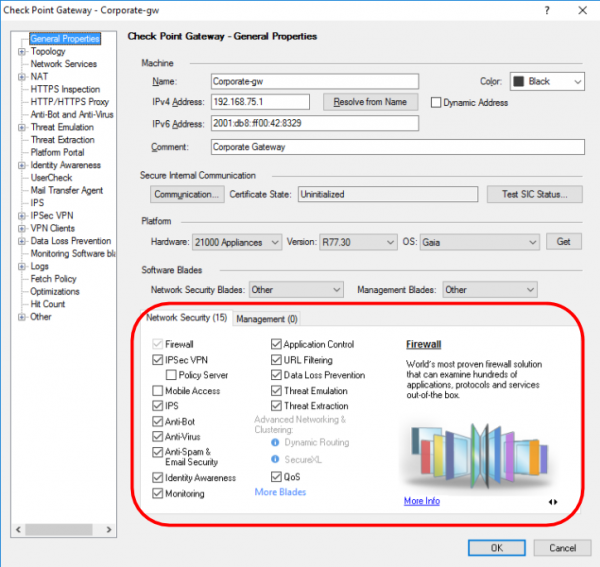
Röviden összefoglaljuk, mivel minden blade külön cikket érdemel.
- Tűzfal — a tűzfal funkcionalitása;
- IPSec VPN — privát virtuális hálózatok létrehozása;
- Mobilhozzáférés — távoli hozzáférés mobileszközökről;
- IPS — behatolásmegelőző rendszer;
- Anti-Bot — védelem a botnet hálózatok ellen;
- AntiVirus — folyamatos víruskereső;
- AntiSpam & Email Security — vállalati levelezés védelme;
- Azonosító Tudatosság — integráció az Active Directory szolgáltatással;
- Monitoring — a tűzfalszintek szinte minden paraméterének figyelése (terhelés, sávszélesség, VPN állapot stb.)
- Alkalmazásvezérlés — alkalmazás szintű tűzfal (NGFW funkcionalitás);
- URL Szűrés — Web biztonság (+proxy funkcionalitás);
- Adatvesztés Megelőzés — információszivárgás elleni védelem (DLP);
- Fenyegetés Emuláció — homokozó technológia (SandBox);
- Fenyegetés Kivonás — fájlok tisztításának technológiája;
- QoS — a forgalom priorizálása.
Néhány cikken belül részletesen megvizsgáljuk a Threat Emulation és Threat Extraction béléseket, biztos vagyok benne, hogy érdekes lesz.
2) A Menedzsmenthez (a kezelő szerver funkcionalitása)
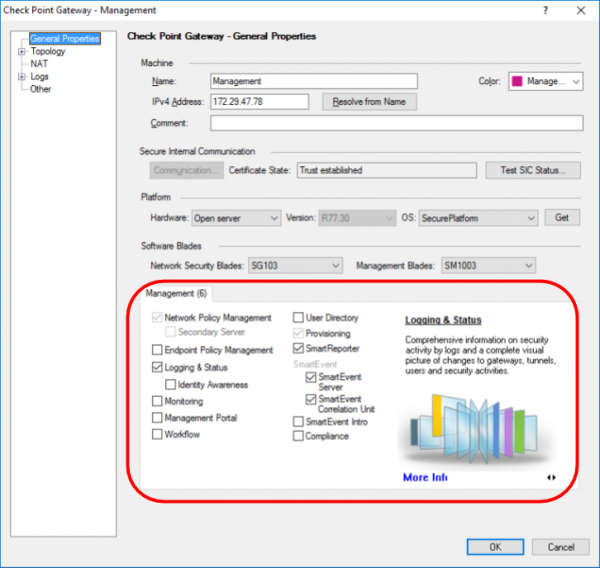
- Hálózati Politika Menedzsment — központosított politikakezelés;
- Terminál Politika Menedzsment — központosított menedzsment a Check Point ügynökök számára (igen, a Check Point nemcsak hálózati védelemre, hanem munkaállomások (PC-k) és okostelefonok védelmére is gyárt megoldásokat);
- Naplózás & Állapot — központosított naplógyűjtés és feldolgozás;
- Menedzsment Portál — biztonság kezelése böngészőből;
- Munkafolyamat — a politikák változásának nyomon követése, auditálás stb.;
- Felhasználói Könyvtár — integráció LDAP-kal;
- Provisioning — a tűzfalszintek kezelésének automatizálása;
- Smart Reporter — jelentéskészítő rendszer;
- Smart Event — események elemzése és korreláció (SIEM);
- Megfelelőség — a beállítások automatikus ellenőrzése és ajánlások kiadása.
Jelenleg nem kívánjuk részletesen megvizsgálni a licencelési kérdéseket, hogy ne bonyolítsuk az írást és ne zavarjuk meg az olvasót. Valószínűleg ezt egy külön bejegyzésben fogjuk tárgyalni.
A bélések architektúrája lehetővé teszi, hogy csak a valóban szükséges funkciókat használjuk, ami hatással van a megoldás költségvetésére és az eszköz általános teljesítményére. Logikus, hogy minél több bélést aktivál, annál kevesebb forgalmat tud “áthajtani”. Éppen ezért minden Check Point modellhez mellékelve van a következő teljesítménytábla (példaként a 5400-as modell jellemzőit vettük alapul):
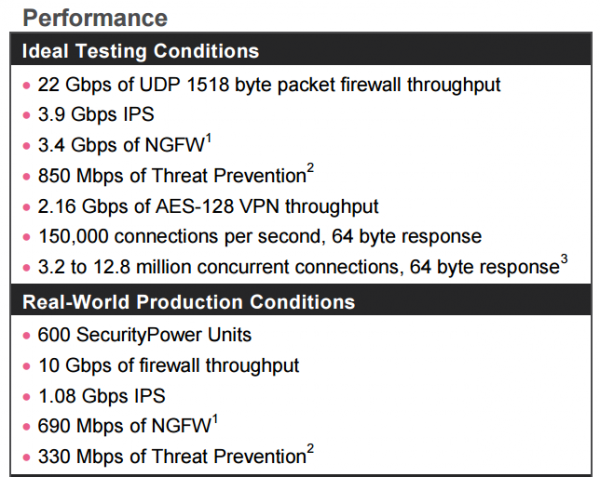
Ahogy itt látja, két tesztkategóriát sorolnak fel: szintetikus forgalmon és valós — vegyesen. Általánosságban elmondható, hogy a Check Point kénytelen közzétenni szintetikus teszteket, mivel egyes gyártók ezeket használják referenciaértéknek anélkül, hogy megvizsgálnák megoldásaik teljesítményét valós forgalom mellett (vagy szándékosan elrejtik az ilyen adatokat, mivel azok nem kielégítőek).
Minden teszt típusa esetén több változatot észlelhetünk:
- teszt csak a tűzfal számára;
- tűzfal + IPS teszt;
- tűzfal + IPS + NGFW (alkalmazásvezérlés) teszt;
- tűzfal + alkalmazásvezérlés + URL-szűrés + IPS + víruskereső + Anti-Bot + SandBlast (homokozó)
Figyelmesen nézze meg ezeket a paramétereket a megoldásának kiválasztásakor, vagy kérjen .
Azt hiszem, ezzel befejezhetjük az alapintroductory cikket, amely a Check Point technológiáinak szentelt. Tovább vizsgáljuk, hogyan lehet tesztelni a Check Point-ot, és hogyan harcolhatunk a modern információs biztonsági fenyegetések (vírusok, phishing, zsarolóprogramok, zero-day) ellen.
P.S. Fontos pont. A külföldi (izraeli) eredet ellenére a megoldásnak van tanúsítványa Oroszországban a felügyeleti szerveknél, ami automatikusan legálissá teszi jelenlétüket állami intézményekben (megjegyzés by ).
Csak a regisztrált felhasználók vehetnek részt a szavazáson. , kérem.
Milyen UTM/NGFW eszközöket használ ön?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubikon
Ideco
OpenSource megoldás
Egyéb
134 felhasználó szavazott. 78 felhasználó tartózkodott.
Forrás: habr.com
