

Korábbi bejegyzéseinkben útmutatókat osztottunk meg a beállításokkal kapcsolatban és Veeam alapú. Ma a Commvault eszközeivel történő biztonsági mentésről szeretnénk beszélni. Nem lesznek útmutatók, de elmondjuk, hogy mit és hogyan mentenek a klienseink.
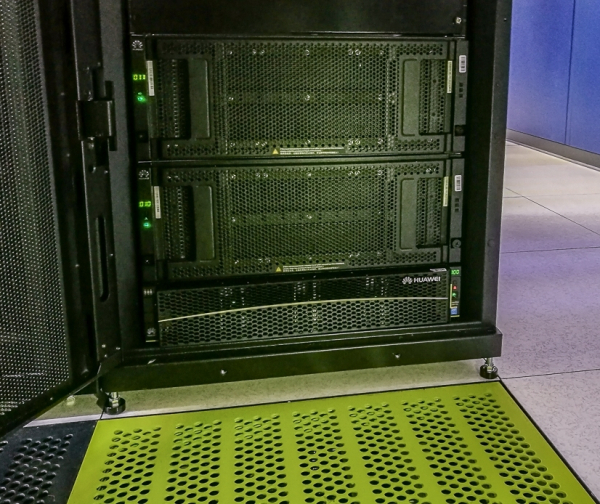
Commvault alapú biztonsági mentési rendszerek az OST-2 adatközpontban.
Hogyan működik ez?
A Commvault egy platform alkalmazások, adatbázisok, fájlrendszerek, virtuális gépek és fizikai szerverek biztonsági mentésére. Az eredeti adatok bármely helyszínen elérhetők: nálunk - az ügyfél oldalán, egy másik kereskedelmi adatközpontban vagy felhőben.
Az ügyfél telepít egy ügynököt a biztonsági mentett objektumokra - iData Agent – és beállítja azt a szükséges biztonsági mentési politikák szerint. Az iData Agent összegyűjti a szükséges adatokat, tömöríti, deduplikálja, titkosítja és továbbítja őket a DataLine biztonsági mentési rendszerébe.
A Proxy szerverek biztosítják a kliens hálózatának és a mi hálózatunknak a kapcsolatát, az adatátviteli csatornák izolációját.
A DataLine oldalán az iData Agent által küldött adatokat a Media Agent Server fogadja, és tárolásra küldi az SCSB-re, szalagos könyvtárakba stb. Mindezt a CommServe. A mi konfigurációnkban a fő vezérlő szerver az OST helyszínen található, míg a tartalék a NORD helyszínen.
Alapértelmezés szerint az ügyfél adatai egy helyszínre kerülnek, de lehetőség van egyszerre két helyszínre történő biztonsági mentésre, vagy beállítható egy ütemezés, amely a biztonsági mentéseket a második helyszínre mozgatja. Ezt az opciót "további másolat készítése" (auxiliary copy) néven hívják. Például minden teljes biztonsági mentés a hónap végén automatikusan duplikálódik vagy átköltözik a második helyszínre.
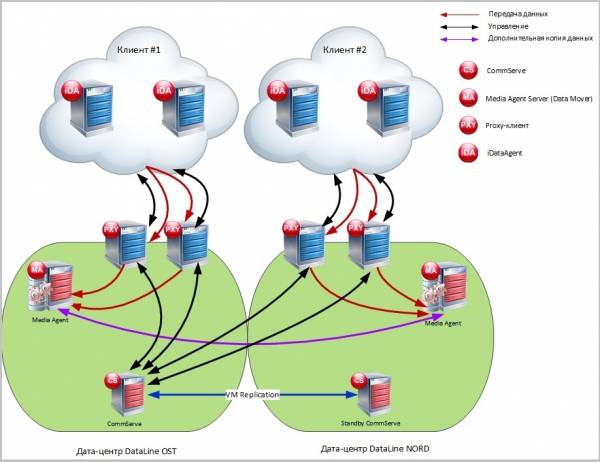
A Commvault biztonsági mentési rendszerének működési schematizálása.
A biztonsági mentési rendszer főként a VMware virtualizációra épül: a virtuális gépeken futnak a CommServe, Media Agent és Proxy szerverek. Ha az ügyfél a mi felszerelésünket használja, akkor a biztonsági mentések a Huawei OceanStor 5500 V3 SCSB-n tárolódnak. Az ügyfelek SCSB-jeinek biztonsági mentésére, a biztonsági mentések szalagos könyvtárakban való tárolására külön Media Agent-eket használnak fizikai szervereken.
Mi a fontos az ügyfelek számára?
A tapasztalataink szerint a Commvault-ot választó ügyfelek figyelembe veszik a következő szempontokat az adatmentés során.
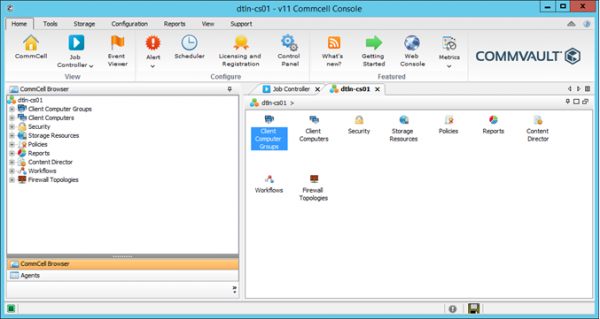
Konzol. Az ügyfelek önállóan szeretnék irányítani az adatmentést. A Commvault konzolján elérhetők az összes főbb művelet:
- szerverek hozzáadása és eltávolítása az adatmentéshez;
- iData Agent beállítása;
- feladatok létrehozása és manuális indítása;
- önálló visszaállítási lehetőségek;
- értesítések beállítása az adatmentési feladatok állapotáról;
- hozzáférés korlátozása a konzolhoz a szerep és felhasználói csoportok alapján.
Deduplicáció. A deduplicáció lehetővé teszi az ismétlődő adatblokkok keresését és eltávolítását az adatmentés során. Ezzel helyet takaríthatunk meg a tároló rendszeren, és csökkenthetjük az átviteli adatforgalmat, csökkentve a sávszélesség igényét. Deduplicáció nélkül az adatmentések kétszer-háromszor akkora helyet foglalnának el, mint az eredeti adatok.
A Commvault esetében a deduplicációt beállíthatjuk a kliens oldalon vagy a Media Agent oldalán. Az első esetben az ismétlődő adatblokkok nem is kerülnek átvitelre a Media Agent Serverre. A második esetben az ismétlődő blokk eltávolításra kerül, és nem kerül rögzítésre a tároló rendszeren.
Ez a blokk alapú deduplicáció hash-funkciókra épül. Minden blokk egy hash-t kap, amelyet egy hash-táblázatban tárolnak, egyféle adatbázisban (Deduplication Database, DDB). Az adatátvitel során a hash-t "lekérdezik" ebben az adatbázisban. Ha ez a hash már létezik az adatbázisban, a blokk nem egyedi, és nem kerül továbbításra a Media Agent Serverre (az első esetben), vagy nem rögzítik a tároló rendszeren (a második esetben).
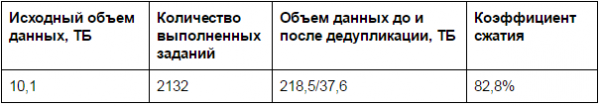
A deduplicáció révén akár 78%-os helymegtakarítást is elérhetünk a tárolórendszerben. Jelenleg 166,4 TB van raktáron a tárolón. Deduplicáció nélkül 744 TB-ot kellene tárolnunk.
A jogok elkülönítési lehetősége. A Commvault lehetővé teszi, hogy különböző hozzáférési szinteket állítsunk be az adatmentés kezelésére. Az úgynevezett "szerepek" határozzák meg, hogy milyen műveleteket végezhet a felhasználó az adatmentési objektumokkal kapcsolatban. Például a fejlesztők csak a adatbázis szerverének visszaállítását végezhetik el egy meghatározott helyre, míg az adminisztrátor ütemezett adatmentést indíthat e szerver esetében, új felhasználókat adhat hozzá.
Titkosítás. Az adatok titkosítása a Commvault segítségével történő biztonsági mentés során az alábbi módokon valósítható meg:
- a kliensügynök oldalán: az adatok már titkosított formában kerülnek át a biztonsági mentési rendszerbe;
- a Media Agent oldalán;
- a csatorna szintjén: az adatok a kliensügynök oldalán titkosításra kerülnek, majd a Media Agent servernél visszafejtésre kerülnek.
A rendelkezésre álló titkosítási algoritmusok: Blowfish, GOST, Serpent, Twofish, 3-DES, AES (a Commvault által ajánlott).
Néhány statisztika
December közepére a Commvault segítségével 27 ügyfelünk készít biztonsági másolatokat. Legtöbbjük kiskereskedő és pénzügyi szervezet. Az összes titkosítandó adat általánosan 65 TB-ot foglal el.
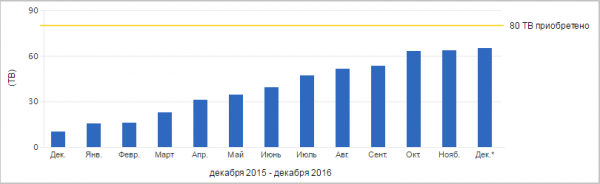
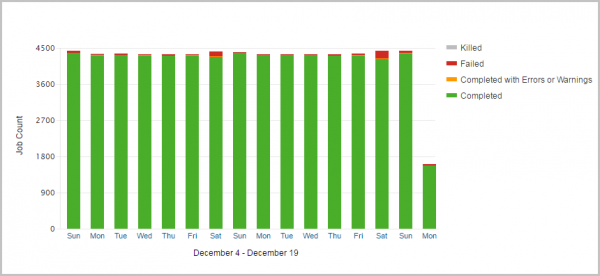
Naponta körülbelül 4400 feladatot hajtanak végre. Az alábbiakban a következő 16 napban végrehajtott feladatokról található statisztika.
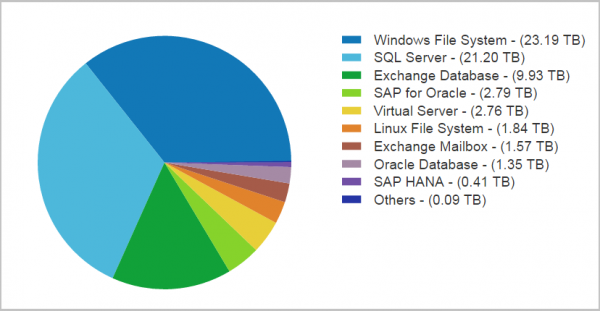
A Commvault leggyakrabban a Windows File System, SQL Server és Exchange adatbázisok biztonsági mentésére használják.
És most az ígért esetek. Bár névtelenítve (az NDA üdvözletét küldöm :)), de elképzelést adnak arról, hogy az ügyfelek hogyan és mire használják a Commvault alapú biztonsági mentéseket. Az alábbiakban bemutatott esetek olyan ügyfelekre vonatkoznak, akik egységes biztonsági mentési rendszert használnak, azaz közös szoftverek, Media Agent szerverek és tárolórendszerek.
1. eset
Megrendelő. Orosz kereskedelmi és gyártó cég a cukrászati piacon, elágazó fiókhálózattal Oroszország szerte.
Feladat.A biztonsági mentés megszervezése Microsoft SQL adatbázisok, fájlszerverek, alkalmazásszerverek és Exchange Online levelezőfiókok számára.
Az adatforrások Oroszország különböző irodáiban helyezkednek el (több mint 10 város). A biztonsági másolatot a DataLine helyszínére kell készíteni, majd a vállalat bármelyik irodájában vissza kell állítani az adatokat.
A kliens teljes önálló irányítást kívánt, hozzáférési korlátozásokkal.
Tárolási mélység – egy év. Exchange Online számára – 3 hónap az operatív másolatokhoz és egy év az archívumokhoz.
Megoldás. Az adatbázisok esetében egy további másolatot állítottak be a második helyszínre: a hónap utolsó teljes biztonsági másolatát átviszik egy másik helyszínre, ahol egy évig tárolják.
A távoli ügyféligényekben a csatornák minősége nem mindig tette lehetővé a biztonsági mentés és helyreállítás optimális időkeretek közötti elvégzését. A forgalom csökkentése érdekében az ügyfél oldalán deduplikációt állítottak be. Ennek köszönhetően a teljes biztonsági mentési idő elfogadhatóvá vált az irodák távolsága figyelembevételével. Például a Szentpétervárról 131 GB méretű adatbázis teljes biztonsági mentése 16 percet vesz igénybe. Jekatyerinburgból a 340 GB méretű adatbázis mentése 1 óra 45 percbe telik.
A szerepkörök segítségével az ügyfél különböző engedélyeket állított be fejlesztői számára: csak biztonsági mentésre vagy helyreállításra.
2. eset
Megrendelő. Orosz gyermekáruházlánc.
Feladat. Biztonsági másolat készítése a következők számára:
nagy terheléses MS SQL klaszterhez, amely 4 fizikai szerverre épül;
virtuális gépeknek, amelyek honlapot, alkalmazás szervereket, 1C, Exchange és fájl szervereket tartalmaznak.
Az ügyfél által megadott összes infrastruktúra az OST és NORD helyszínek között van elosztva.
Az RPO SQL-szervereknél 30 perc, a többinél pedig 1 nap.
A tárolási időtartam 2 héttől 30 napig terjed a adatok típusától függően.
Megoldás. A Veeam és Commvault alapú megoldások kombinációját választották. A fájlok biztonsági mentéséhez a felhőből Veeam-et használnak. Az adatbázis szerverek, Active Directory, levelezési és fizikai szerverek a Commvault segítségével készülnek.
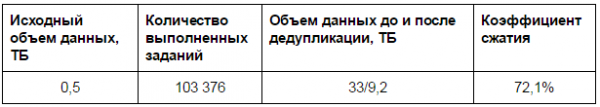
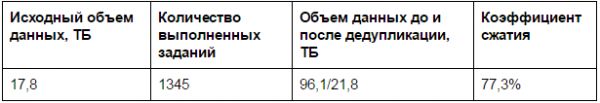
A biztonsági mentések nagy sebességének elérése érdekében az ügyfél külön hálózati adaptert különített el a fizikai MS SQL szervereken a biztonsági mentési feladatokhoz. A 3,4 TB méretű adatbázis teljes biztonsági mentése 2 óra 20 percet vesz igénybe, míg a teljes helyreállítás 5 óra 5 percet.
Az ügyfélnek nagy mennyiségű forráse van (majdnem 18 TB). Ha a korábban használt szalagos tárolóra mentette volna el az adatokat, akkor több tucat kazettára lett volna szüksége. Ez bonyolította volna az ügyfél biztonsági mentési rendszerének menedzselését. Ezért a végső megvalósításnál a szalagos tárolót egy tárolórendszerre cserélték.
3. eset
Megrendelő. Szupermarket lánc a FÁK-országokban
Feladat. A megrendelő szeretett volna biztonsági mentést és helyreállítást szervezni a felhőben elhelyezett SAP-rendszerek számára. Az SAP HANA adatbázisok esetében az RPO=15 perc, a virtuális gépeken elhelyezett alkalmazás szerverek esetében pedig az RPO=24 óra. A tárolási időtartam 30 nap. Vészhelyzet esetén az RTO=1 óra, a kérelemre történő másolat helyreállításához az RTO=4 óra.
Megoldás. A HANA adatbázis esetében a DATA-fájlok és naplófájlok biztonsági mentése be volt állítva meghatározott periódussal. A naplófájlok 15 percenként archiválódtak, vagy ha elérték a meghatározott méretet.
A DB helyreállítási idejének csökkentése érdekében kétszintű biztonsági mentési tárolást állítottunk be, amely alapja egy tárolórendszer és egy szalagos könyvtár. A diszkekre aktív példányokat tárolunk, amelyekből bármely pillanatban helyreállíthatóak egy héten belül. Amikor a biztonsági mentés egy hétnél régebbi, archiválásra kerül a szalagos könyvtárba, ahol további 30 napig tárolják.
Egy 181 GB méretű adatbázis teljes biztonsági mentése 1 óra 54 perc alatt készül el.
A biztonsági mentés beállításához a SAP backint interfészt használtuk, amely lehetővé teszi harmadik féltől származó biztonsági mentési rendszerek integrálását a SAP HANA Stúdióval. Így a biztonsági mentések közvetlenül a SAP konzolból irányíthatók. Ez megkönnyíti a SAP-adminisztrátorok életét, akiknek nem kell új felülethez alkalmazkodniuk.
A biztonsági mentés kezelése a Commvault standard ügyfélszolgálati konzolon keresztül is elérhető az ügyfél számára.
Ma ennyi. Kérdéseket tehet fel a megjegyzésekben.
Forrás: habr.com
