

A Google fejlesztői bemutatták az új, kétfaktoros hitelesítési módszert, amely lehetővé teszi, hogy az Android alapú okostelefont fizikai biztonsági kulcsként használjuk.
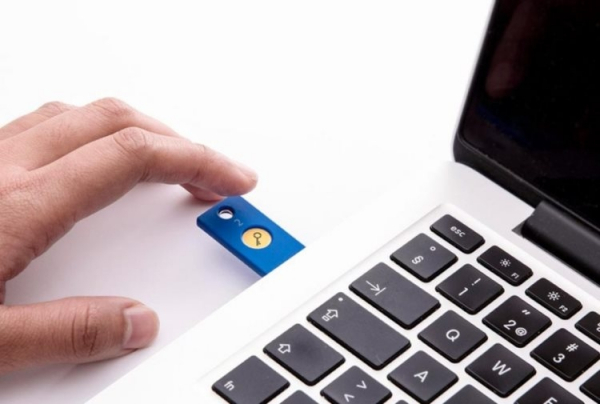
Sokan már találkoztak a kétfaktoros hitelesítéssel, amely nemcsak a szokásos jelszó megadását igényli, hanem valamiféle másik eszközt is a személyazonosság igazolásához. Például egyes szolgáltatások a felhasználói jelszó megadása után SMS-t küldenek, amelyben egy generált kód található, amely lehetővé teszi a bejelentkezést. Létezik egy alternatív módszer is a kétfaktoros hitelesítés megvalósítására, amely során fizikai hardverkulcsot, mint például a YubiKey-t használunk, amelyet a PC-hez kell csatlakoztatni a aktiváláshoz.
A Google fejlesztői javasolják, hogy a felhasználói Android okostelefont használjuk ilyen hardverkulcsként. Ahelyett, hogy értesítést küldenének az eszközre, a weboldal megpróbálja elérni az okostelefont Bluetooth-on keresztül. Érdekes módon ennek a módszernek a használatához nem szükséges fizikailag csatlakoztatni az okostelefont a számítógéphez, mivel a Bluetooth hatótávolsága meglehetősen nagy. Ráadásul rendkívül kicsi az esélye annak, hogy egy támadó hozzáférjen az okostelefonhoz, miközben a Bluetooth kapcsolat hatósugarán belül tartózkodik.
Jelenleg ezt az új hitelesítési módszert csak néhány Google szolgáltatás támogatja, beleértve a Gmailt és a G-Suite-ot is. A megfelelő működéshez Android 7.0 Nougat vagy újabb verziójú okostelefon szükséges.
Forrás: 3dnews.ru
