

Én Artem Klavdiev vagyok, a Linxdatacenter HyperCloud hiperkonvergens felhő projekt technikai vezetője. Ma folytatom a beszámolómat a 2019-es Cisco Live EMEA globális konferenciáról. Azonnal térjünk át a lényeges részletekre, a gyártó által bejelentett újdonságokra a szakmai szekciókban.
Ez volt az első részvételem a Cisco Live-on, a küldetésem az volt, hogy részt vegyek a technikai program eseményein, belemerüljek a cég legfejlettebb technológiáiba és megoldásaiba, és a Cisco termékeivel kapcsolatos ökoszisztémák élvonalába kerüljek Oroszországban.
Ez a küldetés a gyakorlatban nem bizonyult egyszerűnek: a technikai szekciók programja rendkívül sűrű volt. Mivel az összes kerekasztal-beszélgetés, panel, workshop és megbeszélés számos szekcióra felosztva párhuzamosan zajlott, fizikai lehetetlenség volt mindegyikre eljutni. Teljesen minden területet érintettek: adatközpontok, hálózat, információbiztonság, szoftveres megoldások, hardverelemek – a Cisco és a gyártó partnereinek bármely aspektusát külön szekcióban, rengeteg eseménnyel mutatták be. Követnem kellett a szervezők ajánlásait, és összeállítanom egyfajta személyes programot az eseményekre, előre lefoglalva a helyeket a termekben.
Részletesebben megállnék azokon a szekciókon, amelyeken részt tudtam venni.
Accelerating Big Data and AI/ML on UCS and HX (Nagy adatok és mesterséges intelligencia/ gépi tanulás gyorsítása UCS és HyperFlex platformokon)
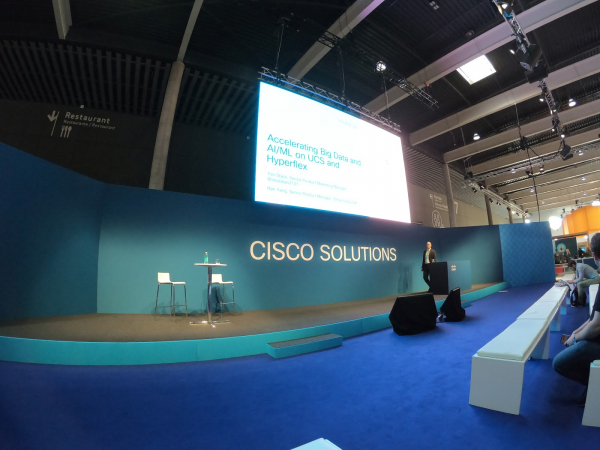
Ez a szekció a Cisco platformjainak áttekintésére összpontosított, amelyek a mesterséges intelligencia és a gépi tanulás megoldásainak fejlesztésére irányulnak. Fél-marketing esemény, technikai pillanatokkal megtűzdelve.
A lényeg az, hogy az IT mérnökök és adat szakértők ma jelentős időt és erőforrást fordítanak olyan architektúrák megtervezésére, amelyek kombinálják a meglévő infrastruktúrát, több gépi tanulási környezetet és a komplexum irányítására szolgáló szoftvereket.
E kérdés megkönnyítésére szolgál a Cisco: a gyártó arra összpontosít, hogy megváltoztassa a hagyományos adatközpont-kezelési és munkafolyamat mintákat az AI/ML összes szükséges összetevőjének magasabb szintű integrációján keresztül.
Példaként bemutatásra került a Cisco és : a cégek a UCS és HyperFlex platformokat kombinálják a vezető ipari szoftvertermékekkel az AI/ML-hez, mint például a teljeskörű on-premise infrastruktúra létrehozásához.
A cég elmondta, hogy a UCS/HX alapú KubeFlow és a Cisco Container Platform kombinációja hogyan alakítja át a megoldást, amelyet a vállalat dolgozói »Cisco/Google nyílt hibrid felhőnek« neveztek – egy olyan infrastruktúrával, amely lehetővé teszi az AI feladatokhoz szükséges munkahelyi környezet szimmetrikus fejlesztését és működtetését, egyaránt on-premise összetevők és a Google Cloud alapjain.
Előadás az Internet of Things (IoT) témájáról
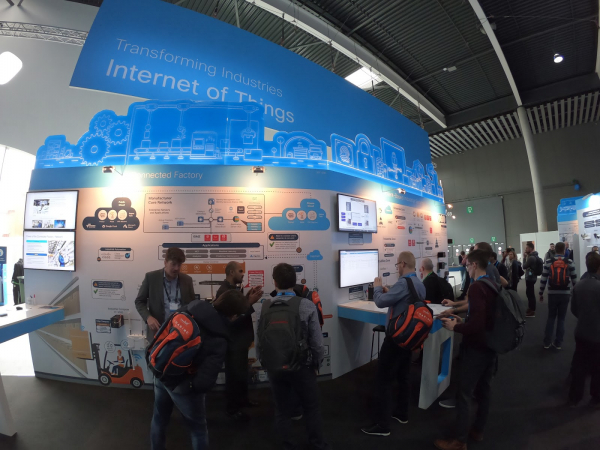
A Cisco aktívan népszerűsíti az IoT fejlesztésének szükségességét saját hálózati megoldásain alapulva. A cég bemutatta ipari router termékét – egy speciális sorozat kompakt LTE switch-ekből és router-ekből, amelyek megnövelt megbízhatósággal, vízállósággal és mozgó alkatrészek hiányával rendelkeznek. Ezeket a switch-eket bármilyen környezeti objektumba be lehet építeni: közlekedés, ipari létesítmények, kereskedelmi épületek. Az alapgondolat: „Telepítse ezeket a switch-eket az objektumaira, és kezelje őket a felhőből egy központosított konzolon keresztül.” A sorozat Kinetic Software-t használ a távoli telepítés és kezelés optimalizálására. Cél: az IoT rendszerek kezelhetőségének javítása.
ACI-Multisite Architektúra és Telepítés (ACI vagy Application Centric Infrastructure, és a hálózatok mikroszegmentálása)
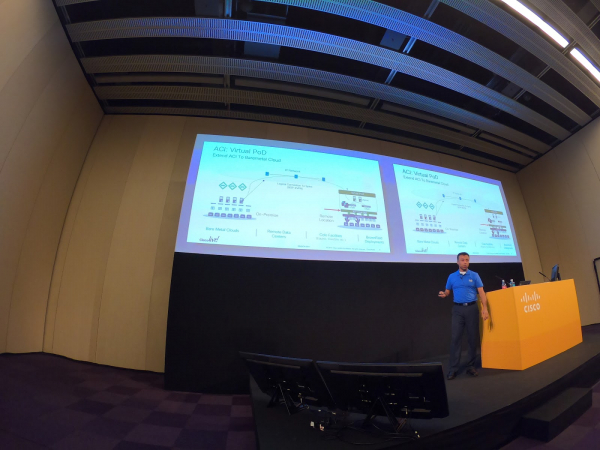
Előadás a mikroszegmentálásra orientált infrastruktúra koncepciójáról. Ez volt a legbonyolultabb és legátfogóbb előadás, amelyen részt tudtam venni. A Cisco által közvetített üzenet a következő volt: korábban a hagyományos IT-rendszer elemei (hálózat, szerverek, tárolók stb.) külön-külön csatlakoztak és álltak be. A mérnökök feladata az volt, hogy mindent egy összehangolt, kezelhető környezetbe készítsenek. A UCS megváltoztatta a helyzetet – a hálózati rész egy külön területté vált, míg a szerverek központosítottan, egyetlen panelről irányíthatók. Nem számít, hány szerver van – 10 vagy 10 000, bármennyi egyetlen kezelési pontból irányítható, egy vezetéken keresztül történik a kezelés és az adatátvitel. Az ACI lehetővé teszi, hogy a hálózatokat és a szervereket egyetlen kezelő konzolba összegyűjtsük.
A hálózatok mikroszegmentációja az ACI legfontosabb funkciója, amely lehetővé teszi, hogy granúlisan elkülönítsük az alkalmazásokat a különböző kommunikációs szintek között és a külvilággal. Például az ACI alatt futó két virtuális gép alapértelmezés szerint nem tud kommunikálni egymással. A kölcsönhatásuk csak úgy jöhet létre, ha megnyitjuk a úgynevezett "szerződést", amely lehetővé teszi az access-listák részletes megadását a részletes (más szavakkal: mikro) hálózati szegmensezéshez.
A mikroszegmentáció lehetővé teszi bármely IT rendszer szegmensének finomhangolását az összes összetevő elkülönítésével és bármilyen konfigurációban való összekapcsolásával a fizikai és virtuális gépek között. Végpontcsoportok (EPG) jönnek létre, amelyeken szűrési és forgalomirányítási politikákat alkalmaznak. A Cisco ACI lehetővé teszi ezeket az EPG-ket új mikroszegmensek (uSeg) létrehozására meglévő alkalmazásokban, és a hálózati politikák vagy VM attribútumok konfigurálását minden egyes mikroszegmenshez.
Például webszolgáltatókat rendelhet valamilyen EPG-hez annak érdekében, hogy az egyes politikákat alkalmazni lehessen rájuk. Alapértelmezés szerint az összes számítási csomópont szabadon kommunikálhat egymással az EPG-n belül. Ha azonban a web-EPG webszolgáltatókat tartalmaz a fejlesztési és üzemeltetési szakaszokhoz, érdemes lehet megtiltani számukra a kommunikáció lehetőségét egymással a hibák elkerülése érdekében. A Cisco ACI mikroszegmentációja lehetővé teszi új EPG létrehozását, és automatikusan szabályozza a politikákat a VM nevének attribútumai alapján, mint például "Prod-xxxx" vagy "Dev-xxx".
Ez kétségtelenül az egyik kulcsfontosságú szekciója volt a műszaki programnak.
A DC Networking hatékony fejlődése (A dátacenter- hálózatok fejlődése a virtualizációs technológiák kontextusában)
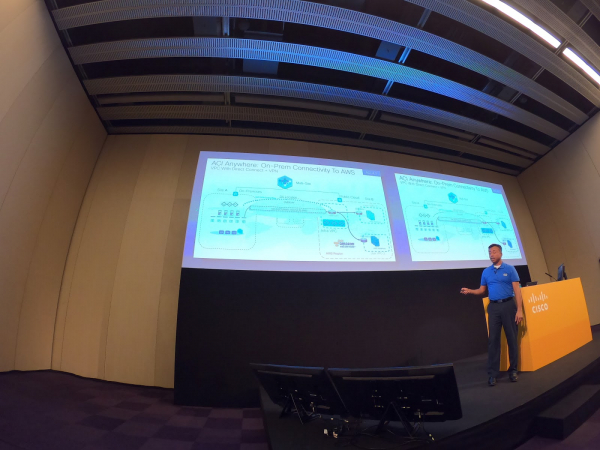
Ez a szekció logikailag összefügg a hálózat mikroszegmentációjáról szóló szekcióval, és érintette a konténerhálózatok témáját is. Összességében a különböző generációs virtuális routerek közötti migrációról szólt, különböző architektúrákkal, különböző hipervizorok közötti kapcsolódási sémákkal stb.
Így az ACI architektúrája – VXLAN, mikroszegmentáció és elosztott tűzfal – lehetővé teszi a tűzfal beállítását feltételesen 100 virtuális géphez.
Az ACI architektúra lehetővé teszi, hogy ezeket a műveleteket ne virtuális operációs rendszerek szintjén, hanem a virtuális hálózat szintjén végezzük: biztonságosabb, ha minden gép számára egy meghatározott szabálykészletet állítunk be, nem az operációs rendszerből, manuálisan, hanem a virtualizált hálózat szintjén. Ez biztonságosabb, gyorsabb és kevésbé munkaigényes. A legjobb ellenőrzés a hálózati szegmensek mindegyikén zajlik. Mi az újdonság:
- Az ACI Anywhere lehetővé teszi a politikák terjesztését nyilvános felhőkben (jelenleg AWS, a jövőben Azure), valamint on-premise elemekre vagy az interneten, egyszerűen a szükséges konfigurációs beállítások és politikák másolásával.
- Virtual Pod – az ACI virtuális példánya, a fizikai vezérlőmodul másolata, használatának feltétele a fizikai eredeti megléte (de ez nem biztos).
Hogyan lehet ezt a gyakorlatban alkalmazni: a hálózati kapcsolatok bővítése nagy felhők felé. A multicloud terjed, egyre több vállalat használ hibrid konfigurációkat, szembesülve azzal a szükséglettel, hogy a hálózatokat szét kell alakítani minden egyes felhőkörnyezetben. Most az ACI Anywhere lehetőséget ad arra, hogy a hálózatokat egységes megközelítéssel, protokollokkal és politikákkal lehessen kiépíteni.
Adatközpontok tárolóhálózatainak tervezése a következő évtizedre egy AllFlash DC-ben (SAN-hálózatok)
Érdekes előadás a SAN-hálózatokról a legjobb beállítási gyakorlatok bemutatásával.
Top tartalom: a slow drain leküzdése SAN-hálózatokon. Ez akkor következik be, amikor az adathalmozók közül az egyik vagy több frissítésre vagy magasabb teljesítményű konfigurációra kerül, míg a többi infrastruktúra változatlan marad. Ez a lassuláshoz vezet minden alkalmazás esetében, amely az adott infrastruktúrán fut. Az FC-protokoll nem rendelkezik a window size megállapításának technológiájával, amely elérhető az IP-protokoll számára. Ezért, ha a küldött információ mennyisége és a sávszélesség vagy a számítási teljesítmény között egyensúlyhiány áll fenn, nagyobb a valószínűsége a slow drain elkapásának. Az ajánlások a sávszélesség és a host edge és storage edge sebesség egyensúlyának ellenőrzését javasolják, úgy, hogy a csatornák aggregálásának sebessége nagyobb legyen, mint az egész többi fabrik esetén. Emellett megvitatták a slow drain felfedezésének módszereit, többek között a forgalom szegregálását a vSAN segítségével.
Nagy figyelmet fordítottak a zónázásra. A SAN beállításának fő javaslata a "1:1" elv követése (1 célhoz 1 kezdeményező van hozzárendelve). Ha a hálózati rendszer nagy, akkor ez hatalmas munkaterhelést generál. Azonban a TCAM lista nem végtelen, ezért a Cisco SAN kezelő szoftverei között megjelentek az intelligens zónázás (smart zoning) és az automatikus zónázás (auto zoning) lehetőségei.
HyperFlex Deep Dive ülés
Találj meg a képen 🙂
Ez az ülés a HyperFlex platformra összpontosított – annak architektúrájára, adatvédelmi módszereire, valamint különböző alkalmazási forgatókönyveire, beleértve az új generációs feladatokat: például az adatelemzést.
A fő üzenet – a platform lehetőségei ma lehetővé teszik, hogy azt bármilyen feladatra testre szabják, a szükséges erőforrásokat a vállalkozás előtt álló feladatok között skálázva és elosztva. A platform szakértői bemutatták a hiperkonvergens architektúra fő előnyeit, melyek közül a legfontosabb jelenleg – hogy bármilyen fejlett technológiai megoldást gyorsan ki lehessen építeni, minimális infrastruktúra konfigurációs költséggel, csökkentve az IT TCO-t és növelve a termelékenységet. A Cisco ezen előnyöket a legmodernebb hálózati megoldások és irányítási szoftverek révén biztosítja.
Az ülés egy külön része a Logikai Elérhetőségi Zónákra összpontosított – egy technológiára, amely növelheti a szerver klaszterek hibamentességét. Például, ha 16 csomópontot egyesítenek egy klaszterbe 2-es vagy 3-as replikációs faktornál, akkor a technológia másolatokat készít a szerverekből, áthidalva a lehetséges szerverhibák következményeit a rendelkezésre álló hely áldozásával.
Összegzés és következtetések
A Cisco aktívan népszerűsíti azt az elképzelést, hogy ma már minden IT-infrastruktúra beállítására és monitorozására nyújtott lehetőség a felhőkből érhető el, és ezeket a megoldásokat a lehető leghamarabb és nagyobb mennyiségben kell bevezetni. Csak azért, mert ezek kényelmesebbek, megszabadítanak a rengeteg infrastruktúrás probléma megoldásának kényszerétől, valamint rugalmasabbá és modernebbé teszik az üzletét.
A készülékek teljesítményének növekedésével a hozzájuk kapcsolódó kockázatok is nőnek. A 100 gigabites interfészek már valóságosak, és meg kell tanulnunk a technológiák kezelését az üzleti igények és a saját kompetenciáink tükrében. Az IT-infrastruktúra telepítése egyszerűvé vált, de a kezelés és a fejlesztés többszörösen bonyolultabbá vált.
Ez idő alatt azonban nem történt radikálisan új felfedezés az alapvető technológiák és protokollok terén; minden az Ethernetre, TCP/IP-re stb. épül, de a többszörös kapszulázás (VLAN, VXLAN stb.) rendkívül bonyolulttá teszi a rendszert. A látszólag egyszerű interfészek mögött nagyon összetett architektúrák és problémák rejtőznek, és egy hiba ára megnő. Könnyebb kezelni – könnyebb fatális hibát is elkövetni. Mindig emlékeznünk kell arra, hogy a politika, amelyet módosítottunk, azonnal alkalmazásra kerül, és az IT-infrastruktúrád minden eszközére kiterjed. A legújabb technológiai megközelítések és koncepciók, mint például az ACI bevezetése radikális képzési fejlesztéseket és a vállalaton belüli folyamatok újragondolását igényli: az egyszerűségért magas árat kell fizetni. A fejlődéssel új szintű és profilú kockázatok lépnek fel.
Epilógus
Miközben előkészítettem a Cisco Live technikai üléseiről szóló cikket, a felhőcsapatom kollégái részt vettek a Cisco Connect rendezvényén Moszkvában. Íme, amit ott hallottak.
PANEL DISCUSSION A DIGITALIZÁCIÓ KIHÍVÁSAIRÓL
Az IT-vezetők beszámolója egy bankból és egy bányavállalatból. Összegzés: ha korábban az IT-szakemberek a vezetőségtől kérték az eszközök beszerzésének jóváhagyását, most éppen ellenkezőleg – a vezetőség keresi az IT-csapatot a vállalati digitalizációs folyamatok keretében. Itt két stratégia figyelhető meg: az elsőt nevezzük 'innovatívnak' – új ötletek keresése, szűrése, tesztelése és gyakorlati alkalmazásuk megtalálása, a második, 'korai követők stratégiája', amely magában foglalja az esettanulmányok keresését orosz és külföldi kollégáktól, partnerektől, szállítóktól, és azok felhasználását a saját vállalatukban.
Stan d "Adatközpontok új Cisco AI Platform (UCS C480 ML M5) szerverrel"
A szerver 8 darab NVIDIA V100 chipet, 2 Intel CPU-t akár 28 maggal, akár 3 TB RAM-ot és akár 24 HDD/SSD tárolót tartalmaz, mindez egy 4U-s házban, erős hűtőrendszerrel. Az AI és gépi tanulás alkalmazásainak futtatására készült, specifikusan a TensorFlow akár 8×125 teraFLOPs teljesítmény leadására képes. A szerveren valósult meg a látogatók konferencián való útvonal-analitikai rendszere a videófolyamok feldolgozásával.
Új Nexus 9316D switch
Egy 1U-s házban 16 darab 400 Gb port található, összesen 6.4 Tbit/s.
Összehasonlításképpen megnéztem a legnagyobb forgalmi csomópont csúcsforgalmát Oroszországban, az MSK-IX-et – 3.3 Tbit, azaz a teljes orosz internet jelentős része 1U-s egységben.
Tud L2, L3, ACI.
És végül: egy figyelemfelkeltő kép a Cisco Connect rendezvényen való részvételünkről.
Első cikk:
Forrás: habr.com
