

Bármilyen IT-megoldás bevezetése a vállalatnál tervezéssel kezdődik. Ezen a szakaszon az IT-vezetőnek meg kell határoznia a szerverek számát és jellemzőit, hogy egyrészt elegendő legyen minden felhasználónak, másrészt pedig az ár-érték arány a szerverek esetében optimális legyen, és az új információs rendszer számítási infrastruktúrájának létrehozásához szükséges költségek ne rongálják meg súlyosan a vállalat IT-költségvetését. Nézzük meg, hogyan kell megfelelően tervezni az infrastruktúrát a Zimbra Collaboration Suite bevezetéséhez.
A Zimbra fő jellemzője más megoldásokkal összehasonlítva az, hogy a ZCS esetében ritkán a processzorteljesítmény vagy a RAM válik szűk keresztmetszetté. A fő korlátozás általában a merevlemez be- és kimeneti sebessége, ezért a legfőbb figyelmet a tárolórendszerekre kell összpontosítani. Az Zimbra hivatalosan meghatározott minimális követelményei a termelési környezetben egy 4 magos, 64 bites processzor 2 gigahertzes órajelével, 10 gigabyte rendszerfájlokra és naplókra, valamint legalább 8 gigabyte RAM-ra vonatkoznak. Ezek a jellemzők általában elegendőek a szerver gyors működéséhez. De mi a teendő, ha Zimbra bevezetése történik 10 ezer felhasználónak? Milyen szerverekre van szükség, és hogyan kell ezeket bevezetni ebben az esetben?
Kezdjük azzal, hogy a 10 ezer felhasználós infrastruktúrának több szerveresnek kell lennie. A több szerveres infrastruktúra egyrészt lehetővé teszi Zimbra méretezését, másrészt biztosítja az információs rendszer gyors működését még nagy felhasználói terhelés esetén is. Általában nehéz megjósolni, hogy hány felhasználót tud minőségben kiszolgálni egy Zimbra szerver, mivel nagyon sok minden függ a felhasználók naptárakkal és e-mailekkel való munkájának intenzitásától, valamint az alkalmazott protokolltól. Ezért például négy levelező tárolót telepítünk. Ha hiányosságok vagy komoly többletkapacitások merülnek fel, akkor lehetőség van egy új szerver kikapcsolására vagy hozzáadására.
Így tehát, ha egy 10.000 fős infrastruktúrát tervezünk, LDAP, MTA és Proxy szervereket, valamint négy levelezési tárolót kell létrehozni. Érdemes megjegyezni, hogy az LDAP, MTA és Proxy szerverek virtuálisak lehetnek. Ez csökkenti a szerverhardver költségeit, és megkönnyíti az adatvédelmet és a helyreállítást, másrészt viszont, ha a fizikai szerver meghibásodik, azzal azonnal elveszíthetjük az MTA, LDAP és Proxy szolgáltatásokat. Ezért a választásnak a fizikai és virtuális szerverek között azon alapul kell lennie, hogy milyen leállási időt tolerálhatunk vészhelyzet esetén. A levelezési tárolókat legjobb fizikai szervereken elhelyezni, mivel ezek fogják végezni a legnagyobb számú írási ciklust, amely korlátozza a Zimbra teljesítményét, és ezért a nagyobb adatátviteli csatornák jelentősen javítják a Zimbra teljesítményét.
Alapvetően, a létrehozás után szerverek LDAP, MTA, Proxy, hálózati tárolók elkészítése és azok egyesítése egyetlen infrastruktúrába, a Zimbra Collaboration Suite most már 10.000 felhasználó számára készen áll az üzembe helyezésre. A konfiguráció működési sémája viszonylag egyszerű lesz:
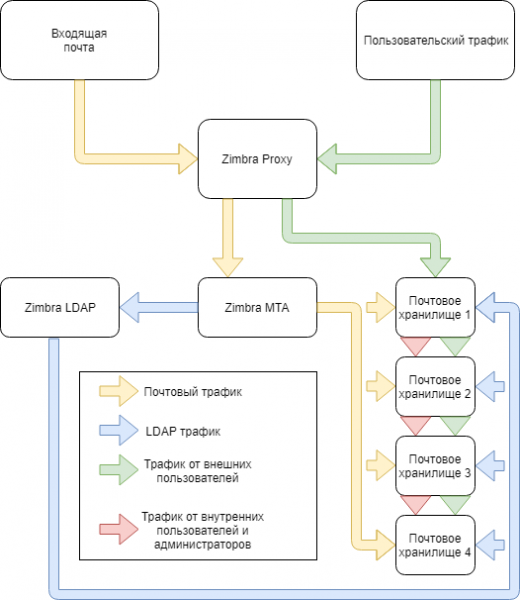
A séma a rendszer fő csomópontjait és az azok között áramló adatforgalmat ábrázolja. Ezzel a konfigurációval az infrastruktúra teljesen védtelen lesz az adatvesztéssel, a bármelyik szerver meghibásodásával okozott leállásokkal szemben, és egyebek. Nézzük meg, hogyan védhetjük meg infrastruktúránkat ezektől a problémáktól.
A fő módszer a hardveres redundancia. Kiegészítő MTA és Proxy csomópontok ideiglenesen átvehetik a fő szerverek szerepét, ha azok meghibásodnak. A kritikus fontosságú infrastruktúra csomópontjainak duplikálása szinte mindig jó ötlet, de nem mindig valósítható meg a kívánt mértékben. Jól szemlélteti ezt a helyzetet például a levelezést tároló szerverek biztonsági másolata. Jelenleg a Zimbra Collaboration Suite Open-Source Edition nem támogatja a duplikáló tárolók létrehozását, ezért egy ilyen szerver meghibásodása esetén nem tudjuk elkerülni a leállást, és a levelezési tároló meghibásodása okozta leállás minimalizálása érdekében az IT menedzser egy másik szerverre telepítheti a biztonsági másolatot. szerveren.
Mivel a Zimbra OSE beépített biztonsági mentési rendszere nem létezik, szükségünk lesz a Zextras Backupra, amely támogatja a valós idejű biztonsági mentéseket, és külső tárolóra. Mivel a Zextras Backup az összes adatot a /opt/zimbra/backup mappába helyezi, amikor teljes és inkrementális biztonsági mentéseket készít, érdemes lenne egy külső, hálózati vagy akár felhőtárolót csatolni hozzá, hogy bármelyik szerver leállása esetén legyen egy friss biztonsági másolatunk. Ezt telepíthetjük egy tartalék fizikai szerverre, virtuális gépre vagy a felhőbe. Jó ötlet lehet egy MTA spam-szűrővel telepíteni a Zimbra Proxy mögé, hogy csökkentsük a szerverre érkező szemétforgalmat.
A védett Zimbra infrastruktúra körülbelül így fog kinézni:
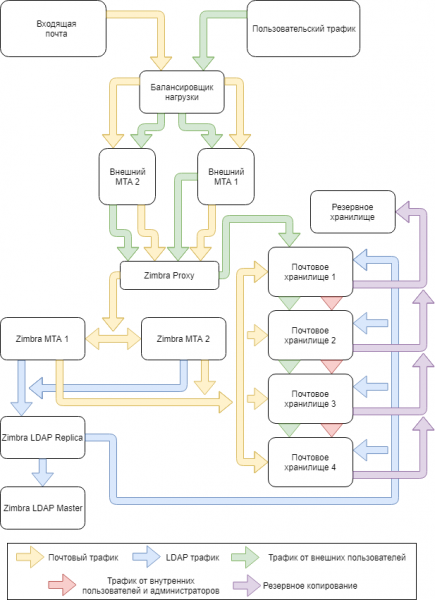
Ezzel a konfigurációval a Zimbra infrastruktúra nemcsak hogy képes lesz 10.000 felhasználónak minőségi szolgáltatást nyújtani, hanem bármilyen vészhelyzet esetén is lehetővé teszi a következmények gyors felszámolását.
Forrás: habr.com
