

Helló, Habr.
Ez mi vagyunk, VPN-szolgáltatás . Jelenleg átmenetileg a HideMyna.me tüköroldalon dolgozunk. Miért? 2018. július 20-án a Roszkomnadzor felvette minket a Joškar-Olai Medvegyev Kerületi Bíróság határozata miatt. A bíróság megállapította, hogy weboldalunk látogatói korlátlan hozzáférést kapnak szélsőséges anyagokhoz #regisztrációésSMSnélkül, és valamilyen módon megtalálta rajta Adolf Hitler 'Mein Kampf' című könyvét is. Nyilvánvalóan a megbízhatóság kedvéért.
Ez a döntés nagyon meglepett minket, de továbbra is dolgozunk a hidemyna.me, hidemyname.org, .one, .biz és más domaineken. A Roszkomnadzorral folytatott hosszan elhúzódó vitánk nem vezetett eredményre. Míg ügyvédjeinkkel fellebbezünk a blokkolás ellen és a bíróság varázslatos döntése ellen, megosszuk önökkel az internetes adatvédelem alapvető tanácsait és a témával kapcsolatos híreket.

Edward Snowden szereti az Országos Biztonsági Ügynökséget (valószínűleg)
Senki számára nem titok, hogy a népszerű orosz szolgáltatások nem biztonságosak. A levelezése bármikor a hazai törvényhozók látókörébe kerülhet. Elmondjuk, mire érdemes odafigyelni, különböző kommunikációs csatornákon való beszélgetéskor.
SORM és ORI
Van módszer van a telefonja lehallgatására. Az hivatalos és törvényes módja a SORM, egy technikai eszközrendszer, amely támogatja a bűnüldözési műveleteket. Az orosz jog szerint minden mobiltelefon-szolgáltatónak fel kell állítania ilyen rendszert, ha nem akarja elveszíteni a licencét. Háromféle SORM létezik: az elsőt az 1980-as években találták ki, a másodikat a 2000-es években kezdték bevezetni, a harmadikat pedig 2014 óta próbálják ráerőltetni a szolgáltatókra. , a legtöbb szolgáltató a második típust használja, de az esetek 70%-ában a rendszer helytelenül működik, vagy egyáltalán nem működik. Azonban, vezetékes telefonon és egy szokásos hívás során mobileszközről érzékeny témákat még mindig jobb elkerülni.
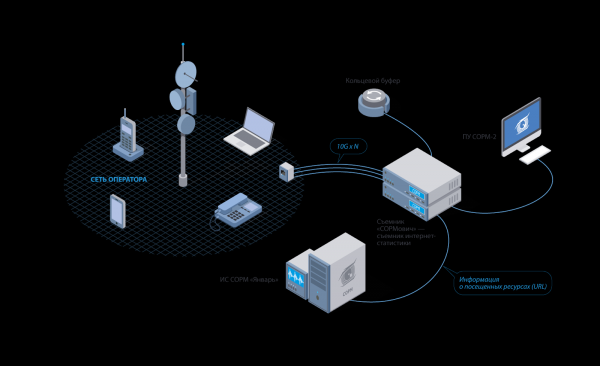
A SORM-2 működési elve (Forrás: mfisoft.ru)
A 97-FZ szerint, bármilyen üzenetküldő, szolgáltatás és weboldal, amely Oroszország területén működik, be kelljegyezzék a nyilvántartásba . A „” szerint kötelesek hat hónapig megőrizni a felhasználói adatokat, beleértve a telefonhívások és a levelezés felvételeit. Az ORI-ban egyébként van egy HabrHabr.
A nyilvántartás működését részletesen ismertetik például a Threema-ra, de a lényeg az, hogy mostantól orosz hatósági kérésre bármilyen információ rólad elérhető lehet a bűnüldöző szervek számára. Ezért az első lépés a magánélet megőrzéséhez az, hogy a hívásokat és üzeneteket olyan üzenetküldőkbe helyezzük át, amelyek nincsenek az ORI nyilvántartásában. Vagy olyanokra, amelyeket ott nyilván tartanak, de nem hajlandóak adatokat átadni a hatóságoknak – mint a Threema és a Telegram.
Súgó: Az ORI nyilvántartásában való szereplés önmagában nem garantálja, hogy az adatok átadásra kerülnek a hatóságoknak. Folyamatosan figyelni kell a híreket és a messenger reagálását, amikor „megkeresik”.
Hanghívások és üzenetek
Beszélgetéseinket és üzeneteinket egy harmadik fél beavatkozásától az end-to-end titkosítás védheti meg, ezért az E2E-vel rendelkező üzenetküldőket tartják a legbiztonságosabbnak. De ez nem teljesen így van: nézzük meg a népszerű opciókat.
Telegram end-to-end titkosítást használ a Secret Chats-ben, és titkosított adatokat tárol a levelezésedről egy olyan felhőben, amely különböző országokban található, „biztonságos” jogi keretek között. De a Habr-on a Telegram Passport biztonságának illúziójáról, Durov E2E-jén kezdhetsz kételkedni.
Természetesen a Secret Chats-ben való kommunikálás továbbra is jó lehetőség a paranoiások számára. Az ő titkosításukban a szerver teljesen ki van zárva: az üzenetek peer-to-peer módon, vagyis közvetlenül a résztvevők között kerülnek átadásra. A nagyobb nyugalom érdekében használhatod az üzenetek önmegsemmisítési funkcióját egy időzítővel. De ne támaszkodj vakon a Telegramra. Ahhoz, hogy kicsit biztonságosabbá váljon, neked és a címzettednek el kell mennetek az üzenetküldő beállításaiba, és minimum két dolgot meg kell tennetek:
- Jelszót beállítani az alkalmazásba való belépéskor (Adatvédelem és biztonság —> Jelszó);
- Engedélyezni a kétfaktoros hitelesítést (Adatvédelem és biztonság —> Kétlépcsős ellenőrzés).
Ezek után az új eszközről való belépéskor az alkalmazás, a SMS-kód mellett, meg fogja kérdezni a jelszót, amelyet csak te tudsz.
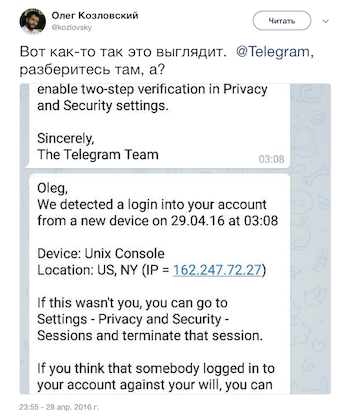
Jelenleg a belépés megerősítése csak SMS-en keresztül egyáltalán nem védi azt az embert, aki orosz SIM-kártyát használ. Már ismertek olyan esetek, amikor Telegram-fiókokat feltörtek az elfogott SMS-üzenet által – 2016-ban a támadók több ellenzéki személy üzeneteihez, 2017-ben pedig a „Dózsa” újságírója, Mihail Rubin fiókját.
WhatsApp jelenleg elkerüli az ORI nyilvántartást, és szintén end-to-end titkosítást használ, de a helyzet nem annyira rózsás. Nemrégiben publikáltunk a Magadan lakóiról, akikkel szemben büntetőeljárást indítottak a város polgármesterének kritikája miatt. Szerencsére ez a történet egy szokványos bírsággal zárult. De megerősítette a felhasználók aggályait: a WhatsApp csoportos csevegésekben nem biztonságos a kommunikáció.
Mi fog történni?
- Amint üzenetet írsz, a telefonos számod azonnal elérhetővé válik a csoport minden résztvevője számára. Ezen a számon pedig könnyen beazonosítható vagy.
Mit tegyünk?
- Megoldást jelenthet egy "baloldali" SIM-kártya vagy egy külföldi szám – lehetőleg európai.
Ha orosz kártyát használsz, amely a te neveden van, kerüld el a gúnyos megjegyzéseket olyan csoportokban, amelyek neve például „A polgármesternek – lemondás”: a WhatsApp-on érdemes csak személyes beszélgetéseket és hívásokat folytatni.
Viber szintén nem szerepel az ORI nyilvántartásban, de kommunikál az orosz hatóságokkal (spam küldése nélküli időszakokban). Ez az üzenetküldő egyik elsőként teljesítette az új kormányzati követelményeket: a felhasználók bejelentkezési adatait és telefonszámait az Orosz Föderáció területén tárolja, de az üzenetek adatait nem tudja szolgáltatni – hivatkozik az end-to-end titkosítás mechanizmusára és a vállalati politikára.
Apple szintén használ end-to-end titkosítást, de az iMessage regisztrációja során két kulcspárt hoz létre: privát és publik. Az az üzenet, amelyet egy hasonló Apple eszközzel rendelkező felhasználótól kapsz, titkosítva kerül hozzád, a nyilvános kulcs felhasználásával. Ezt csak a címzett privát kulcsával lehet dekódolni, amely az ő eszközén van tárolva. Arról, hogy az Apple hogyan viszonyul a felhasználók magánéletéhez és mit tesz, ha kormányzati megkeresést kap, itt lehet olvasni Orosz felhasználók adatait a hatóságoknak átadó eseteit a cég nem regisztrálta.
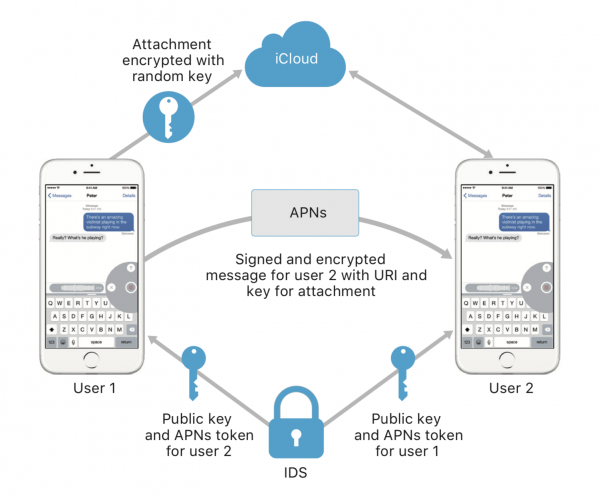
Forrás:
De az iMessage-nek van két hátránya:
- Csak ugyanazon Apple eszközzel rendelkező felhasználónak írhatsz vagy hívhatsz;
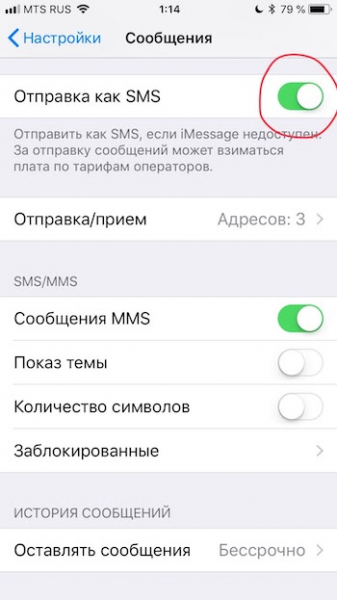
- Ha problémáid vannak az internetkapcsolattal, az üzenet egyszerű SMS-ként fog átmenni a hagyományos mobil hálózaton, amelyet könnyen meg lehet figyelni.
Ahhoz, hogy elkerüld, hogy az iMessage SMS-é váljon, ezt a funkciót ki lehet kapcsolni a beállításokban.
Az Electronic Frontier Foundation kutatói sajnos nincs 100%-osan biztonságos módja a hívásoknak és üzeneteknek. Ha egyes üzenetküldők nem engedik, hogy a hatóságok hozzáférjenek a magánadatokhoz, az még nem jelenti azt, hogy a hackerek (vagy az állam, amely igénybe veheti őket) ne tudnák ezt megtenni a törvények kijátszásával. Ahhoz, hogy a felhasználók biztosak legyenek abban, hogy nincs man-in-the-middle támadás, a Telegramnak van egy kedves trükkje: a hívás során mindkét fél megbizonyosodhat róla, hogy ugyanazokat az emoji-kat látják a képernyő jobb felső sarkában – ez lesz a „betörés” hiányának megerősítése.
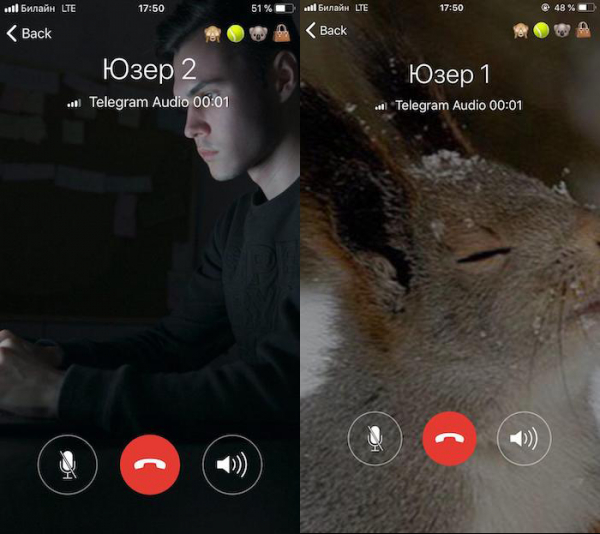
Ha megbízhatóbb kommunikációs módot keres, javasoljuk, hogy ne csak titkos csevegéseket, jelszavakat és kéttényezős azonosítást használjon, hanem nézzen körül kevésbé elterjedt, niche alkalmazások között, mint például vagy .
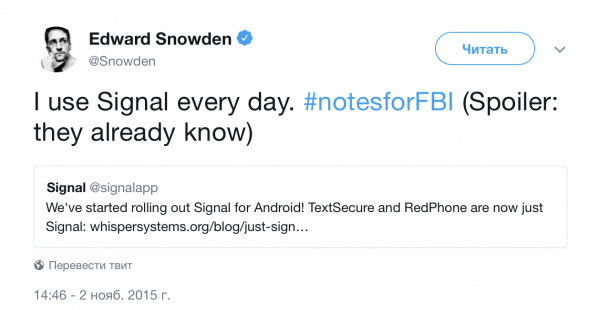
Minden nap a Signal-t használom. #jegyzetekazFBI-nak (Spoilerek: már tudják)
Népszerű cégek, amelyek lehetővé teszik saját levelezőik használatát (Oroszországban ilyen a Yandex, Mail.Ru és Rambler), már felkerültek az OIR nyilvántartásába, ami azt jelenti, hogy nem túl biztonságosak. Igen, a Mail.Ru Group büntetőeljárások indításával mémek miatt és amnesztiát kérnek a börtönbüntetést kapottaknak, de első kérésre elküldhetik az ön adatait a hatóságoknak.
Még ha nyugati levelezőket is használ, mint a Gmail vagy Outlook, bekapcsolta a kéttényezős azonosítást és tudja, hogy az üzenete titkosítva van megbízható SSL/TLS protokollal, akkor sem lehet biztos abban, hogy a címzett levele is ugyanúgy védett.
Védelmi lehetőségek:
- Érzékeny információk küldésekor titkosítani kell a leveleket Pretty Good Privacy (). Ez a program segít a levelekben található adatokat értelmetlen karakterek sorozatává alakítani mindenki számára, kivéve az küldőt és a címzettet;
- Fontos információk küldésekor mindig figyeljen a címzett domainjére, és ne írjon gyanús címre;
- Előre tisztázza a címzettel, hogy van-e beállítva átiranyítás vagy levelezés gyűjtése orosz levelezőszolgáltatáson keresztül.
A hazai OРИ nyilvántartásában szereplő cégek esetében a felhasználói oldali titkosítás lényegében nem segít. Az információ nem kerül átvitelre, hanem tárolódik és azonos végpontokra kerül átadásra — hasonló szolgáltatásokon keresztül. A megoldás csak az, ha ezeket biztonságosabb alternatívákra, mint a ProtonMail, Tutanota vagy Hushmail cseréljük. További ilyen levelező szolgáltatások találhatók a oldalon.
Közösségi médiák
Elsősorban minimalizáld a tartózkodásodat a népszerű orosz közösségi oldalakon – mint a 'Mой мир', 'Одноклассниках' és a 'ВКонтакте'. A Facebook legalább nem adja át az adataidat az orosz titkosszolgálatoknak. Legalábbis ilyen eseteket nem rögzítettek.
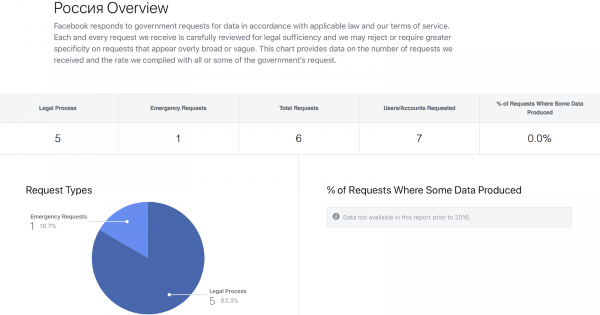
De érdekes, hogy 2017-ben az Egyesült Államok kormánya által tett 85%-os kérést a cég mégis teljesítette:
Képernyőfelvételek a
Ha túlságosan hozzászoktál a VK-hoz, de nem akarsz bíróság előtt állni, figyelj oda néhány dologra:
- elmentett képeidre;
- a posztokra, kommentekre és üzenetekre, amiket írsz;
- a posztokra, amiket lájkolsz;
- a posztokra, amiket megosztasz;
- a felhasználókra, akikkel barátkozol.
Mindezek közül érdemes elkerülni mindazt, amit sértőnek vagy szélsőségesnek lehet tekinteni. Mindig tartsd észben, hogy a "terjesztés" azt jelenti, hogy 'jogsértő' információt kell legalább egy embernek üzenni. A "Агора" nemzetközi jogvédő csoport ügyvédje, Damir Gajnutdinov állítása szerint az OРИ törvény értelmében a hatóságoknak még a nem elküldött üzenetek vázlatait is.További részletekért arról, hogyan kerüld el a visszaéléseket, olvasd el
Egyébként, mióta változás történt, bárki, akinek megvan a telefonszámod, alapértelmezés szerint meg tud találni a VK-n, még akkor is, ha az oldalad nem árulja el a valódi személyazonosságodat.
A profilon belül (Beállítások → Adatvédelem → Kapcsolat velem) megtilthatod, hogy a telefonszámod alapján megtaláljanak.De ez természetesen nem ment meg a titkosszolgálatoktól. Ne használj hívásokat és videókapcsolatokat a VK-n: nem tudni, hogy valóban titkosítják-e azokat end-to-end, ahogy az adminisztráció állítja.
Weboldalak biztonsága
Az egyetlen jó hír az, hogy A népszerű internetes webhelyek többsége már rendelkezik https-verzióval, vagy teljesen áttért az https-verziók használatára. Az ilyen webhelyeken az információ, amit kapunk és küldünk, titkosítva van, és nem olvashatják harmadik felek. Az ilyen források zöld színnel és a "védett" szóval vannak megjelölve.
Ezzel véget érnek a jó hírek. A https-protokoll ellenére a webhely meglátogatásának ténye és a DNS-kérdések (információ arról, hogy mely domaineket látogattál meg) továbbra is látható a szolgáltatónál.
De a másik hír még rosszabb: a webhelyek fele normál http-protokollt használ, azaz az adatokat nem titkosítják. A megoldás lehet egy VPN, amely titkosítja az összes bejövő és kimenő adatot, így a szolgáltató vagy bárki, aki megpróbál betörni közéd és a végső webhely közé, nem lát semmilyen olvasható információt. Egyedül azt látják, hogy csatlakoztál egy bizonyos IP-címhez az interneten (vagyis egy VPN-szerverhez). És semmi mást.
Örülnénk, ha az élet valóban ennyire egyszerű lenne: bekapcsolod a VPN-t, és elfelejted az érzékeny információk kiszivárgását. De nem így van. Rendszeresen ellenőrizd, hogy a kedvenc forrásod benne van-e az OIR nyilvántartásában, figyeld, hogyan lép kapcsolatba a hatóságokkal, ellenőrizd az aktív kapcsolatokat a messenger és közösségi média beállításaiban, és töröld a gyanúsakat (majd mindenképpen cseréld le a jelszavakat).
Globálisan
A kommunikációs csatornák és az adatátvitel során csakis holisztikus megközelítés érdemes a biztonság és a titkosság érdekében. Kövesd az internetbiztonsági eseményeket a Telegram-csatornánkon , a weboldalon és más olyan forrásokon, amelyek az internetes eseményekkel és különösen a runettel foglalkoznak.
Milyen biztonsági intézkedéseket teszel te?
Forrás: habr.com
